

À la RSAC Conference 2025, j’ai présenté une session intitulée “Software Security Maturity Models SAMM vs. BSIMM: Which is Better?”. La question revient dans presque toutes mes discussions sur les programmes de sécurité applicative, alors voici la comparaison par écrit, mise à jour avec les dernières données de BSIMM et de SAMM.
D’abord une précision : je suis membre de l’équipe centrale d’OWASP SAMM. J’ai essayé d’être juste envers les deux modèles, et je vous dirai quand BSIMM est le meilleur choix.
L’écart entre la politique et la réalité
Toute entreprise de logiciels sérieuse a une politique de cycle de développement logiciel sécurisé (SSDLC). Elle liste les activités qui devraient avoir lieu : threat modeling à la conception, SAST, SCA et détection de secrets à chaque commit, DAST et fuzzing avant la release, artefacts signés, gestion des vulnérabilités et réponse aux incidents en exploitation.
Évaluez combien de ces activités ont réellement lieu, de façon cohérente et dans toutes les équipes, et vous serez presque toujours déçu. La politique décrit un monde parfait. La réalité est un patchwork : certaines équipes en font la majeure partie, d’autres un peu, et personne n’a la vue d’ensemble.
Les dirigeants perçoivent cet écart même sans pouvoir le nommer. Une question que j’ai entendue de la part de DSI à leur RSSI ressemble à peu près à ceci : “Tu as des gens brillants et ils sont toujours occupés. Comment savoir s’ils travaillent sur les bonnes choses ? Et comment saurions-nous quand changer la façon dont ils emploient leur temps ?”
Un modèle de maturité permet de répondre à cette question.
Ce que fait un modèle de maturité
Un modèle de maturité de la sécurité logicielle est un cadre qui vous aide à évaluer et améliorer vos pratiques de sécurité logicielle selon des niveaux de maturité définis. En pratique, il sert à :
- faire l’inventaire des activités de sécurité que vous menez réellement, et non de celles que votre politique prévoit
- comparer votre situation actuelle à celle que vous visez, ou à ce que font vos pairs
- transformer les écarts en un plan priorisé de petites étapes atteignables
- réévaluer régulièrement et montrer les progrès dans le temps
Raisons typiques de se lancer :
- Vous débutez en sécurité applicative et voulez savoir par où commencer. Un modèle découpe un problème vaste et flou en petites étapes.
- Vous devez justifier un budget plus important et voulez un point de référence externe. Un défenseur interne peut plaider la cause, mais il est souvent plus facile politiquement qu’un évaluateur indépendant dise la même chose.
- Vous avez un programme mature et voulez savoir où il peut encore progresser.
- Vous voulez montrer à d’autres à quoi ressemble un programme complet et vous en servir comme cadre d’une feuille de route à long terme.
BSIMM et SAMM sont nés des mêmes travaux vers 2008 et 2009 et partagent encore beaucoup d’ADN. Mais ils ont évolué dans des directions différentes, et ces différences déterminent lequel vous convient.
BSIMM : un modèle descriptif
BSIMM, le Building Security In Maturity Model, est descriptif. Il observe ce que font de vraies organisations et le rapporte, sans dire ce que vous devriez faire.
Les données proviennent d’entretiens structurés au sein des organisations participantes. Les évaluateurs cherchent la preuve que chaque activité est réellement menée, de façon cohérente et avec une couverture suffisante dans l’organisation. Les plans, les intentions et les efforts ponctuels ne comptent pas. Les résultats anonymisés sont regroupés et analysés pour en dégager des tendances, et le modèle est mis à jour à chaque rapport annuel. BSIMM est aujourd’hui géré par Black Duck, anciennement la Software Integrity Group de Synopsys. BSIMM16, publié en février 2026, repose sur 111 organisations qui développent ensemble environ 91 000 applications.
Le modèle comprend quatre domaines (Governance, Intelligence, SSDL Touchpoints et Deployment), chacun avec trois practices, soit 128 activités au total.
Les niveaux de BSIMM fonctionnent différemment de ce que la plupart des gens imaginent. Ils ne décrivent pas le fait de mieux faire la même chose. Le niveau d’une activité reflète la fréquence à laquelle elle est observée chez les participants : les activités les plus courantes sont de niveau 1, les plus rares de niveau 2 ou 3. La notation est binaire. Chaque activité compte (1) ou non (0), et votre tableau de bord indique combien vous en menez, par practice et par domaine, à côté de la moyenne de la communauté.
OWASP SAMM : un modèle prescriptif
OWASP SAMM, le Software Assurance Maturity Model, est prescriptif. Il vous dit à quoi ressemble une bonne pratique et comment y parvenir, étape par étape. C’est un projet phare ouvert de l’OWASP, gratuit, adapté aux organisations de toute taille et à toute méthode de développement.
SAMM comprend cinq fonctions métier (Governance, Design, Implementation, Verification et Operations), chacune avec trois practices de sécurité. Chaque practice a deux streams d’activités sur trois niveaux de maturité, soit 90 activités au total.
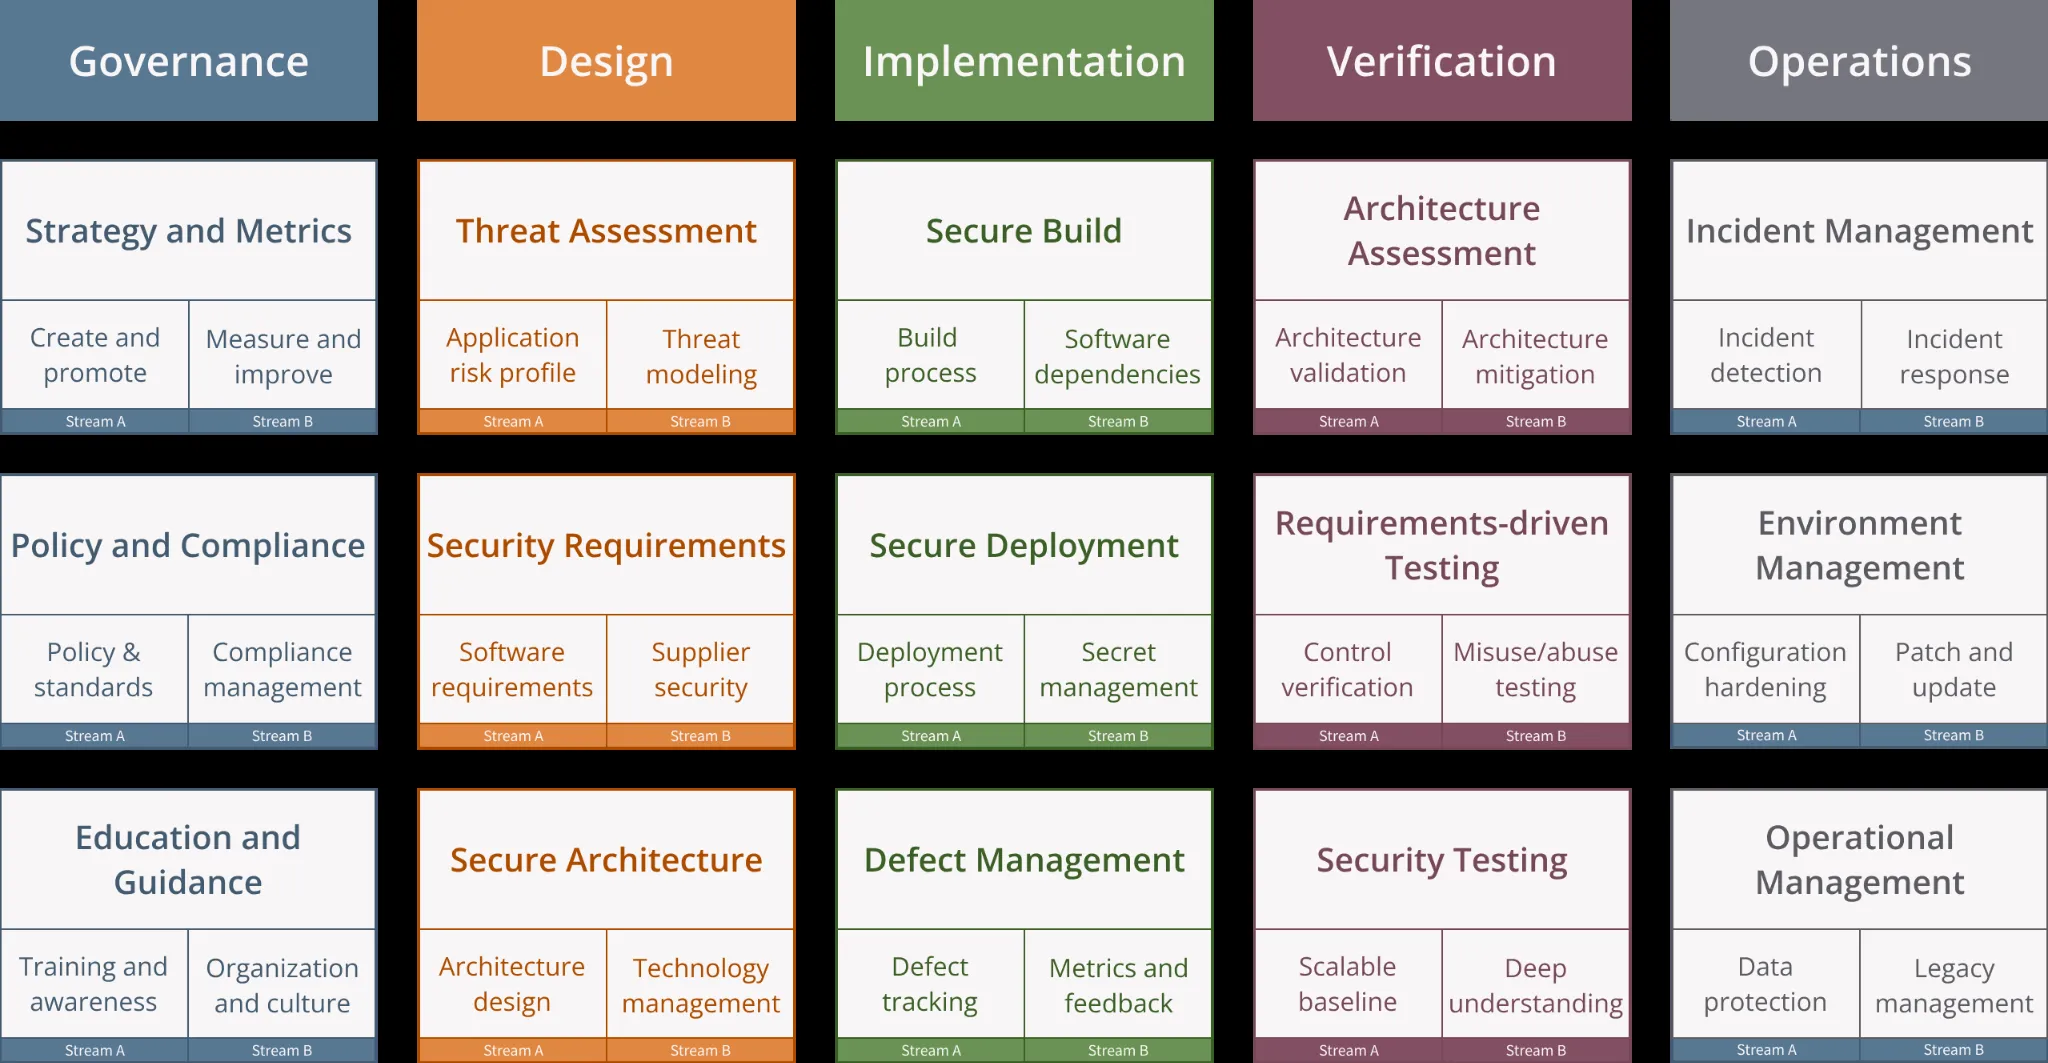
Le modèle OWASP SAMM. Source : owaspsamm.org, CC BY-SA 4.0.
Les niveaux de SAMM décrivent une progression au sein d’une même practice :
- Niveau 0 : la practice n’existe pas.
- Niveau 1 : une mise en œuvre ponctuelle, au mieux des possibilités.
- Niveau 2 : un processus cohérent et reproductible sur lequel vous pouvez compter.
- Niveau 3 : une efficacité maximale grâce à l’amélioration continue, fondée sur des retours rapides.
Chaque question d’évaluation est accompagnée de critères de qualité et de réponses graduées entre 0 et 1 : une mise en œuvre partielle obtient donc un score partiel. Une practice présente dans certaines équipes obtient un meilleur score qu’une practice totalement absente, ce qui reflète mieux la réalité et garde les équipes motivées.
SAMM n’attend pas non plus que vous atteigniez le niveau 3 partout. Vous fixez vous-même le niveau cible de chaque practice, selon vos risques et vos objectifs.
Côte à côte
Les structures semblent différentes, mais elles couvrent en grande partie le même terrain. Le tableau ci-dessous est une comparaison simplifiée au niveau des domaines ; le projet SAMM publie une correspondance détaillée des activités BSIMM avec les streams SAMM.
| Domaine BSIMM | Practices BSIMM | Fonction métier et practices SAMM les plus proches |
|---|---|---|
| Governance | Strategy & Metrics ; Compliance & Policy ; Training | Governance : Strategy & Metrics ; Policy & Compliance ; Education & Guidance |
| Intelligence | Attack Models ; Security Features & Design ; Standards & Requirements | Design : Threat Assessment ; Secure Architecture ; Security Requirements |
| SSDL Touchpoints | Architecture Analysis ; Code Review ; Security Testing | Verification : Architecture Assessment ; Requirements-driven Testing ; Security Testing |
| Deployment | Penetration Testing ; Software Environment ; Configuration Management & Vulnerability Management | Operations : Incident Management ; Environment Management ; Operational Management |
| (réparti sur plusieurs practices) | – | Implementation : Secure Build ; Secure Deployment ; Defect Management |
La différence la plus visible est la fonction Implementation de SAMM. Les pipelines de build sécurisés, le déploiement sécurisé et la gestion des défauts y ont leurs propres practices, alors que BSIMM répartit les activités correspondantes sur d’autres practices. Si votre risque se situe dans la chaîne d’approvisionnement logicielle et votre pipeline CI/CD, c’est bon à savoir.
Et les facteurs clés au-delà de la structure :
| BSIMM | OWASP SAMM | |
|---|---|---|
| Objectif | Descriptif : observe et rapporte ce que font les organisations | Prescriptif : vous guide vers l'étape suivante |
| Propriété | Géré par un éditeur, Black Duck | Projet phare open source de l'OWASP, porté par une communauté de bénévoles |
| Évaluation | Réalisée par les évaluateurs de l'éditeur | Par votre propre équipe, ou avec un praticien externe de votre choix |
| Notation | Binaire par activité | Graduée par activité, de 0 à 1, avec des critères de qualité |
| Niveaux | Fréquence d'une activité chez les participants | Maturité d'une practice dans votre organisation |
| Outils | Outils de l'éditeur | Outils gratuits, comme le tableur SAMM Toolbox et des outils web comme SAMMwise |
| Benchmark | Jeu de données large et cohérent issu d'évaluations menées par l'éditeur | Jeu de données plus petit, donné par la communauté |
| Conseils d'amélioration | Rapport d'évaluation et conseils des évaluateurs | Conseils publics par activité, plus le soutien de la communauté |
| Coût | Évaluation payante | Gratuit ; vous ne payez que votre temps ou un consultant |
L’évaluation : seul ou avec des professionnels
Une évaluation BSIMM est réalisée par les évaluateurs de l’éditeur. Ils interrogent des parties prenantes dans toute l’organisation, recueillent des preuves pour chaque activité et produisent un tableau de bord avec vos résultats à côté des données de la communauté. C’est cohérent et indépendant, avec un effet secondaire : comme l’organisation a payé une évaluation externe, la direction tend à prendre les résultats au sérieux.
Une évaluation SAMM peut être réalisée par votre propre équipe, ou avec un praticien externe. Vous définissez un ou plusieurs périmètres d’évaluation, comme une unité métier ou une ligne de produits, interrogez les personnes concernées et répondez aux questions en ayant les critères de qualité sous les yeux. Les outils gratuits calculent les scores et affichent les résultats par practice.
Les périmètres comptent plus qu’il n’y paraît. Différentes unités métier peuvent avoir des risques, des technologies et des points de départ différents, et avec SAMM chaque périmètre obtient son propre score et sa propre feuille de route.
Une mise en garde valable pour les deux modèles : une évaluation de maturité fonctionne mieux comme outil interne honnête. Dès que les scores servent à juger les équipes, ou d’audit, les gens répondent pour le score au lieu de décrire la réalité. Gardez cette séparation claire, et les équipes vous diront où elles rencontrent vraiment des difficultés.
Feuille de route : de petites étapes atteignables
L’évaluation n’est qu’un début. Sa vraie valeur est la feuille de route qui suit :
- Priorisez les écarts selon le risque et les objectifs métier, pas selon le score qui paraît le plus bas.
- Découpez le travail en petites étapes atteignables par trimestre.
- Rendez compte des progrès aux parties prenantes toujours dans la même structure, pour que les tendances deviennent visibles.
- Donnez à chaque périmètre une feuille de route adaptée, plutôt qu’un plan unique pour toute l’entreprise.
SAMM est construit autour de ce cycle : évaluer, fixer des cibles, mettre en œuvre, réévaluer. BSIMM vous donne la comparaison avec vos pairs et vous laisse, avec vos évaluateurs, choisir les activités.
Benchmarks
Le benchmarking est traditionnellement le point fort de BSIMM. Ses données proviennent d’évaluations cohérentes menées par l’éditeur auprès de plus d’une centaine d’organisations chaque année. Il vous indique quelles activités mènent les organisations comparables à la vôtre, ce qui est utile pour montrer à la direction ou aux clients où vous en êtes.
Il y a un biais à garder en tête. Les participants à BSIMM sont surtout de grandes organisations dotées de programmes de sécurité établis : les 111 entreprises de BSIMM16 emploient ensemble environ 223 700 développeurs, soit près de 2 000 par entreprise, et leurs initiatives de sécurité existent depuis 5,6 ans en moyenne. La moyenne de la communauté n’est donc pas représentative de l’ensemble du secteur, et une entreprise plus petite qui s’y compare paraîtra moins bonne qu’elle ne l’est.
SAMM a désormais aussi un benchmark. Le SAMM Benchmark rassemble des données d’évaluation anonymisées données par des praticiens et des organisations. Son premier rapport repose sur 30 évaluations et peut segmenter les résultats par taille d’entreprise ; la comparaison par secteur est un objectif dès qu’il y aura assez de données pour préserver l’anonymat. Le jeu de données est bien plus petit que celui de BSIMM et, comme il provient de nombreux évaluateurs différents, il est moins cohérent. Il penche aussi pour l’instant vers les multinationales. Chaque jeu de données donné l’améliore : si vous êtes à l’aise pour partager vos résultats de façon anonyme, n’hésitez pas.
Conseils d’amélioration
Avec BSIMM, les conseils d’amélioration viennent du rapport d’évaluation et des évaluateurs, ainsi que des tendances du rapport annuel. Le rapport BSIMM16 décrit par exemple comment le code généré par IA et des réglementations comme le Cyber Resilience Act changent ce que font les organisations : 30 % d’entreprises en plus créent désormais des nomenclatures pour les logiciels déployés, et la divulgation simplifiée des vulnérabilités a progressé de plus de 40 % depuis BSIMM15.
Avec SAMM, les conseils sont publics et portés par la communauté. Pour chaque activité, owaspsamm.org décrit le bénéfice, le contenu de l’activité, la question d’évaluation, les critères de qualité et les réponses, ainsi que des conseils de mise en œuvre. Vous pouvez obtenir de l’aide via les canaux de la communauté, mais la mise en œuvre se fait en interne, ou avec un consultant de votre choix.
Quel modèle est le meilleur ?
Le statisticien George Box l’a bien dit : “All models are wrong, but some are useful.” Aucun des deux modèles ne décrit parfaitement votre organisation. La bonne question est de savoir lequel est le plus utile pour ce que vous cherchez à faire.
Choisissez BSIMM si vous êtes une grande organisation dotée d’un programme établi, si vous avez besoin d’un benchmark indépendant et cohérent par rapport à vos pairs, et si vous tenez à une évaluation externe que la direction prendra au sérieux.
Choisissez SAMM si vous construisez ou développez un programme et voulez des indications claires sur la prochaine étape, si vous souhaitez vous évaluer vous-même et le refaire souvent à faible coût, ou si vous avez besoin de feuilles de route différentes pour différentes parties de l’organisation.
Combiner les deux est aussi possible. Certaines organisations utilisent SAMM en interne pour piloter le travail et font réaliser une évaluation BSIMM tous les quelques ans pour un benchmark externe.
L’essentiel est d’en utiliser un. Toute entreprise qui développe des logiciels devrait utiliser un modèle de maturité pour évaluer, planifier et suivre son travail de sécurité applicative. Et si vous vous préparez au Cyber Resilience Act, un modèle de maturité vous donne une façon structurée de montrer que la sécurité dès la conception est plus qu’un document de politique. Notre guide du CRA pour les PME explique comment SAMM s’y intègre.
Que faire ensuite
La semaine prochaine :
- Familiarisez-vous avec les deux modèles.
- Examinez comment votre organisation aborde aujourd’hui la sécurité logicielle, et décidez si SAMM, BSIMM ou une combinaison vous convient.
- Parlez avec vos collègues du développement et les parties prenantes clés de la façon dont la maturité en sécurité est évaluée et améliorée aujourd’hui, et écoutez leurs premières réactions.
Dans les trois prochains mois :
- Réalisez une première évaluation avec SAMM ou BSIMM.
- Fixez des cibles de maturité et des priorités claires.
- Lancez de petites améliorations concrètes à partir des constats.
Et souvenez-vous : la sécurité applicative est un chemin, pas un examen. Les tendances à long terme vous en disent bien plus que le score d’une évaluation isolée.
Si vous souhaitez qu’un praticien expérimenté mène cette première évaluation avec vous, notre SSDLC Maturity Assessment repose sur OWASP SAMM. L’article sur Measure and Improve vous aide ensuite à choisir les indicateurs pour suivre vos progrès.
Ressources
- OWASP SAMM : le modèle, les conseils, les outils et le benchmark
- BSIMM : le dernier rapport BSIMM de Black Duck