Gagnez en maturité

OWASP SAMM Assessment

Nous évaluons vos processus actuels de développement logiciel sécurisé et élaborons une feuille de route réaliste pour renforcer la maturité de votre SSDLC.

Introduction

Modèles de maturité

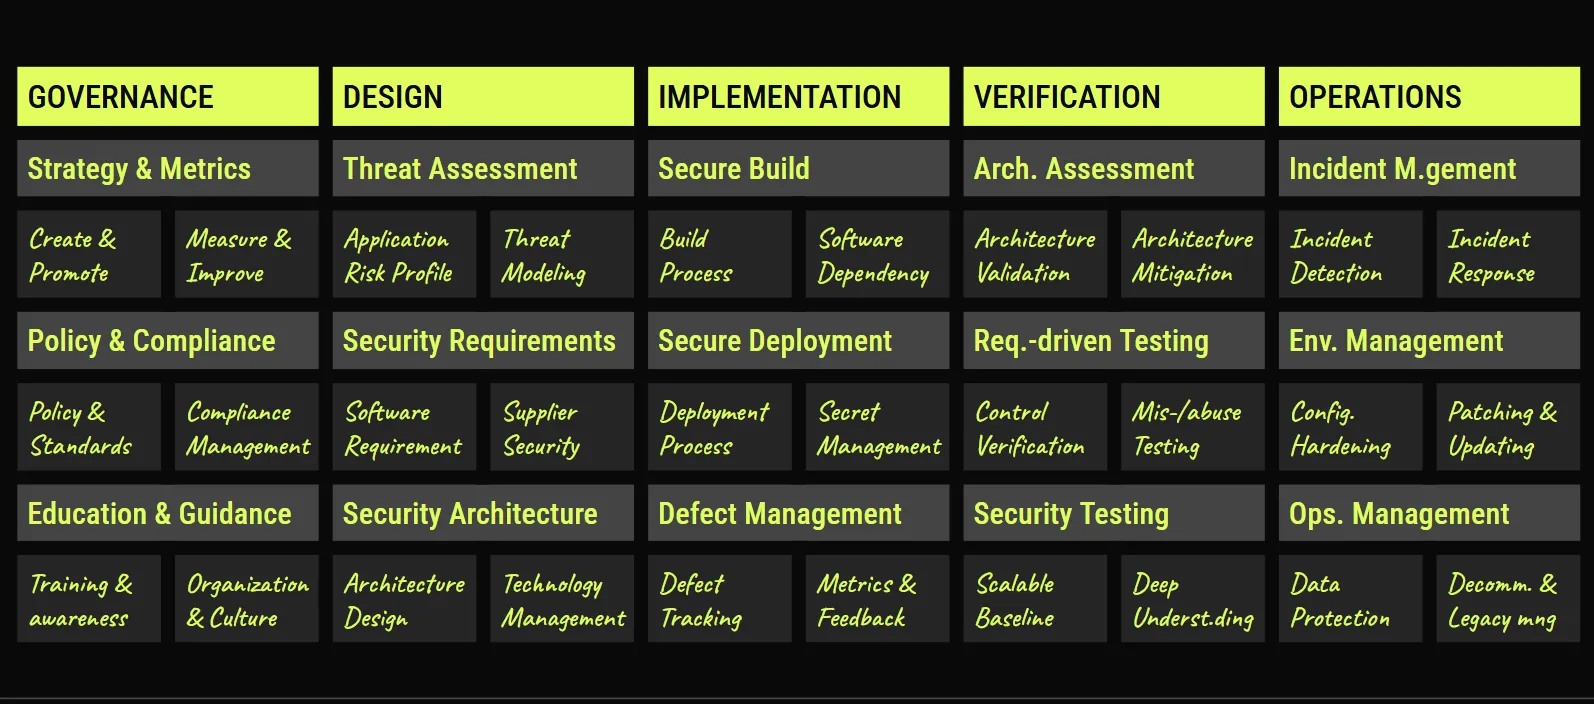
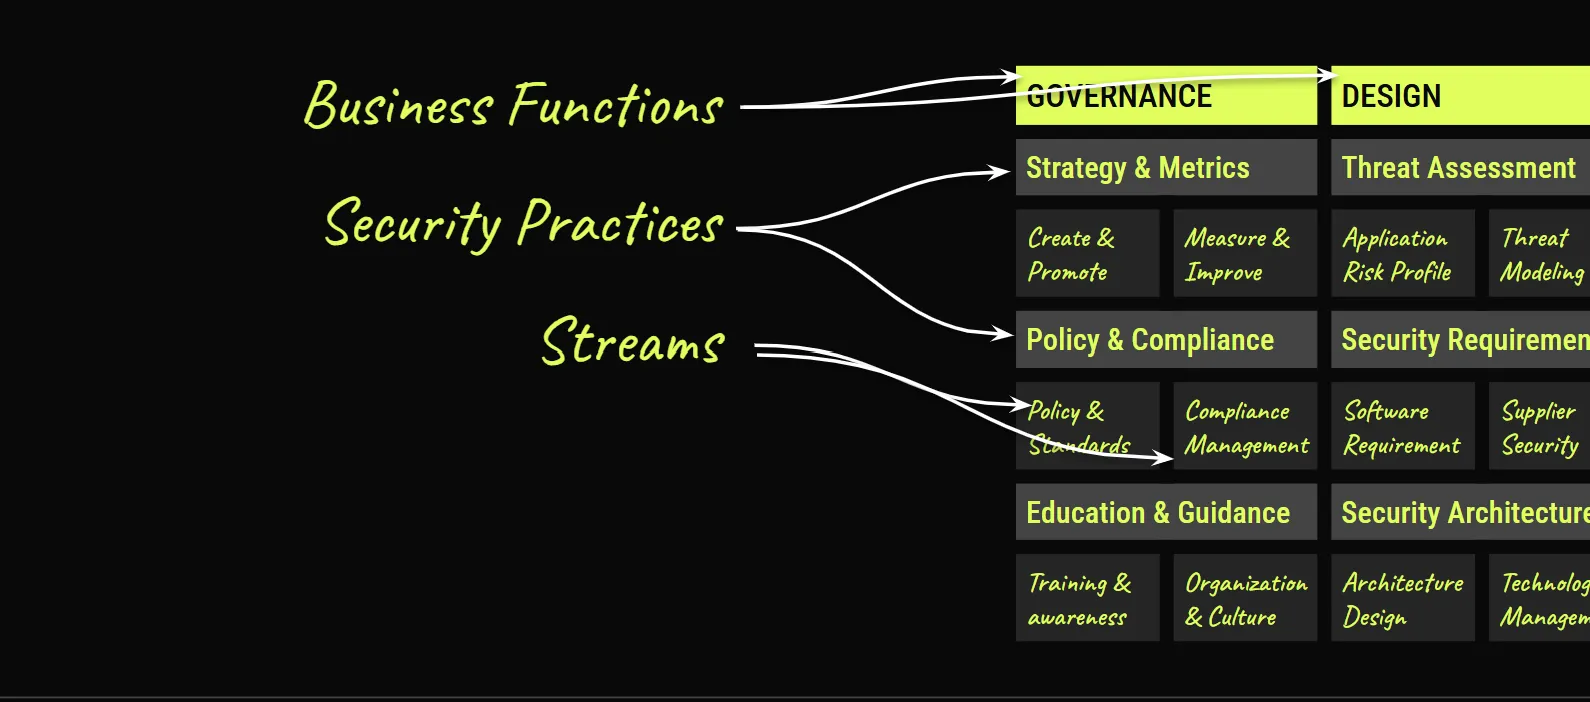
OWASP SAMM (owaspsamm.org) est un cadre structuré permettant d'évaluer et d'améliorer la maturité du Software Security Development Lifecycle (SSDLC) à travers l'ensemble des fonctions métier.

Action

Déroulement de l'assessment

Le modèle de maturité OWASP SAMM permet d'évaluer la posture actuelle d'assurance logicielle, de définir une stratégie cible et de fournir une feuille de route accompagnée de conseils de mise en œuvre.

1. Entretien initial

Objectif

Garantir un bon démarrage du projet

Activités

Définir le périmètre
Déterminer la cible de la démarche : l'ensemble de l'entreprise, une application ou un projet particulier, ou une équipe donnée.
Identifier les parties prenantes
S'assurer que les parties prenantes clés sont identifiées et bien alignées pour soutenir le projet.
Communiquer le plan
Garantir la disponibilité des parties prenantes clés et communiquer un plan d'action concret ainsi qu'un calendrier.

2. SAMM Assessment

Objectif

Identifier et comprendre la maturité du périmètre choisi pour chacune des 15 pratiques de sécurité logicielle

Activités

Évaluer les pratiques actuelles
Organiser des entretiens avec les parties prenantes concernées afin de comprendre l'état actuel des pratiques au sein de votre organisation. Vous pouvez également réaliser cette évaluation vous-même si vous connaissez suffisamment l'organisation. SAMM propose des assessments légers et détaillés, ces derniers reposant sur une évaluation fondée sur des preuves ; n'utilisez la variante détaillée que si vous souhaitez une certitude absolue sur les scores.
Déterminer le niveau de maturité
Sur la base des résultats de l'activité précédente, déterminer pour chaque pratique de sécurité le niveau de maturité selon le système de notation SAMM. Les activités sont notées via un système à choix multiples, moyennées par domaine de pratique, puis additionnées pour obtenir le score global.

3. Rapport de maturité

Objectif

Une fois l'évaluation terminée, nous fournissons un rapport complet qui met en lumière votre posture actuelle d'assurance logicielle. Ce rapport présente les points forts de votre organisation ainsi que les lacunes ou axes d'amélioration.

Activités

Documenter les pratiques actuelles
Déterminer la cible de la démarche : l'ensemble de l'entreprise, une application ou un projet particulier, ou une équipe donnée.
Préparer un rapport partageable
Préparer une synthèse pour la direction et un rapport détaillé avec des graphiques expliquant la situation actuelle

4. Feuille de route d'amélioration

Objectif

Élaborer un score cible servant de référence pour vous guider vers les activités les plus importantes dans votre situation

Activités

Priorisation des activités
Discuter et identifier les opportunités d'amélioration qui apporteront le plus grand impact à l'organisation
Définir la cible
Fixer ou actualiser la cible en identifiant les activités que votre organisation devrait idéalement mettre en œuvre. En règle générale, cela comprend davantage d'activités de niveau inférieur que de niveau supérieur. Veillez à la cohérence de l'ensemble des activités sélectionnées et tenez compte des dépendances entre elles.

Approfondissement

Le modèle

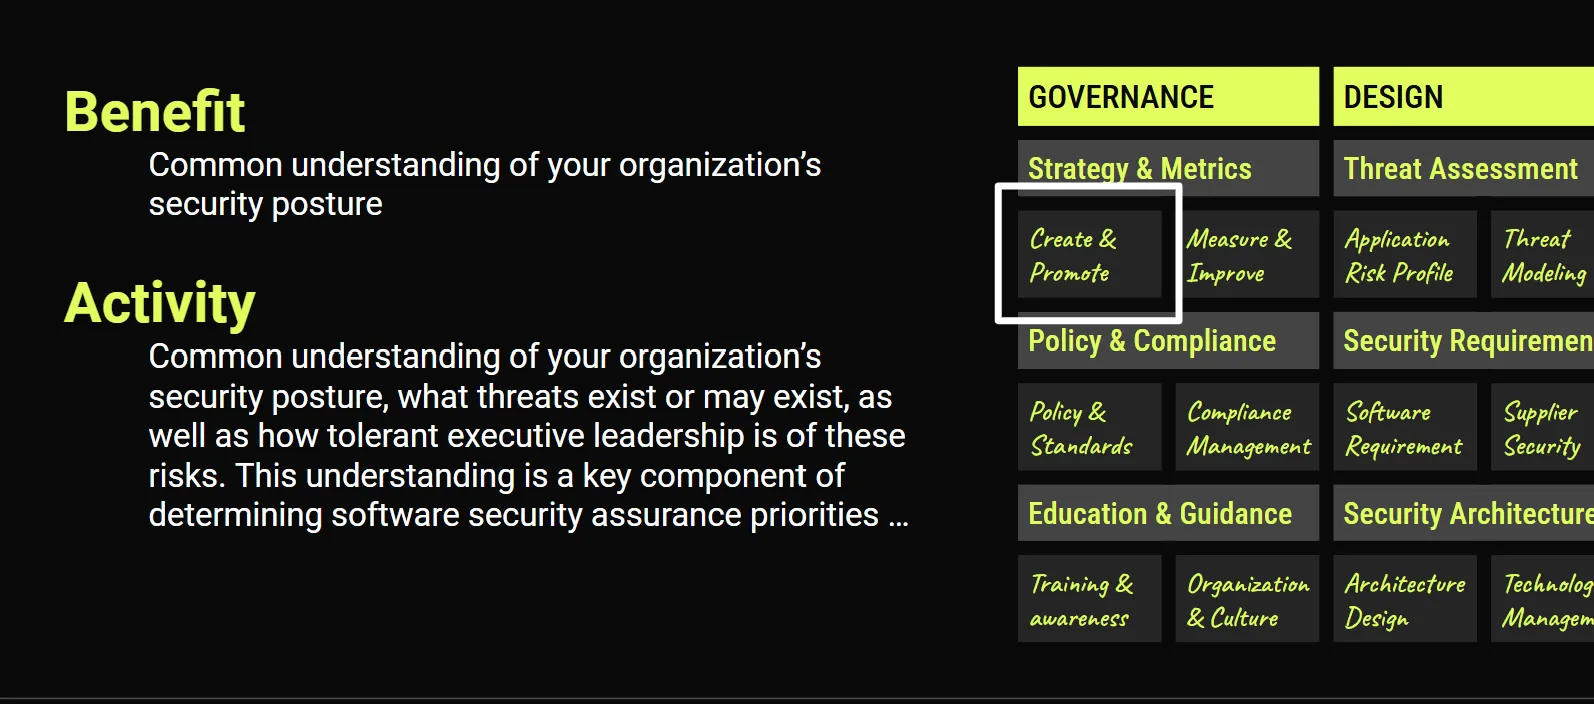
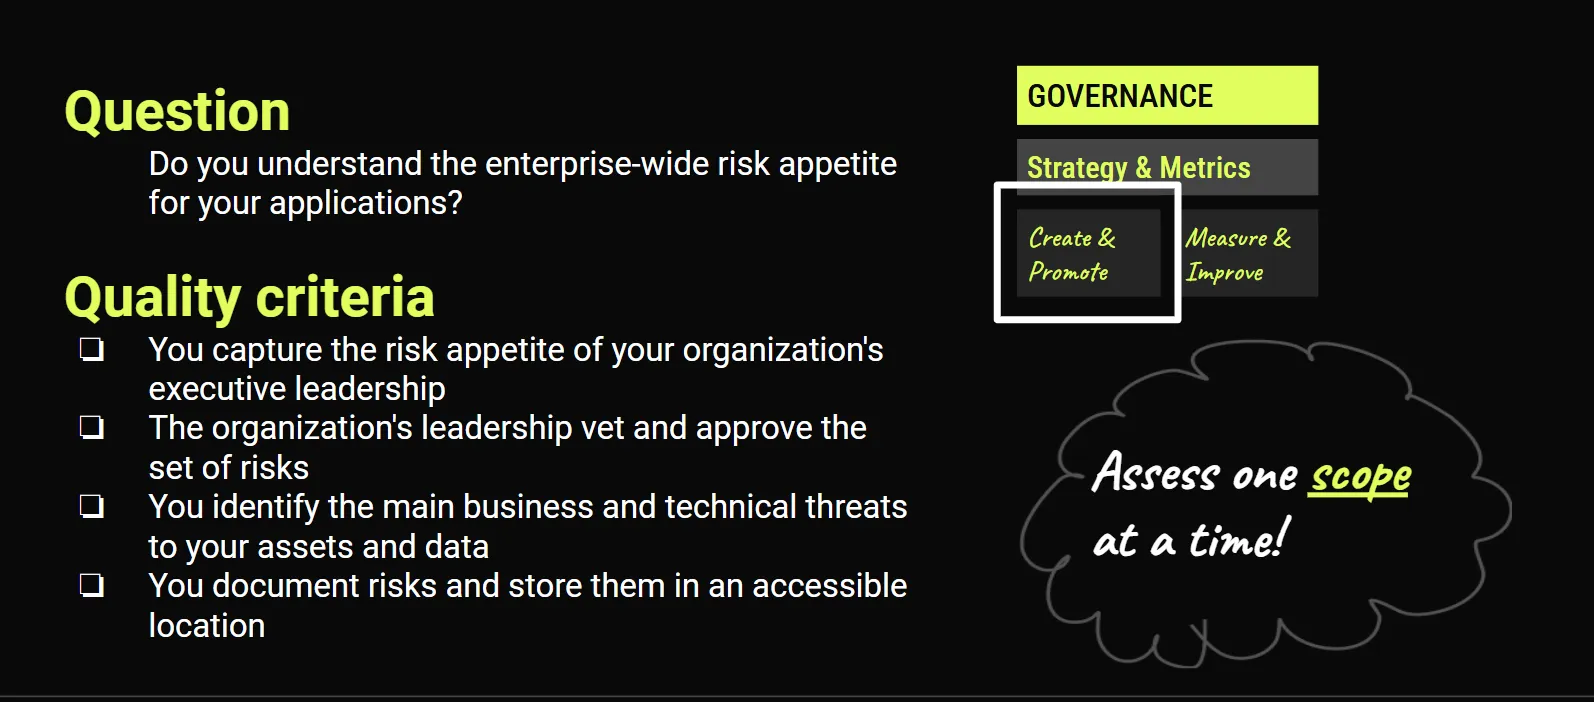
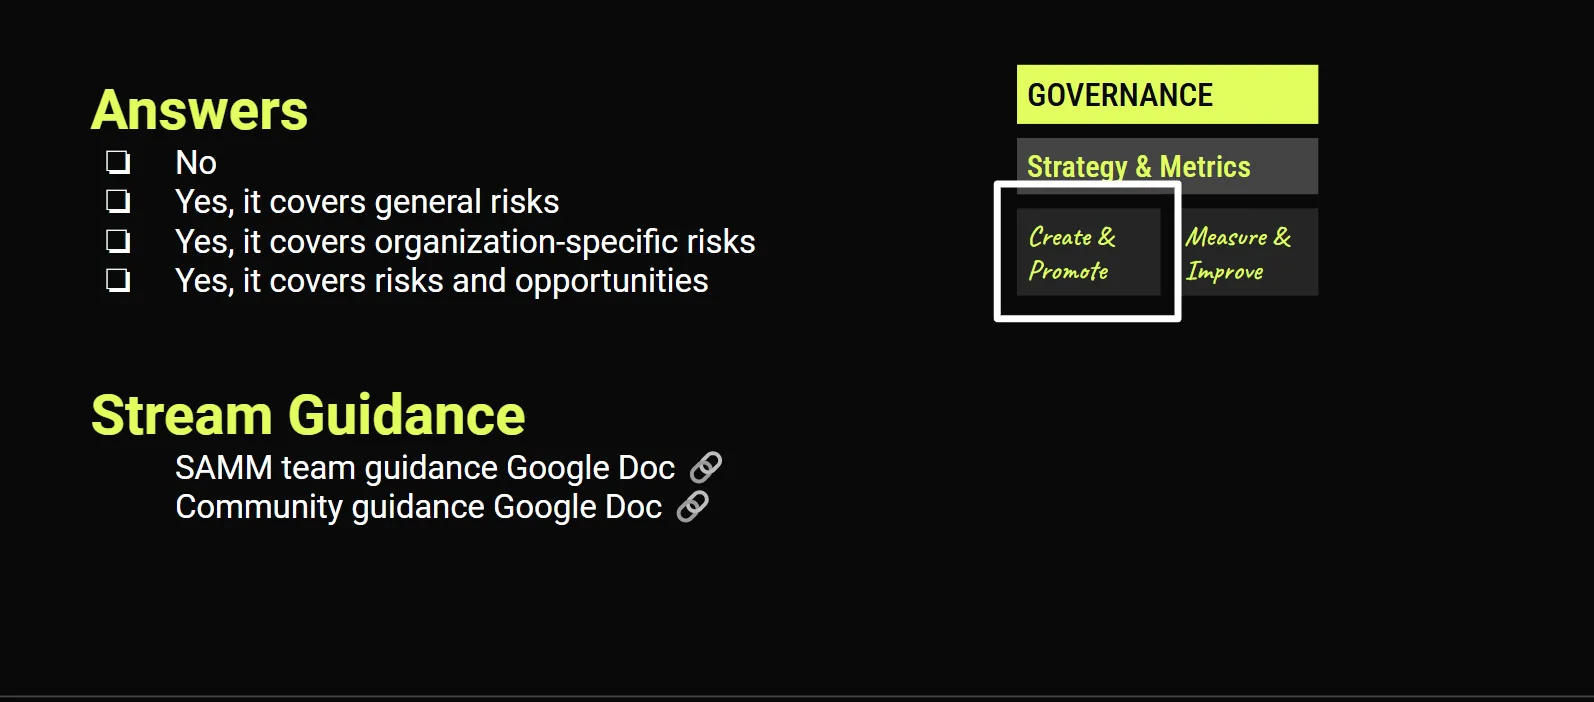
Chaque activité comporte trois niveaux de maturité. Chaque niveau dispose d'une description détaillée de son bénéfice, de ses critères d'acceptation et d'une ligne directrice.

Pourquoi

Avantages et cas d'usage

Préparez-vous aux normes et cadres de cybersécurité grâce à des étapes spécifiques, mesurables et atteignables avec OWASP SAMM

NIST SP 800-53

Exige des pratiques de développement sécurisé, notamment dans la famille SA (System and Services Acquisition), qui comprend des contrôles pour la sécurité du cycle de vie de développement des systèmes.

NIST Cybersecurity Framework (CSF)

Encourage les pratiques de développement sécurisé au sein de la fonction "Protect", en particulier dans les domaines du développement logiciel sécurisé et de la gestion des risques de la chaîne d'approvisionnement.

ISO/IEC 27001

Exige la mise en œuvre de politiques de développement sécurisé au titre du contrôle A.14.2 (Security in Development and Support Processes).

CIS Controls (Center for Internet Security)

Le Control 16 : Application Software Security comprend des exigences relatives à l'adoption de pratiques de développement sécurisé dans le cycle de vie du développement logiciel.

EU Cyber Resilience Act (CRA)

Le Cyber Resilience Act de l'UE impose la mise en œuvre d'un cycle de développement sécurisé (SDLC) afin que les produits logiciels et les appareils connectés respectent les normes de cybersécurité tout au long de leur cycle de vie.

FISMA (Federal Information Security Management Act)

Impose aux agences fédérales américaines de mettre en œuvre des contrôles de sécurité, y compris des pratiques de développement sécurisé, dans le cadre de leur gestion des risques et du cycle de vie de la sécurité de leurs systèmes d'information.

PCI DSS (Payment Card Industry Data Security Standard)

La version 4.0 comprend des exigences spécifiques en matière de développement logiciel sécurisé et impose aux organisations d'intégrer la sécurité tout au long du SDLC des applications de paiement.

Executive Order 14028 (Improving the Nation’s Cybersecurity)

Ce décret présidentiel américain impose des pratiques de développement sécurisé aux prestataires et agences gouvernementaux, en particulier en matière de sécurité de la chaîne d'approvisionnement et de développement logiciel.

HIPAA (Health Insurance Portability and Accountability Act)

La HIPAA Security Rule impose aux entités concernées de mettre en œuvre des politiques et procédures sécurisant les ePHI, ce qui peut inclure des pratiques de cycle de développement sécurisé dans les logiciels traitant des données de santé.

CMMC (Cybersecurity Maturity Model Certification)

Exige la mise en œuvre de pratiques de développement sécurisé aux niveaux de maturité supérieurs afin de protéger les informations contractuelles fédérales et les informations non classifiées contrôlées.

FedRAMP (Federal Risk and Authorization Management Program)

Impose aux fournisseurs de services cloud de l'administration fédérale américaine de suivre des pratiques de développement sécurisé dans le cadre de leurs contrôles de sécurité pour les systèmes gouvernementaux.

Les équipes avec lesquelles nous avons travaillé

Prix

Forfaits OWASP SAMM Assessment

Un cycle de développement pérenne

Compact

€5700 HT

Évaluation de haut niveau d'un périmètre choisi, avec un rapport visuel

  • Entretien initial
  • Assessment des 5 fonctions métier
  • Rapport sur la posture SSDLC actuelle et les écarts
  • Proposition de feuille de route fondée sur les entretiens d'assessment
Demander un devis

Complet

€6900 HT

Une collaboration pour évaluer, documenter et préparer une feuille de route sur mesure

  • Tout le contenu de Compact, "plus" :
  • Planification d'une feuille de route sur mesure, adaptée à l'appétence au risque de votre organisation
  • 3 entretiens de suivi après l'assessment pour valider les améliorations et discuter de la stratégie
Demander un devis

Sur mesure

Parlons-en

Une collaboration pouvant inclure la vérification des preuves, la gestion de projet, la rédaction de nouvelles politiques SSDLC ou tout autre besoin spécifique.

Planifier un entretien

Étapes suivantes

Mettre en œuvre les contrôles

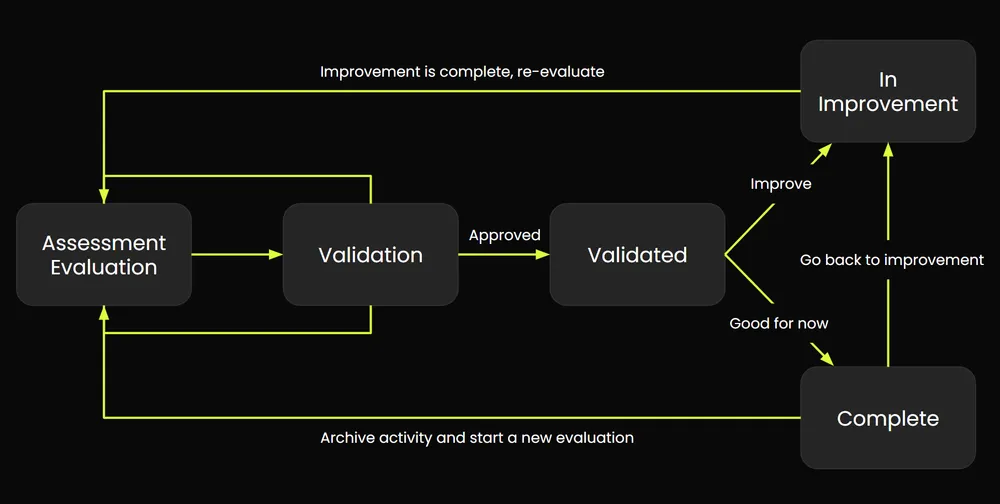
Nous nous sommes associés à Codific SAMMY pour vous fournir les meilleurs outils et processus garantissant le succès de votre programme de maturité.

Déroulement de l'assessment Codific SAMMY - horizontal

Discutons d'une collaboration !

Planifier un appel

Détails

FAQ

1. Comment ISO et SAMM se complètent-ils ?
La révision d'octobre 2022 de la norme ISO/IEC 27001 a introduit des domaines simplifiés, un langage plus concret et de nouveaux contrôles, dont un contrôle dédié au secure coding. Cette mise à jour souligne la complémentarité entre ISO 27001 et OWASP SAMM, en particulier pour renforcer la sécurité logicielle. Tandis qu'ISO 27001 fournit un cadre général pour un système de management de la sécurité de l'information (SMSI), SAMM offre des orientations détaillées pour le développement logiciel sécurisé. Mettre en œuvre les deux référentiels ensemble maximise leur efficacité : ISO 27001 garantit l'adhésion de l'organisation et la gestion des risques, tandis que SAMM fournit des conseils concrets pour un développement sécurisé. Cette combinaison aide les organisations à améliorer leur posture de sécurité et à répondre plus efficacement aux exigences d'audit.
2. Comment déterminer le périmètre d'un assessment ?
Pour déterminer le bon périmètre d'un assessment SAMM, commencez petit : évaluez vos objectifs et impliquez toutes les parties prenantes concernées afin de garantir l'alignement avec la stratégie de sécurité de votre organisation. Tenez compte du contexte métier spécifique, notamment du type de clientèle, de la localisation géographique et des obligations réglementaires. Adaptez le périmètre à vos besoins et à vos ressources, en commençant par une seule équipe s'il s'agit de votre premier assessment. Veillez à la cohérence des pratiques et des styles de management au sein du périmètre choisi, et documentez le contexte à des fins de reproductibilité. Cette approche pose des bases solides pour une croissance future et des assessments plus larges.
3. Comment SAMM se rattache-t-il aux autres référentiels ?
L'OWASP Software Assurance Maturity Model (SAMM) dispose de correspondances avec OpenCRE, NIST SSDF, BSIMM ainsi que d'autres normes et référentiels. OpenCRE, ou Open Common Requirement Enumeration, fournit un cadre commun pour comparer différentes normes de sécurité. En reliant les streams SAMM à OpenCRE, vous trouvez facilement les ressources pertinentes et voyez comment SAMM s'aligne sur des référentiels tels que NIST SSDF, ISO27K, PCI-DSS, OWASP ASVS et NIST 800-53. Par exemple, le stream Threat Assessment de SAMM est relié à la CRE « Threat modeling processes », qui correspond à plusieurs normes, dont NIST SSDF PW1.1 et ISO27K A.14.2.5. Cette intégration vous aide à naviguer plus efficacement dans le paysage complexe des normes de sécurité.
4. Quel est le lien entre SAMM et le NIST SSDF ?

Correspondance complète : OWASP SAMM fournit une correspondance détaillée avec le NIST SSDF, aidant les organisations à comprendre la relation entre les streams SAMM et les tâches du SSDF.

Mise en œuvre simplifiée : SAMM est conçu pour aplanir la courbe d'apprentissage et faciliter le démarrage de la mise en œuvre des recommandations du SSDF.

Couverture et conformité : La mise en œuvre d'OWASP SAMM couvre toutes les tâches du NIST SSDF et garantit ainsi une conformité de sécurité complète.

Références informatives : La correspondance s'appuie sur des Informative References pour montrer les relations entre les activités SAMM et les tâches du SSDF, ce qui facilite la compréhension et la mise en œuvre.

5. Différence entre SAMM et BSIMM

Objectif :
BSIMM : modèle descriptif utilisé pour observer et rapporter les activités de sécurité logicielle au sein des organisations.
SAMM : modèle prescriptif conçu pour aider les organisations à construire et améliorer leurs pratiques de sécurité logicielle.

Flexibilité :
BSIMM : fournit un vocabulaire commun pour comparer différentes initiatives de sécurité, sans prescrire d'actions spécifiques.
SAMM : permet une adaptation aux différentes tailles d'organisation et aux différents styles de développement, avec des niveaux de maturité définis.

Niveaux de maturité :
BSIMM : les activités sont catégorisées selon leur fréquence d'observation, et non selon leur profondeur ou leur étendue.
SAMM : définit trois niveaux de maturité pour chaque pratique de sécurité, de la compréhension initiale à la maîtrise complète.

Usage :
BSIMM : particulièrement adapté au benchmarking et à la compréhension des pratiques du secteur.
SAMM : aide les organisations à analyser, construire et mesurer leurs programmes de sécurité de manière itérative.

Passez à l'action

Demander un devis

Nous préparons un document de devis pour votre service achats sous 24 heures. Aucun spam ensuite (promis).

Vous préférez l’e-mail ? Écrivez-nous et nous vous répondrons sous un jour ouvré.

Écrire à [email protected]