Reife steigern

OWASP SAMM Assessment

Wir bewerten Ihre aktuellen Prozesse für sichere Softwareentwicklung und erstellen eine realistisch umsetzbare Roadmap zur Steigerung Ihrer SSDLC-Reife.

Einführung

Reifegradmodelle

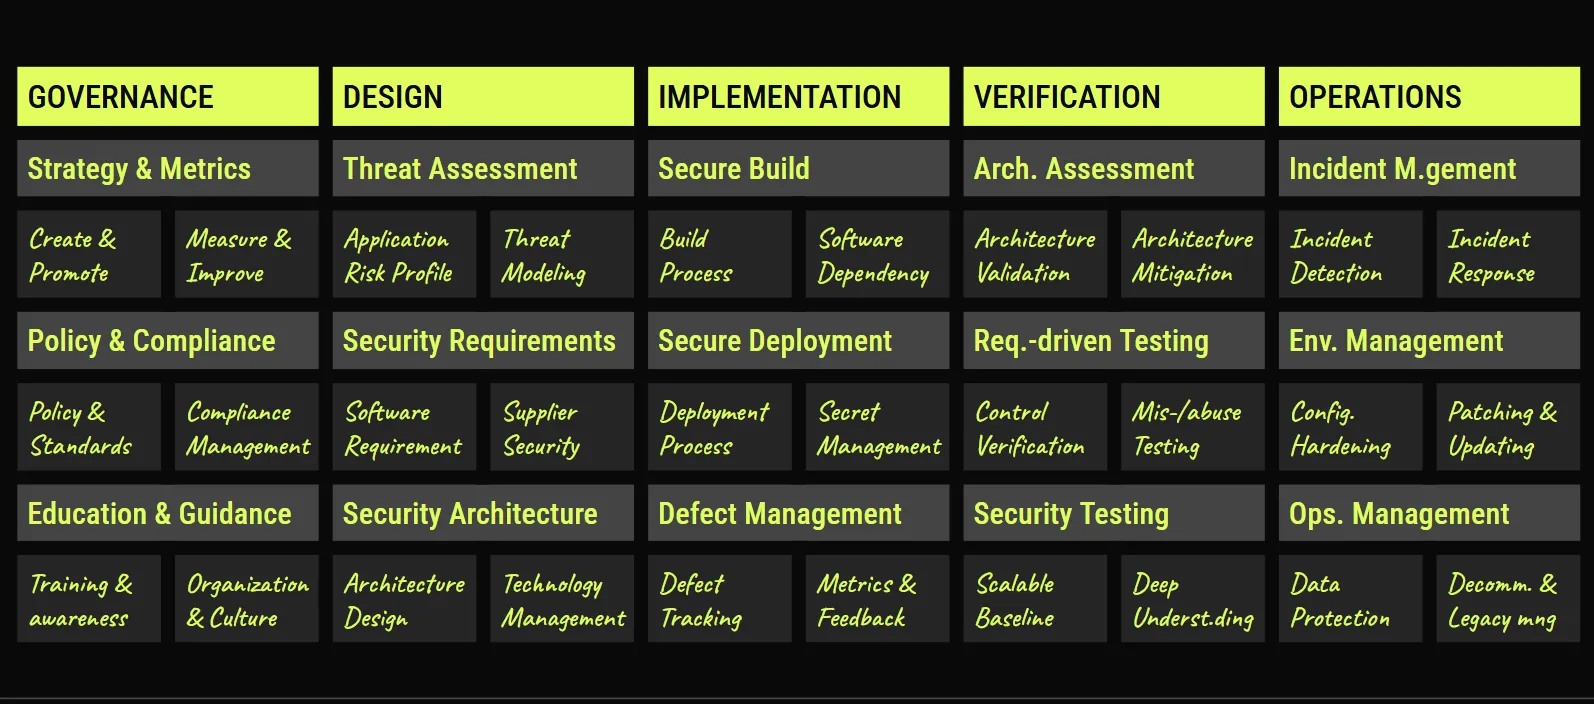
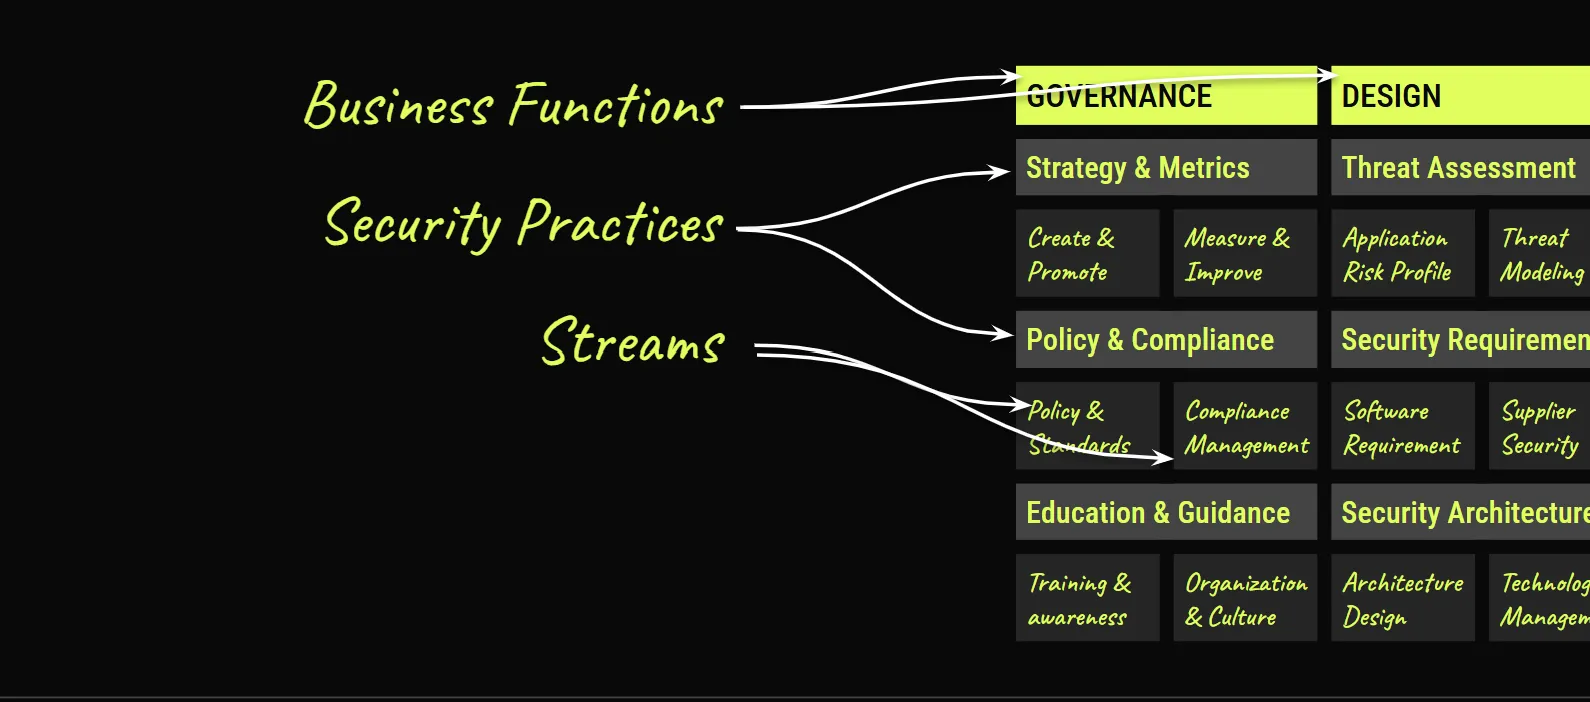
OWASP SAMM (owaspsamm.org) ist ein strukturiertes Framework, um die Reife des Software Security Development Lifecycle (SSDLC) über alle Geschäftsfunktionen hinweg zu bewerten und zu verbessern.

Vorgehen

Ablauf des Assessments

Das OWASP SAMM Reifegradmodell unterstützt dabei, den aktuellen Stand der Softwaresicherheit zu bewerten, eine Zielstrategie zu definieren und eine Roadmap mit konkreter Umsetzungsanleitung bereitzustellen.

1. Erstgespräch

Ziel

Einen sauberen Projektstart sicherstellen

Aktivitäten

Scope festlegen
Das Ziel des Vorhabens bestimmen: das gesamte Unternehmen, eine bestimmte Anwendung oder ein Projekt, ein bestimmtes Team.
Stakeholder identifizieren
Sicherstellen, dass die wichtigen Stakeholder identifiziert und gut abgestimmt sind, um das Projekt zu unterstützen.
Alle Beteiligten informieren
Die Verfügbarkeit der wichtigen Stakeholder sicherstellen und einen konkreten Aktionsplan mit Zeitrahmen kommunizieren.

2. SAMM Assessment

Ziel

Den Reifegrad des gewählten Scopes in jeder der 15 Softwaresicherheitspraktiken ermitteln und verstehen

Aktivitäten

Aktuelle Praktiken bewerten
Interviews mit den relevanten Stakeholdern organisieren, um den aktuellen Stand der Praktiken in Ihrer Organisation zu verstehen. Wenn Sie die Organisation ausreichend gut kennen, können Sie die Bewertung auch selbst durchführen. SAMM bietet leichtgewichtige und detaillierte Assessments an; letzteres ist eine evidenzbasierte Bewertung. Nutzen Sie die detaillierte Variante nur, wenn Sie absolute Gewissheit über die Ergebnisse benötigen.
Reifegrad bestimmen
Auf Basis der Ergebnisse der vorherigen Aktivität für jede Sicherheitspraktik den Reifegrad nach dem SAMM-Bewertungssystem bestimmen. Aktivitäten werden über ein Multiple-Choice-System bewertet, für den jeweiligen Praktikbereich gemittelt und anschließend zur Gesamtbewertung zusammengeführt.

3. Reifegradbericht

Ziel

Nach Abschluss der Bewertung erhalten Sie einen umfassenden Bericht, der den aktuellen Stand Ihrer Softwaresicherheit aufzeigt. Der Bericht beschreibt die Stärken Ihrer Organisation sowie Lücken und Bereiche mit Verbesserungsbedarf.

Aktivitäten

Aktuelle Praktiken dokumentieren
Das Ziel des Vorhabens bestimmen: das gesamte Unternehmen, eine bestimmte Anwendung oder ein Projekt, ein bestimmtes Team.
Teilbaren Bericht erstellen
Eine Zusammenfassung für das Management und einen Detailbericht mit Grafiken zur aktuellen Situation erstellen

4. Verbesserungsroadmap

Ziel

Einen Zielwert entwickeln, an dem Sie sich orientieren können, um die für Ihre Situation wichtigsten Aktivitäten anzugehen

Aktivitäten

Aktivitäten priorisieren
Verbesserungsmöglichkeiten diskutieren und identifizieren, die den größten Nutzen für die Organisation bringen
Ziel definieren
Das Ziel festlegen oder aktualisieren, indem Sie bestimmen, welche Aktivitäten Ihre Organisation idealerweise umsetzen sollte. In der Regel sind das mehr Aktivitäten auf niedrigeren als auf höheren Reifegradstufen. Stellen Sie sicher, dass die Gesamtauswahl schlüssig ist, und berücksichtigen Sie Abhängigkeiten zwischen den Aktivitäten.

Vertiefung

Das Modell

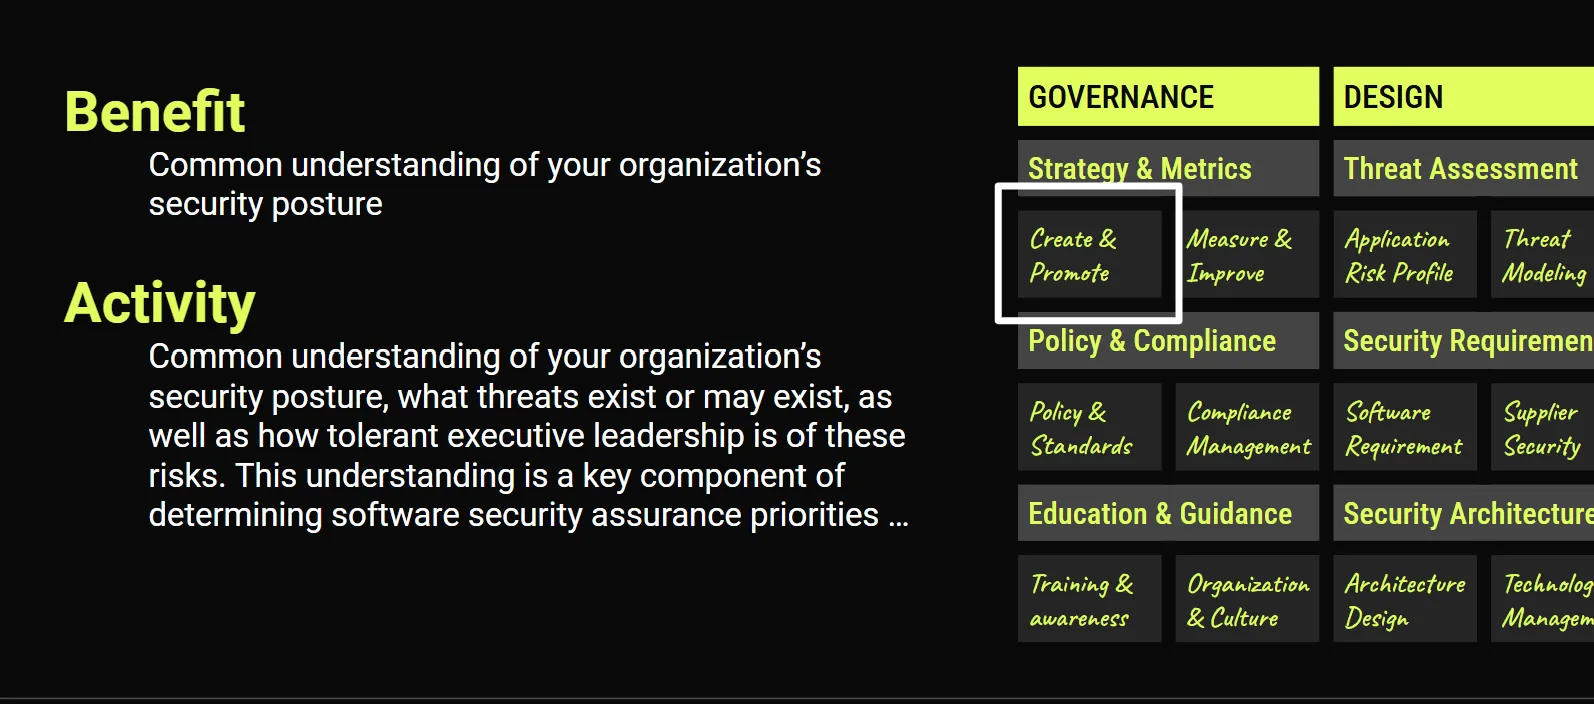
Jede Aktivität hat drei Reifegradstufen. Jede Stufe enthält eine detaillierte Beschreibung ihres Nutzens, der Akzeptanzkriterien und eine Anleitung.

Warum

Vorteile und Anwendungsfälle

Bereiten Sie sich mit konkreten, messbaren und erreichbaren Schritten auf die Cybersecurity-Standards und -Frameworks vor, mit OWASP SAMM

NIST SP 800-53

Fordert Praktiken für sichere Softwareentwicklung, insbesondere in der Kontrollfamilie SA (System and Services Acquisition), die Kontrollen für die Sicherheit im Systementwicklungslebenszyklus umfasst.

NIST Cybersecurity Framework (CSF)

Fördert sichere Entwicklungspraktiken innerhalb der Funktion "Protect", insbesondere in den Bereichen sichere Softwareentwicklung und Lieferketten-Risikomanagement.

ISO/IEC 27001

Fordert die Umsetzung von Richtlinien für sichere Entwicklung unter Kontrolle A.14.2 (Sicherheit in Entwicklungs- und Unterstützungsprozessen).

CIS Controls (Center for Internet Security)

Control 16: Application Software Security enthält Anforderungen zur Einführung sicherer Entwicklungspraktiken im Softwareentwicklungslebenszyklus.

EU Cyber Resilience Act (CRA)

Der EU Cyber Resilience Act schreibt die Umsetzung eines sicheren Entwicklungslebenszyklus (SDLC) vor, damit Softwareprodukte und vernetzte Geräte über ihren gesamten Lebenszyklus hinweg Cybersecurity-Standards erfüllen.

FISMA (Federal Information Security Management Act)

Verpflichtet US-Bundesbehörden zur Umsetzung von Sicherheitskontrollen, einschließlich sicherer Entwicklungspraktiken, als Teil ihres Risikomanagements und des Sicherheitslebenszyklus ihrer Informationssysteme.

PCI DSS (Payment Card Industry Data Security Standard)

Version 4.0 enthält spezifische Anforderungen an sichere Softwareentwicklung und verpflichtet Organisationen, Sicherheit über den gesamten SDLC von Zahlungsanwendungen hinweg zu integrieren.

Executive Order 14028 (Improving the Nation’s Cybersecurity)

Diese US-Executive-Order schreibt sichere Entwicklungspraktiken für Regierungsauftragnehmer und Behörden vor, insbesondere in Bezug auf Lieferkettensicherheit und Softwareentwicklung.

HIPAA (Health Insurance Portability and Accountability Act)

Die HIPAA Security Rule verpflichtet betroffene Einrichtungen, Richtlinien und Verfahren zum Schutz von ePHI umzusetzen. Dazu können Praktiken eines sicheren Entwicklungslebenszyklus in Software gehören, die Gesundheitsdaten verarbeitet.

CMMC (Cybersecurity Maturity Model Certification)

Fordert auf höheren Reifegradstufen die Umsetzung sicherer Entwicklungspraktiken zum Schutz von Federal Contract Information und Controlled Unclassified Information.

FedRAMP (Federal Risk and Authorization Management Program)

Verpflichtet Cloud-Dienstleister der US-Bundesverwaltung, sichere Entwicklungspraktiken als Teil ihrer Sicherheitskontrollen für Regierungssysteme zu befolgen.

Teams, mit denen wir gearbeitet haben

Preis

OWASP SAMM Assessment Pakete

Ein zukunftssicherer Entwicklungslebenszyklus

Kompakt

€5700 zzgl. MwSt.

Übergreifendes Assessment eines ausgewählten Scopes mit visuellem Bericht

  • Erstgespräch
  • Assessment der 5 Geschäftsfunktionen
  • Bericht zum aktuellen SSDLC-Stand und zu Lücken
  • Roadmap-Empfehlung auf Basis der Assessment-Interviews
Angebot anfordern

Komplett

€6900 zzgl. MwSt.

Gemeinsame Bewertung, Dokumentation und Erarbeitung einer maßgeschneiderten Roadmap

  • Alles aus Kompakt, plus:
  • Maßgeschneiderte Roadmap-Planung entsprechend der Risikobereitschaft Ihres Unternehmens
  • 3 Follow-up-Gespräche nach dem Assessment zur Validierung der Fortschritte und Abstimmung der Strategie
Angebot anfordern

Individuell

Sprechen Sie uns an

Zusammenarbeit, die auch Evidenzprüfung, Projektmanagement, das Verfassen neuer SSDLC-Richtlinien oder andere individuelle Anforderungen umfassen kann.

Gespräch vereinbaren

Nächste Schritte

Kontrollen umsetzen

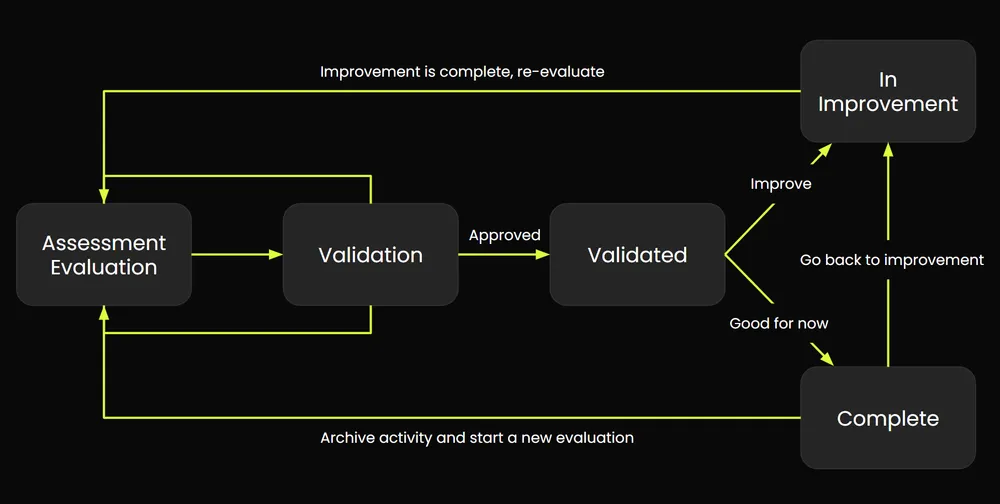
Wir arbeiten mit Codific SAMMY zusammen, um Ihnen die besten Werkzeuge und Prozesse für den Erfolg Ihres Reifegradprogramms bereitzustellen.

Codific SAMMY Assessment-Ablauf - horizontal

Lassen Sie uns über eine Zusammenarbeit sprechen!

Gespräch vereinbaren

Details

FAQ

1. Wie ergänzen sich ISO und SAMM?
Die Überarbeitung der Norm ISO/IEC 27001 vom Oktober 2022 brachte vereinfachte Themenbereiche, praxisnähere Formulierungen und neue Kontrollen, darunter eine eigene Kontrolle für Secure Coding. Diese Aktualisierung unterstreicht, wie gut sich ISO 27001 und OWASP SAMM ergänzen, insbesondere bei der Verbesserung der Softwaresicherheit. Während ISO 27001 einen breiten Rahmen für ein Informationssicherheits-Managementsystem (ISMS) vorgibt, bietet SAMM detaillierte Anleitung für sichere Softwareentwicklung. Die gemeinsame Umsetzung beider Standards maximiert ihre Wirksamkeit: ISO 27001 sichert die organisatorische Verankerung und das Risikomanagement, SAMM liefert umsetzbare Empfehlungen für sichere Entwicklung. Diese Kombination hilft Organisationen, ihre Sicherheitslage zu verbessern und Audit-Anforderungen wirksamer zu erfüllen.
2. Wie bestimmt man den Scope eines Assessments?
Um den richtigen Scope für ein SAMM Assessment zu bestimmen, beginnen Sie klein: Klären Sie Ihre Ziele und binden Sie alle relevanten Stakeholder ein, damit das Assessment zur Sicherheitsstrategie Ihrer Organisation passt. Berücksichtigen Sie den konkreten Geschäftskontext, einschließlich Kundentyp, Standort und regulatorischer Pflichten. Passen Sie den Scope an Ihre Anforderungen und Ressourcen an und starten Sie bei einem ersten Assessment mit einem einzelnen Team. Achten Sie auf einheitliche Praktiken und Führungsstile innerhalb des gewählten Scopes und dokumentieren Sie den Kontext für die Wiederholbarkeit. So schaffen Sie eine solide Grundlage für künftiges Wachstum und umfassendere Assessments.
3. Wie lässt sich SAMM auf andere Standards abbilden?
Das OWASP Software Assurance Maturity Model (SAMM) verfügt über Mappings zu OpenCRE, NIST SSDF, BSIMM und weiteren Standards und Leitfäden. OpenCRE (Open Common Requirement Enumeration) bietet einen gemeinsamen Rahmen zum Vergleich verschiedener Sicherheitsstandards. Über die Verknüpfung der SAMM-Streams mit OpenCRE finden Nutzer leicht relevante Ressourcen und sehen, wie SAMM zu Standards wie NIST SSDF, ISO27K, PCI DSS, OWASP ASVS und NIST 800-53 passt. So verweist beispielsweise der Threat-Assessment-Stream in SAMM auf die CRE für Threat-Modeling-Prozesse, die wiederum auf mehrere Standards abbildet, darunter NIST SSDF PW1.1 und ISO27K A.14.2.5. Diese Integration hilft, sich in der komplexen Landschaft der Sicherheitsstandards deutlich leichter zurechtzufinden.
4. Wie verhält sich SAMM zum NIST SSDF?

Umfassendes Mapping: OWASP SAMM bietet ein detailliertes Mapping auf das NIST SSDF und hilft Organisationen, die Beziehung zwischen SAMM-Streams und SSDF-Aufgaben zu verstehen.

Vereinfachte Umsetzung: SAMM ist darauf ausgelegt, die Lernkurve abzuflachen, und erleichtert Organisationen den Einstieg in die Umsetzung der SSDF-Vorgaben.

Abdeckung und Compliance: Die Umsetzung von OWASP SAMM deckt alle NIST-SSDF-Aufgaben ab und stellt so eine umfassende Erfüllung der Sicherheitsanforderungen sicher.

Informative Referenzen: Das Mapping nutzt Informative References, um die Beziehungen zwischen SAMM-Aktivitäten und SSDF-Aufgaben aufzuzeigen, was Verständnis und Umsetzung erleichtert.

5. Unterschied zwischen SAMM und BSIMM

Zweck:
BSIMM: Deskriptives Modell zur Beobachtung und Dokumentation von Softwaresicherheitsaktivitäten in Organisationen.
SAMM: Präskriptives Modell, das Organisationen beim Aufbau und der Verbesserung ihrer Softwaresicherheitspraktiken unterstützt.

Flexibilität:
BSIMM: Bietet ein gemeinsames Vokabular zum Vergleich verschiedener Sicherheitsinitiativen, ohne konkrete Maßnahmen vorzugeben.
SAMM: Erlaubt die Anpassung an unterschiedliche Organisationsgrößen und Entwicklungsstile, mit definierten Reifegradstufen.

Reifegradstufen:
BSIMM: Aktivitäten werden nach Beobachtungshäufigkeit kategorisiert, nicht nach Tiefe oder Breite.
SAMM: Definiert drei Reifegradstufen je Sicherheitspraktik, vom ersten Verständnis bis zur umfassenden Beherrschung.

Einsatz:
BSIMM: Am besten geeignet für Benchmarking und das Verständnis branchenüblicher Praktiken.
SAMM: Unterstützt Organisationen dabei, ihre Sicherheitsprogramme iterativ zu analysieren, aufzubauen und zu messen.

Jetzt loslegen

Angebot anfordern

Wir erstellen innerhalb von 24 Stunden ein Angebotsdokument für Ihren Einkauf. Danach kein Spam (wirklich).

Lieber per E-Mail? Schreiben Sie uns, wir melden uns innerhalb eines Werktags.

E-Mail an [email protected]