Groei in volwassenheid

OWASP SAMM Assessment

Wij beoordelen uw huidige processen voor veilige softwareontwikkeling en stellen een haalbare roadmap op om de volwassenheid van uw SSDLC te verhogen.

Introductie

Volwassenheidsmodellen

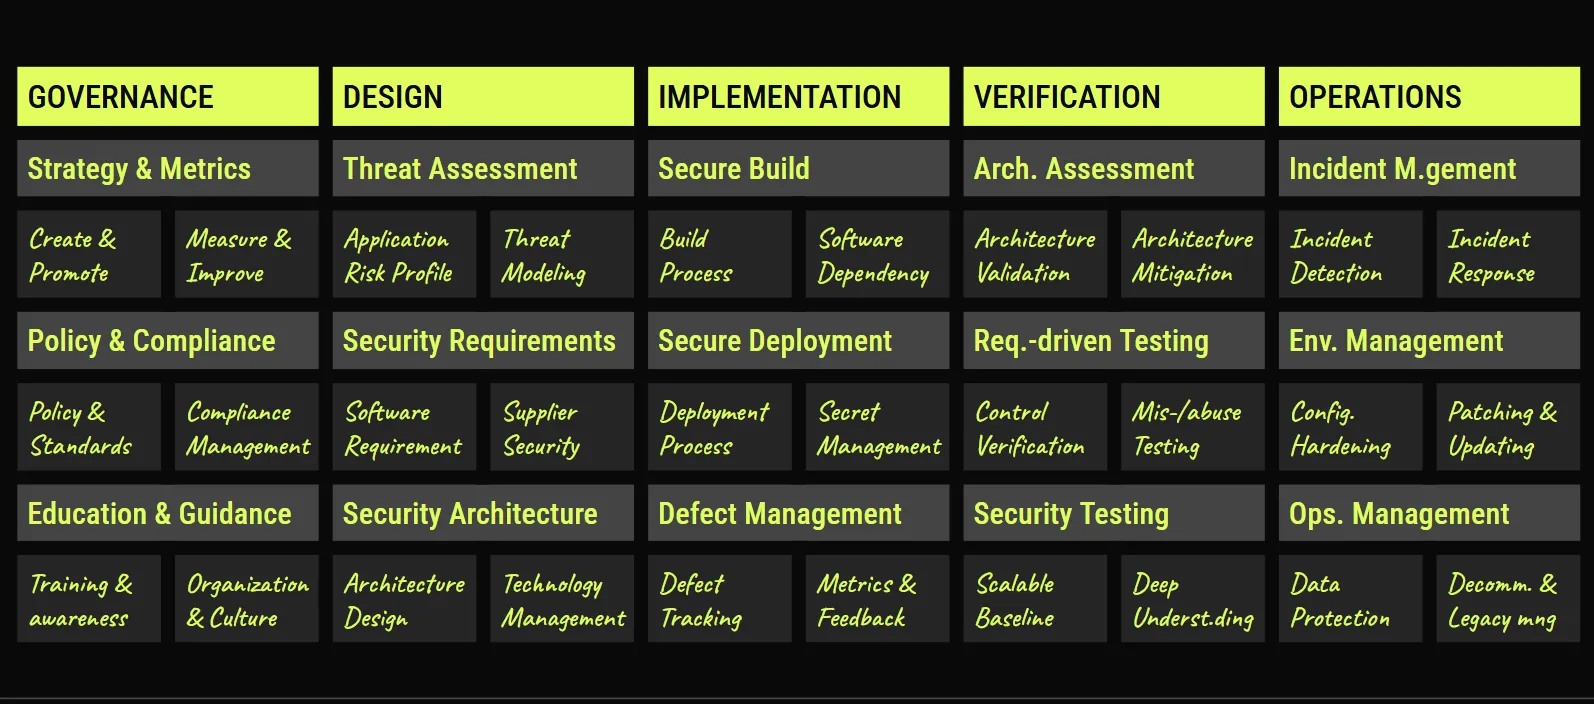
OWASP SAMM (owaspsamm.org) is een gestructureerd raamwerk om de volwassenheid van uw Software Security Development Lifecycle (SSDLC) over alle bedrijfsfuncties heen te beoordelen en te verbeteren.

Actie

Het assessmentproces

Het OWASP SAMM-volwassenheidsmodel ondersteunt het beoordelen van de huidige software-assurancepositie, het bepalen van een doelstrategie en het opstellen van een roadmap met implementatierichtlijnen.

1. Eerste kennismaking

Doel

Zorgen voor een goede start van het project

Activiteiten

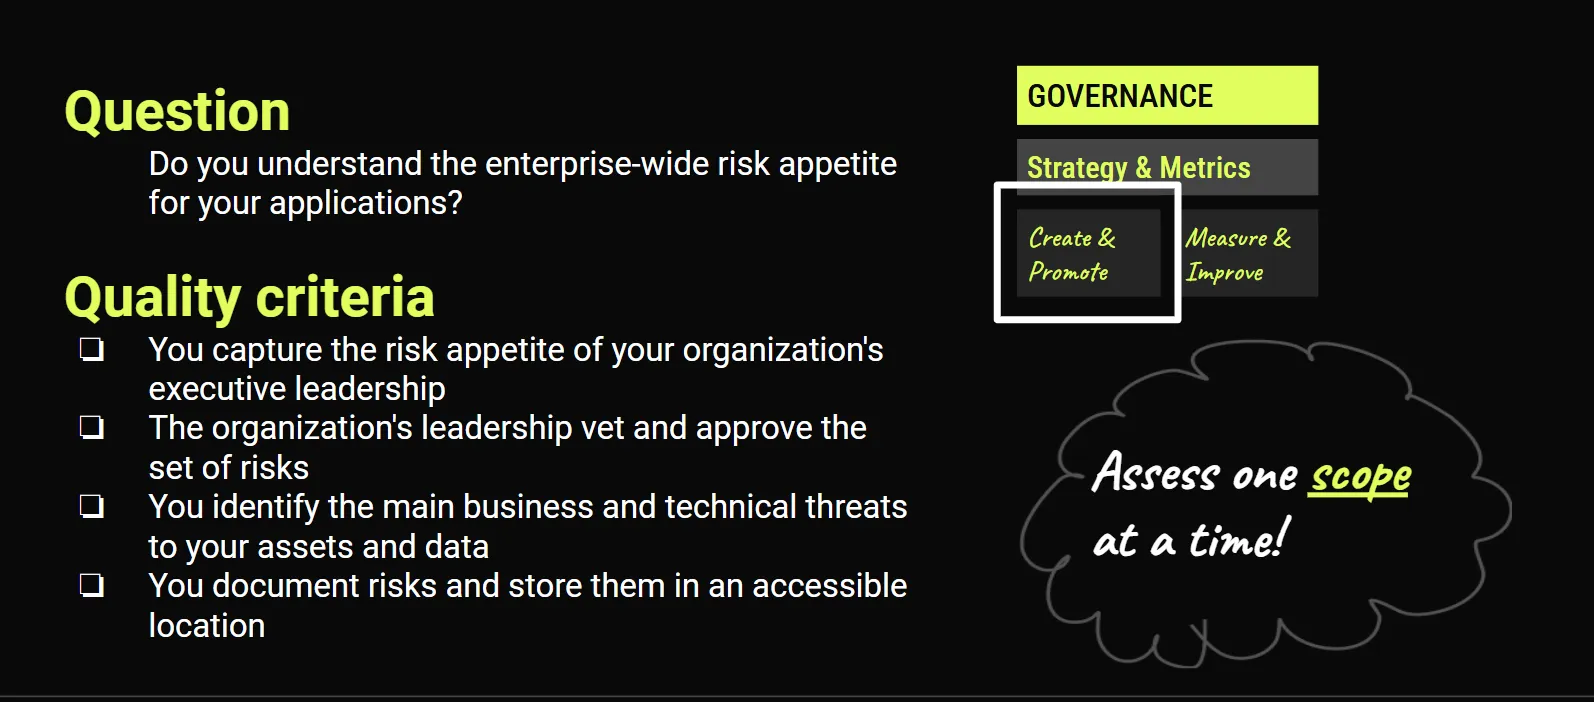
Bepaal de scope
Stel het doel van het traject vast: de hele organisatie, een specifieke applicatie of een specifiek project, of een bepaald team.
Identificeer belanghebbenden
Zorg dat de belangrijke belanghebbenden geïdentificeerd zijn en goed op één lijn staan om het project te ondersteunen.
Communiceer het plan
Zorg voor beschikbaarheid van de belangrijke belanghebbenden en communiceer een concreet actieplan en een tijdlijn.

2. SAMM Assessment

Doel

De volwassenheid van uw gekozen scope in kaart brengen en begrijpen voor elk van de 15 softwarebeveiligingspraktijken

Activiteiten

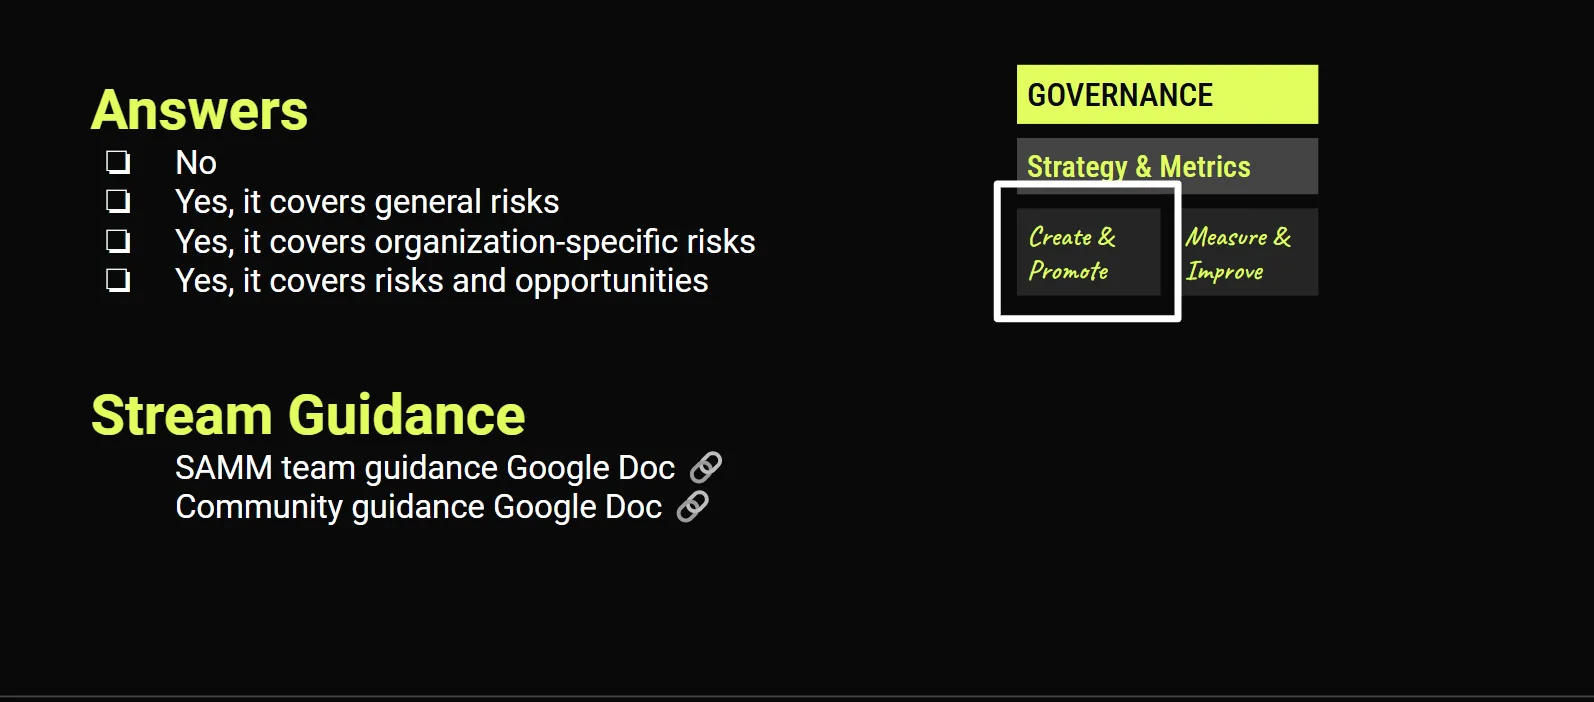
Evalueer de huidige praktijken
Organiseer interviews met relevante belanghebbenden om de huidige stand van de praktijken binnen uw organisatie te begrijpen. U kunt dit ook zelf evalueren als u de organisatie voldoende kent. SAMM biedt zowel lichte als uitgebreide assessments, waarbij de uitgebreide variant een evaluatie op basis van bewijsmateriaal is. Gebruik die alleen als u absolute zekerheid over de scores wilt.
Bepaal het volwassenheidsniveau
Bepaal op basis van de uitkomst van de vorige activiteit voor elke beveiligingspraktijk het volwassenheidsniveau volgens het SAMM-scoresysteem. Activiteiten worden gescoord via meerkeuzevragen, gemiddeld per praktijkgebied en vervolgens opgeteld tot de totaalscore.

3. Volwassenheidsrapport

Doel

Na afronding van de evaluatie leveren wij een uitgebreid rapport op dat uw huidige software-assurancepositie in beeld brengt. Dit rapport beschrijft de sterke punten van uw organisatie, evenals eventuele hiaten of verbeterpunten.

Activiteiten

Documenteer de huidige praktijken
Stel het doel van het traject vast: de hele organisatie, een specifieke applicatie of een specifiek project, of een bepaald team.
Stel een deelbaar rapport op
Stel een managementsamenvatting en een detailrapport op met grafieken die de huidige situatie toelichten

4. Verbeterroadmap

Doel

Ontwikkel een doelscore die u als meetlat kunt gebruiken om te sturen op de activiteiten die voor uw situatie het belangrijkst zijn

Activiteiten

Prioritering van activiteiten
Bespreek en identificeer verbeterkansen die de grootste impact voor de organisatie opleveren
Bepaal het doel
Stel het doel vast of actualiseer het door te bepalen welke activiteiten uw organisatie idealiter zou moeten implementeren. Doorgaans zijn dat meer activiteiten op lagere dan op hogere niveaus. Zorg dat de totale set geselecteerde activiteiten logisch samenhangt en houd rekening met afhankelijkheden tussen activiteiten.

Verdieping

Het model

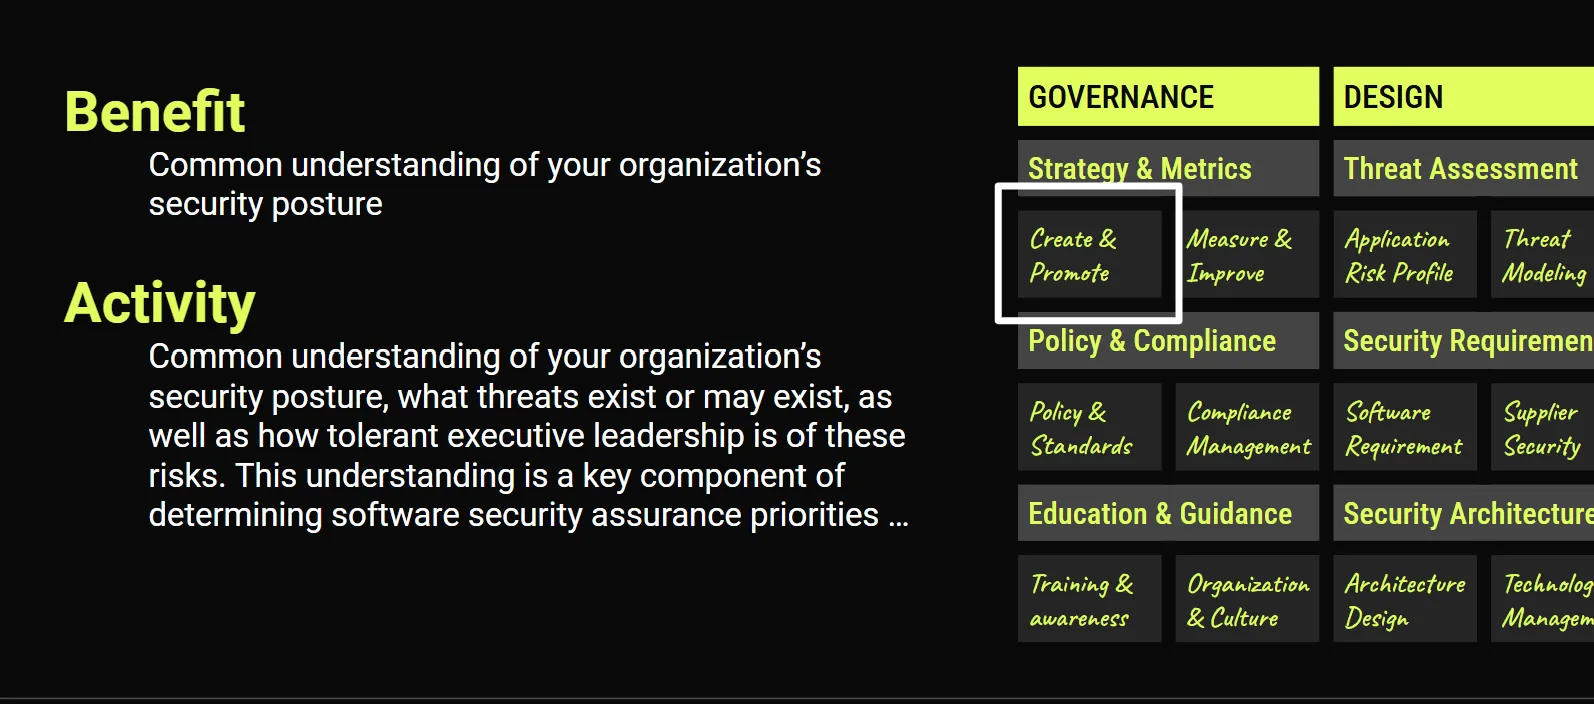
Elke activiteit kent drie volwassenheidsniveaus. Elk niveau heeft een gedetailleerde beschrijving van het voordeel, de acceptatiecriteria en een richtlijn.

Waarom

Voordelen en toepassingen

Bereid u voor op de cybersecuritystandaarden en -raamwerken met specifieke, meetbare en haalbare stappen dankzij OWASP SAMM

NIST SP 800-53

Vereist veilige ontwikkelpraktijken, met name in de SA-familie (System and Services Acquisition), die beheersmaatregelen omvat voor de beveiliging van de systeemontwikkelcyclus.

NIST Cybersecurity Framework (CSF)

Stimuleert veilige ontwikkelpraktijken onder de functie "Protect", met name op het gebied van veilige softwareontwikkeling en Supply Chain Risk Management.

ISO/IEC 27001

Vereist de implementatie van beleid voor veilige ontwikkeling onder beheersmaatregel A.14.2 (Security in Development and Support Processes).

CIS Controls (Center for Internet Security)

Control 16: Application Software Security bevat eisen voor het toepassen van veilige ontwikkelpraktijken in de softwareontwikkelcyclus.

EU Cyber Resilience Act (CRA)

De EU Cyber Resilience Act verplicht de implementatie van een veilige ontwikkelcyclus (SDLC) zodat softwareproducten en verbonden apparaten gedurende hun hele levenscyclus aan cybersecuritystandaarden voldoen.

FISMA (Federal Information Security Management Act)

Verplicht Amerikaanse federale instanties om beveiligingsmaatregelen te implementeren, waaronder veilige ontwikkelpraktijken, als onderdeel van hun risicobeheer en de beveiligingscyclus van informatiesystemen.

PCI DSS (Payment Card Industry Data Security Standard)

Versie 4.0 bevat specifieke eisen voor veilige softwareontwikkeling en verplicht organisaties om beveiliging in de gehele SDLC van betaalapplicaties te integreren.

Executive Order 14028 (Improving the Nation's Cybersecurity)

Dit Amerikaanse presidentiële besluit verplicht het gebruik van veilige ontwikkelpraktijken voor overheidsleveranciers en -instanties, met name op het gebied van supply-chainbeveiliging en softwareontwikkeling.

HIPAA (Health Insurance Portability and Accountability Act)

De HIPAA Security Rule verplicht betrokken organisaties om beleid en procedures te implementeren die ePHI beveiligen, wat praktijken voor een veilige ontwikkelcyclus kan omvatten in software die gezondheidsgegevens verwerkt.

CMMC (Cybersecurity Maturity Model Certification)

Vereist op hogere volwassenheidsniveaus de implementatie van veilige ontwikkelpraktijken om federale contractinformatie en gecontroleerde niet-geclassificeerde informatie te beschermen.

FedRAMP (Federal Risk and Authorization Management Program)

Verplicht federale cloudserviceproviders om veilige ontwikkelpraktijken te volgen als onderdeel van hun totale beveiligingsmaatregelen voor overheidssystemen.

Teams waarmee we hebben gewerkt

Prijs

OWASP SAMM Assessment-pakketten

Een toekomstbestendige ontwikkelcyclus

Compact

€5700 excl. btw

Assessment op hoofdlijnen van één gekozen scope, met een visueel rapport

  • Eerste kennismaking
  • Assessment van 5 bedrijfsfuncties
  • Rapport over de huidige SSDLC-positie en hiaten
  • Roadmapadvies op basis van de assessmentinterviews
Offerte aanvragen

Complete

€6900 excl. btw

Samenwerking om te beoordelen, te documenteren en een roadmap op maat op te stellen

  • Alles uit Compact, "plus":
  • Roadmapplanning op maat, afgestemd op de risicobereidheid van uw organisatie
  • 3 vervolggesprekken na het assessment om verbeteringen te valideren en de strategie te bespreken
Offerte aanvragen

Op maat

In overleg

Samenwerking die kan bestaan uit bewijscontrole, projectmanagement, het schrijven van nieuw SSDLC-beleid of andere specifieke wensen.

Plan een gesprek

Vervolgstappen

Maatregelen implementeren

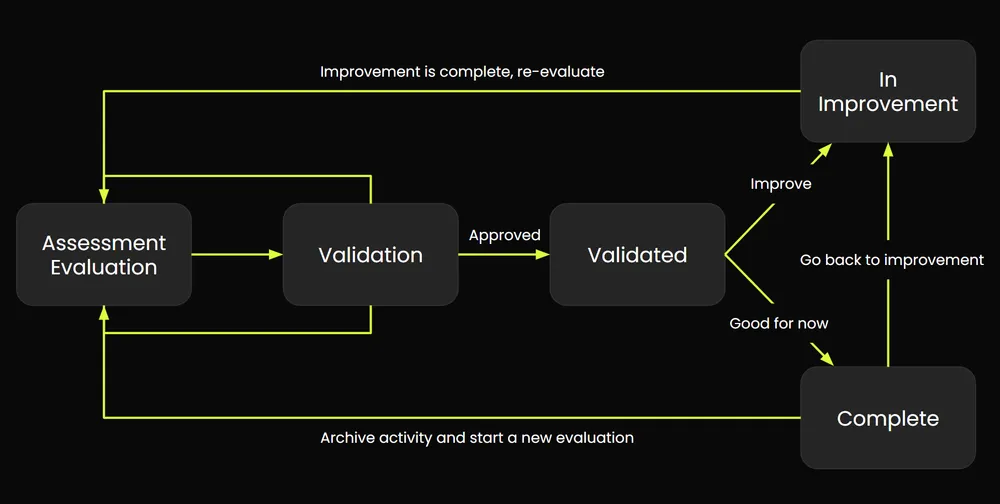
Wij werken samen met Codific SAMMY om de beste tools en processen te leveren die het succes van uw volwassenheidsprogramma waarborgen.

Codific SAMMY-assessmentproces, horizontaal

Laten we de samenwerking bespreken!

Plan een gesprek

Details

FAQ

1. Hoe vullen ISO en SAMM elkaar aan?
De herziening van de ISO/IEC 27001-norm van oktober 2022 introduceerde vereenvoudigde domeinen, praktische taal en nieuwe beheersmaatregelen, waaronder een aparte maatregel voor secure coding. Deze update onderstreept hoe ISO 27001 en OWASP SAMM elkaar aanvullen, vooral bij het versterken van softwarebeveiliging. Waar ISO 27001 een breed raamwerk biedt voor een managementsysteem voor informatiebeveiliging (ISMS), geeft SAMM gedetailleerde richtlijnen voor veilige softwareontwikkeling. Door beide standaarden samen te implementeren, benut u ze maximaal: ISO 27001 zorgt voor draagvlak in de organisatie en risicobeheer, terwijl SAMM concreet advies geeft voor veilige ontwikkeling. Deze combinatie helpt organisaties hun beveiligingspositie te verbeteren en effectiever aan auditeisen te voldoen.
2. Hoe bepaalt u de scope van een assessment?
Begin klein bij het bepalen van de juiste scope voor een SAMM-assessment: evalueer uw doelen en betrek alle relevante belanghebbenden, zodat de scope aansluit op de beveiligingsstrategie van uw organisatie. Houd rekening met de specifieke bedrijfscontext, waaronder het type klanten, de geografische locatie en wettelijke verplichtingen. Stem de scope af op uw behoeften en middelen en begin bij een eerste assessment met één team. Zorg voor consistente praktijken en managementstijlen binnen de gekozen scope en documenteer de context voor herhaalbaarheid. Deze aanpak legt een solide basis voor toekomstige groei en bredere assessments.
3. Hoe verhoudt SAMM zich tot andere standaarden?
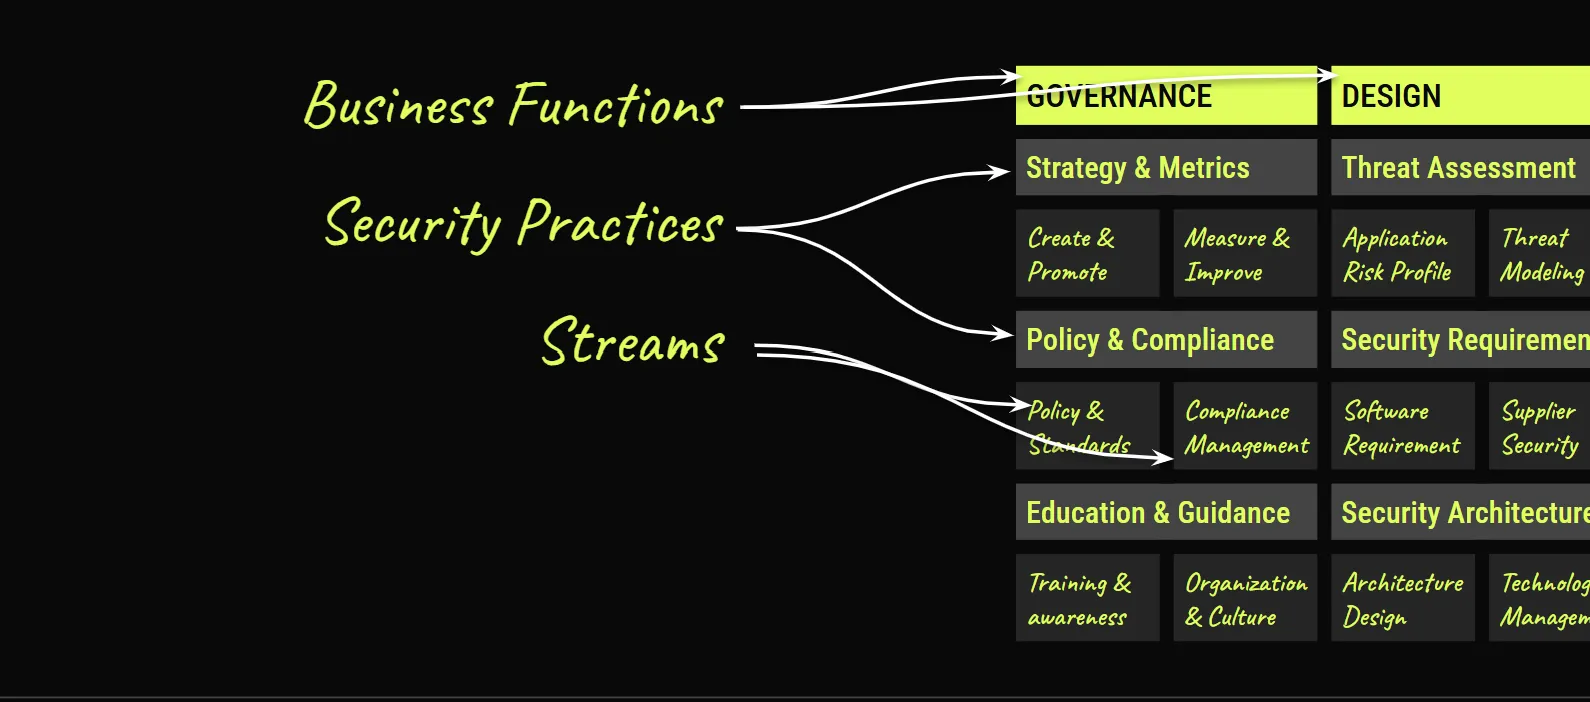
Het OWASP Software Assurance Maturity Model (SAMM) kent mappings naar OpenCRE, NIST SSDF, BSIMM en andere standaarden en richtlijnen. OpenCRE, oftewel Open Common Requirement Enumeration, biedt een gemeenschappelijk raamwerk om verschillende beveiligingsstandaarden met elkaar te vergelijken. Door SAMM-streams aan OpenCRE te koppelen, vindt u eenvoudig relevante bronnen en ziet u hoe SAMM aansluit op standaarden als NIST SSDF, ISO27K, PCI-DSS, OWASP ASVS en NIST 800-53. Zo is de Threat Assessment-stream in SAMM gekoppeld aan de CRE voor 'Threat modeling processes', die op zijn beurt verwijst naar meerdere standaarden, waaronder NIST SSDF PW1.1 en ISO27K A.14.2.5. Deze integratie helpt u effectiever te navigeren door het complexe landschap van beveiligingsstandaarden.
4. Hoe verhoudt SAMM zich tot NIST SSDF?

Volledige mapping: OWASP SAMM biedt een gedetailleerde mapping naar NIST SSDF, waarmee organisaties de relatie tussen SAMM-streams en SSDF-taken kunnen begrijpen.

Eenvoudigere implementatie: SAMM is ontworpen om de leercurve te verlagen, waardoor organisaties gemakkelijker kunnen starten met het implementeren van de SSDF-richtlijnen.

Dekking en compliance: Door OWASP SAMM te implementeren, dekt u alle NIST SSDF-taken af en waarborgt u volledige beveiligingscompliance.

Informatieve referenties: De mapping gebruikt informatieve referenties om de relaties tussen SAMM-activiteiten en SSDF-taken te tonen, wat bijdraagt aan beter begrip en een betere implementatie.

5. Het verschil tussen SAMM en BSIMM

Doel:
BSIMM: een beschrijvend model waarmee softwarebeveiligingsactiviteiten in organisaties worden geobserveerd en gerapporteerd.
SAMM: een voorschrijvend model dat organisaties helpt hun softwarebeveiligingspraktijken op te bouwen en te verbeteren.

Flexibiliteit:
BSIMM: biedt een gemeenschappelijk vocabulaire om verschillende beveiligingsinitiatieven te vergelijken, zonder specifieke acties voor te schrijven.
SAMM: kan worden aangepast aan verschillende organisatiegroottes en ontwikkelstijlen, met gedefinieerde volwassenheidsniveaus.

Volwassenheidsniveaus:
BSIMM: activiteiten worden gecategoriseerd op basis van hoe vaak ze worden waargenomen, niet op diepgang of breedte.
SAMM: definieert drie volwassenheidsniveaus per beveiligingspraktijk, van eerste kennis tot volledige beheersing.

Gebruik:
BSIMM: vooral geschikt voor benchmarking en inzicht in wat gangbaar is in de sector.
SAMM: helpt organisaties hun beveiligingsprogramma's iteratief te analyseren, op te bouwen en te meten.

Aan de slag

Offerte aanvragen

Wij stellen binnen 24 uur een offertedocument op voor uw inkoopafdeling. Daarna geen spam (echt niet).

Liever e-mail? Schrijf ons en wij reageren binnen één werkdag.

E-mail [email protected]