Melding van kwetsbaarheden
Meld het zonder onnodige vertraging aan ENISA wanneer een actief uitgebuite kwetsbaarheid wordt vastgesteld.


Gratis
Valideer uw productsecuritystrategie en bevestig dat u klaar bent voor de Cyber Resilience Act.
Wat
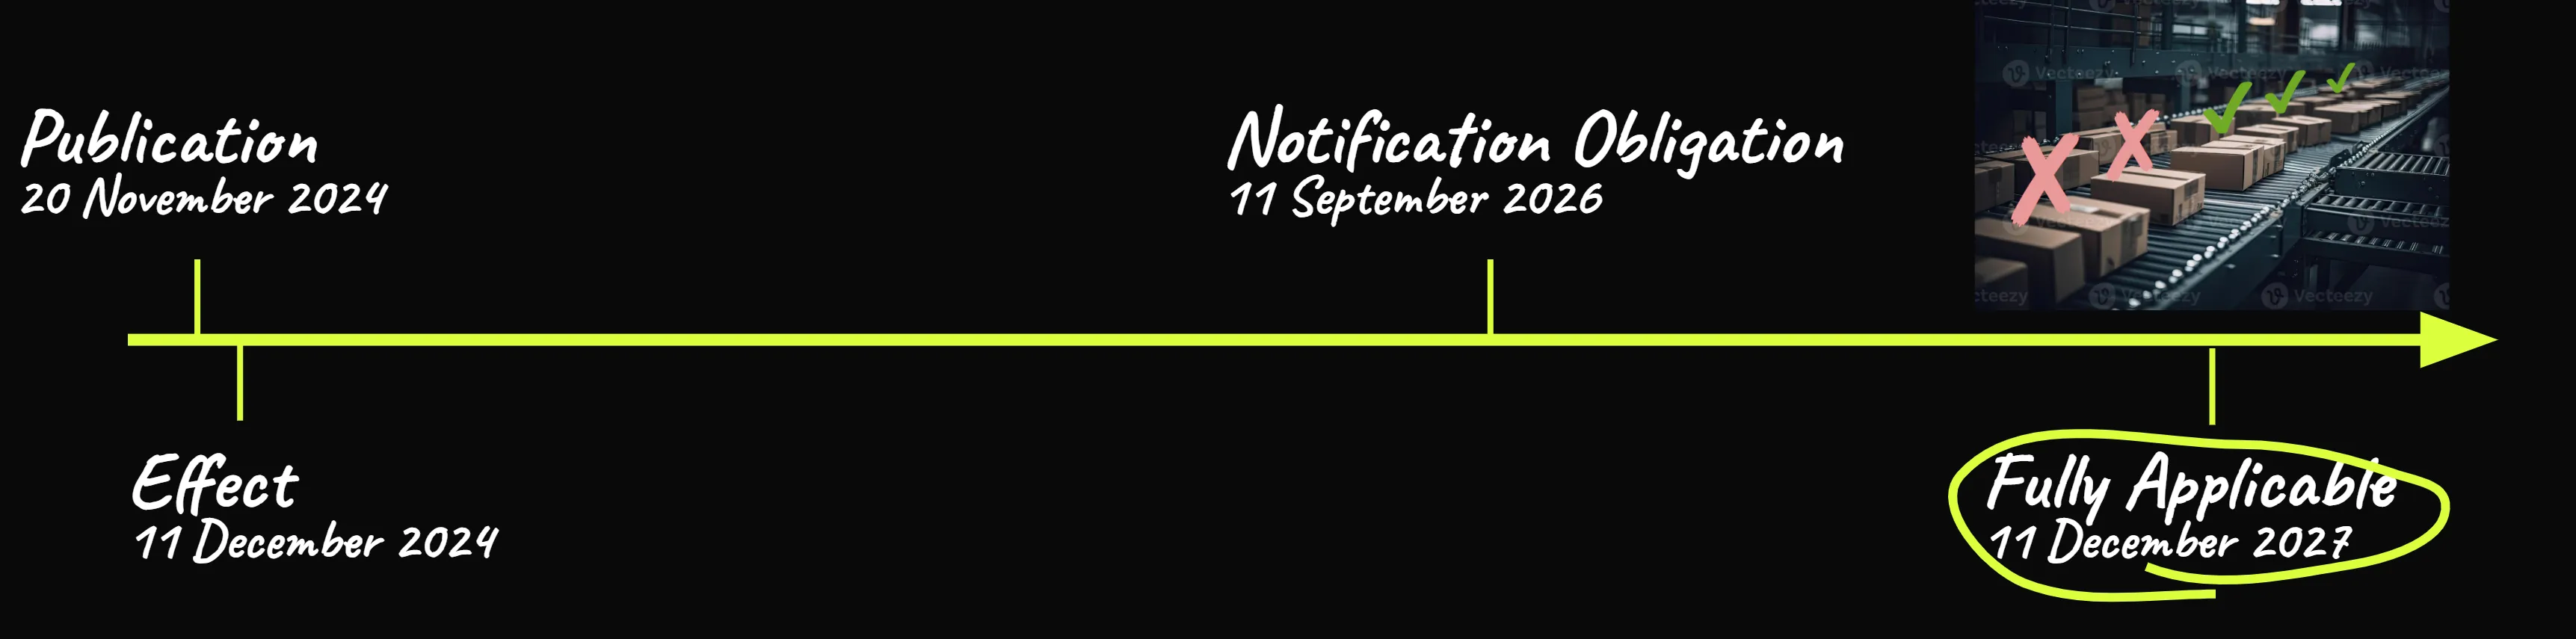
Meldplicht
11 september 2026
Meld het zonder onnodige vertraging aan ENISA wanneer een actief uitgebuite kwetsbaarheid wordt vastgesteld.
Rapporteer ernstige beveiligingsincidenten die de productbeveiliging aanzienlijk raken.
Dien binnen 24 uur na constatering een eerste incidentmelding in.
Lever een gedetailleerd vervolgrapport aan, inclusief mitigerende maatregelen.
Informeer getroffen gebruikers en klanten wanneer actie of mitigatie nodig is.
Houd een gedocumenteerde registratie bij van alle incidenten, kwetsbaarheden en meldingen.
Volledige conformiteit
11 december 2027
Verklaar formeel dat het product aan alle toepasselijke CRA-vereisten voldoet voordat het op de markt wordt gebracht.
Onderhoud volledige technische documentatie die de naleving gedurende de hele productlevenscyclus aantoont.
Zorg dat security vanaf de vroegste ontwerpfasen in de productarchitectuur is verankerd.
Lever producten met standaard ingeschakelde veilige configuraties, met zo min mogelijk actie van de gebruiker.
Richt doorlopende processen in om kwetsbaarheden te identificeren, te beoordelen, te verhelpen en openbaar te maken.
Teams waarmee we hebben gewerkt

Kies een tijdstip
Onze CRA-specialisten bieden een gratis gesprek van één uur aan om uw EU CRA-compliancestrategie te beoordelen. Zonder verplichtingen en zonder kleine lettertjes.
Voor niets gaat de zon op!
Nou ja, soms is er toch iets gratis. Alle teamleden van SecureHabits zijn ook actieve vrijwilligers in verschillende non-profitinitiatieven zoals OWASP en ISO. Wij verwachten na dit gesprek geen opdrachten van u.
Wij bouwen graag nieuwe relaties op en helpen de sector weerbaarder te worden.
Maar als we een kans ontdekken voor een samenwerking waar beide partijen beter van worden, staan we daar uiteraard voor open.
Dit gesprek is bedoeld voor fabrikanten van producten met digitale componenten of on-premise software die hun oplossingen op de Europese markt willen verkopen.
Ook als u al met interne teams of externe consultants aan CRA-compliance werkt, kunnen wij helpen valideren of uw huidige strategie solide is en op koers ligt.
De Europese Cyber Resilience Act richt zich op de beveiliging van de producten die u op de Europese markt brengt. De wet draait in de eerste plaats om de risico's voor uw eindgebruikers, niet om de fabrikanten zelf.
De ideale deelnemers aan dit gesprek zijn product owners, developmentmanagers en leden van applicatiebeveiligingsteams.
Na het gesprek levert ons team een rapport op maat over de huidige staat van uw secure software development lifecycle. Wij benoemen eventuele hiaten die tot onacceptabele risico's kunnen leiden.
U ontvangt ook een lijst met ontbrekende maatregelen die nodig zijn voor basisnaleving van de CRA, samen met een inschatting van de benodigde inspanning en investering.
Nadat u uw rapport op maat met onze aanbevelingen voor uw CRA-readinessstrategie heeft ontvangen, gaan wij u niet spammen of achtervolgen met opdringerige verkoopberichten.
Wilt u een samenwerking verkennen waar beide partijen beter van worden, dan volgen wij dat graag op: in uw tempo en alleen zolang het waardevol voor u is.