Notification des vulnérabilités
Notifiez l'ENISA sans retard injustifié lorsqu'une vulnérabilité activement exploitée est identifiée.


Gratuit
Validez votre stratégie de sécurité produit et confirmez que vous êtes prêt pour le règlement sur la cyberrésilience (CRA).
Quoi
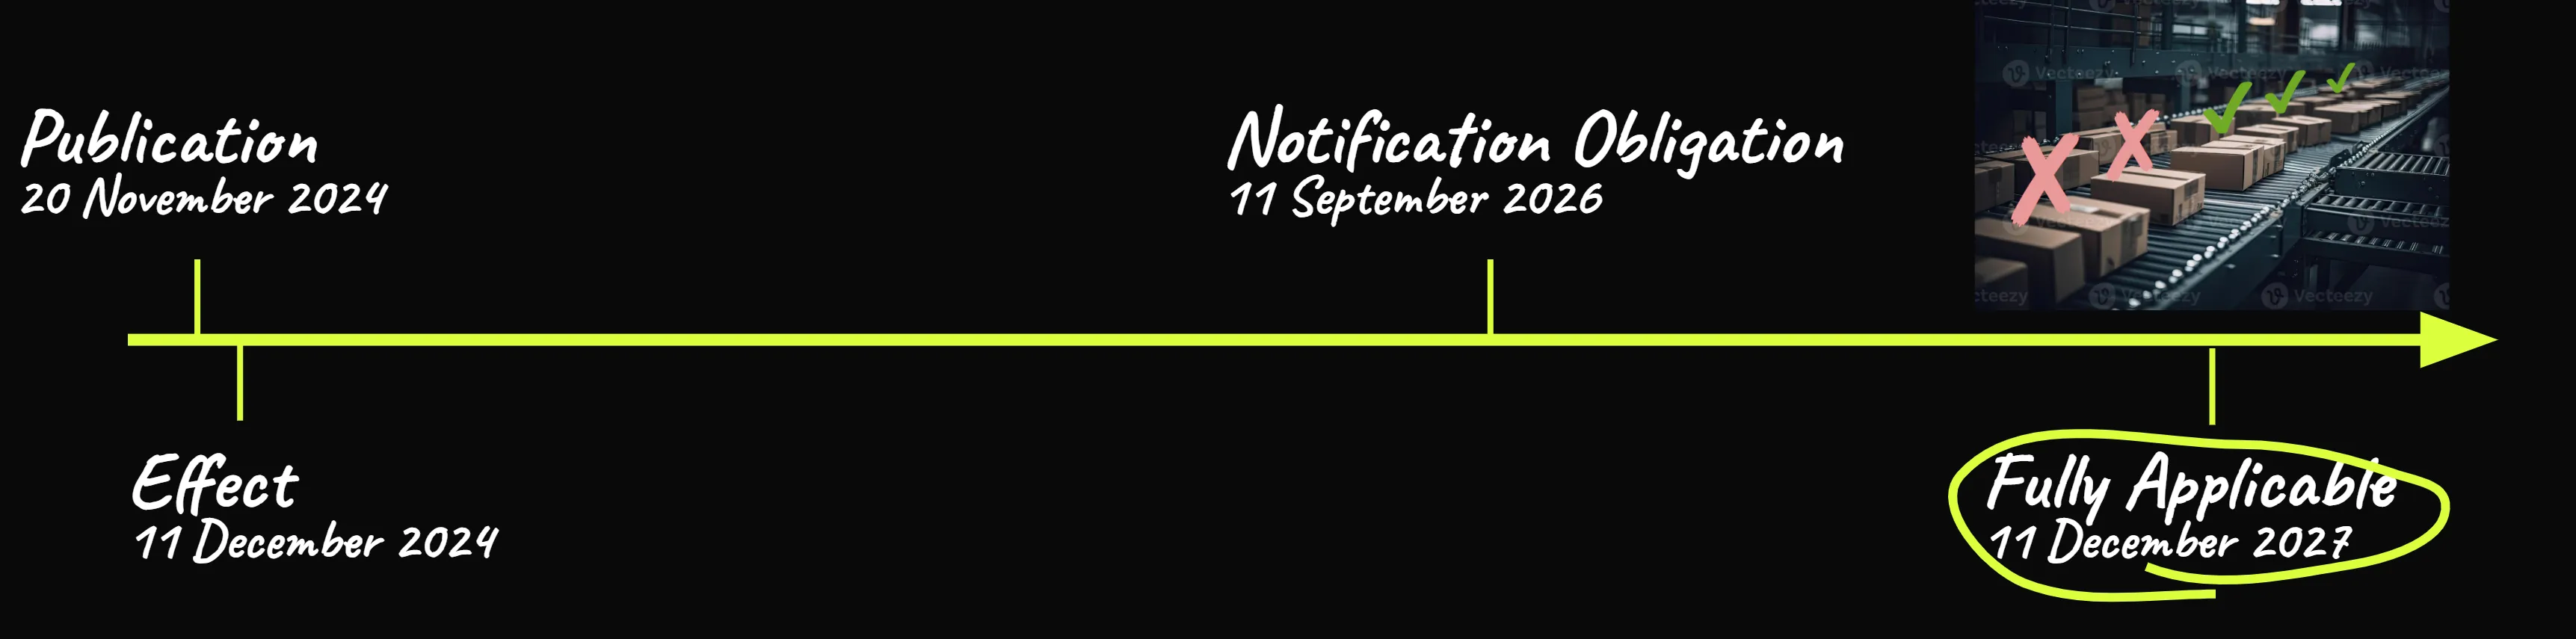
Obligation de notification
11 septembre 2026
Notifiez l'ENISA sans retard injustifié lorsqu'une vulnérabilité activement exploitée est identifiée.
Signalez les incidents de sécurité graves qui affectent significativement la sécurité du produit.
Soumettez une première notification d'incident dans les 24 heures suivant sa découverte.
Fournissez un rapport de suivi détaillé, incluant les mesures d'atténuation.
Informez les utilisateurs et clients concernés lorsqu'une action ou une mesure d'atténuation est requise.
Conservez une documentation de tous les incidents, vulnérabilités et notifications.
Conformité complète
11 décembre 2027
Déclarez formellement que le produit satisfait à toutes les exigences applicables du CRA avant sa mise sur le marché.
Maintenez une documentation technique complète démontrant la conformité tout au long du cycle de vie du produit.
Veillez à ce que la sécurité soit intégrée dans l'architecture du produit dès les premières phases de conception.
Livrez des produits dont les configurations sécurisées sont activées par défaut, en minimisant les actions requises de l'utilisateur.
Mettez en place des processus continus pour identifier, évaluer, corriger et divulguer les vulnérabilités.
Les équipes avec lesquelles nous avons travaillé

Choisissez un créneau
Nos spécialistes du CRA vous offrent un entretien gratuit d'une heure pour examiner votre stratégie de conformité EU CRA. Sans engagement et sans contrepartie.
Rien n'est jamais gratuit !
Eh bien, parfois si. Tous les membres de l'équipe SecureHabits sont aussi des bénévoles actifs dans diverses initiatives à but non lucratif comme l'OWASP et l'ISO. Nous n'attendons aucune mission de votre part après cet entretien.
Nous sommes heureux de nouer de nouvelles relations et d'aider le secteur à devenir plus résilient.
Mais bien sûr, si nous découvrons une opportunité de collaboration gagnant-gagnant, nous y sommes tout à fait ouverts.
Cet entretien s'adresse aux fabricants de produits comportant des composants numériques ou de logiciels on-premise qui souhaitent commercialiser leurs solutions sur le marché européen.
Même si vous travaillez déjà avec des équipes internes ou des consultants externes sur la conformité CRA, nous pouvons vous aider à valider que votre stratégie actuelle est solide et sur la bonne voie.
Le règlement européen sur la cyberrésilience (CRA) porte sur la sécurité des produits que vous mettez sur le marché européen. Il s'intéresse avant tout aux risques encourus par vos utilisateurs finaux, et non aux fabricants eux-mêmes.
Les participants idéaux à cet entretien sont les product owners, les responsables du développement et les membres des équipes de sécurité applicative.
Après l'entretien, notre équipe vous remettra un rapport sur mesure sur l'état actuel de votre cycle de développement logiciel sécurisé. Nous mettrons en évidence les lacunes susceptibles d'entraîner des risques inacceptables.
Vous recevrez également la liste des contrôles manquants nécessaires à une conformité CRA de base, ainsi qu'une estimation de l'effort et de l'investissement requis.
Une fois que vous aurez reçu votre rapport sur mesure avec nos recommandations pour votre stratégie de préparation au CRA, nous ne vous enverrons ni spam ni messages commerciaux insistants.
Si vous souhaitez explorer une collaboration gagnant-gagnant, nous assurerons volontiers le suivi : à votre rythme, et seulement tant que cela vous apporte de la valeur.