Formation

EU CRA Practitioner Training

La première échéance du CRA est le 11 septembre 2026. Votre équipe est-elle prête ?
Atelier intensif d'une journée pour 25 personnes maximum - disponible sur site et à distance. Donnez à votre équipe les connaissances pratiques pour mettre en œuvre et maintenir la conformité au EU Cyber Resilience Act sur l'ensemble de votre portefeuille de produits.

Pourquoi

Avantages

Le EU Cyber Resilience Act arrive. Assurez-vous que votre équipe soit prête avant l'échéance.

Comprenez vos obligations

Le CRA introduit des exigences légales de grande portée pour les fabricants de logiciels et de matériel. Cette formation donne à votre équipe une compréhension claire et pratique de ce qui s'applique à vous - des délais de notification à l'évaluation de la conformité - sans jargon juridique.

Soyez prêt pour l'échéance de septembre 2026

Les obligations de notification du CRA entrent en vigueur le 11 septembre 2026. Vos processus de traitement des vulnérabilités, de détection d'incidents et de workflows de signalement doivent être en place avant cette date. Cette formation vous montre exactement quoi construire et comment.

Mettez en œuvre le secure-by-design dès le premier jour

Le CRA impose le secure-by-design et le secure-by-default pour tous les produits comportant des éléments numériques. Votre équipe apprend les principes approuvés par l'ENISA et comment les appliquer à votre architecture et à vos processus de développement existants.

Réalisez vous-même l'évaluation de conformité

Tous les produits n'exigent pas une évaluation de conformité par un tiers. Cette formation guide votre équipe à travers la procédure de contrôle interne du CRA (module A), y compris la rédaction d'une déclaration de conformité valide et la documentation technique que vous devez tenir à jour.

Réduisez les risques juridiques et financiers

La non-conformité peut entraîner des amendes allant jusqu'à 15 millions d'euros ou 2,5 % du chiffre d'affaires annuel mondial. Au-delà des amendes, un incident mal géré ou une documentation manquante peut conduire au retrait du produit du marché de l'UE. Construisez dès maintenant les habitudes qui vous protègent.

Alignez produit, juridique et ingénierie

La conformité au CRA n'est pas un problème de l'équipe sécurité - c'est une responsabilité de toute l'entreprise. Cette formation crée un langage et une compréhension partagés entre chefs de produit, développeurs, architectes, responsables conformité et équipes juridiques.

Prix

Formation pratique en intra-entreprise

Atelier d'une journée complète pour 25 participants maximum.

Essentials

€5700 hors TVA

Atelier CRA Practitioner d'une journée complète couvrant toutes les obligations, les principes secure-by-design et la procédure de contrôle interne.

  • Sur site ou à distance
  • Supports imprimés
  • Approfondissement des obligations du CRA
  • Notification et gestion des incidents
  • Secure-by-design et secure-by-default
  • Obligations SBOM et chaîne d'approvisionnement
  • Procédure de contrôle interne du CRA (module A)
  • La déclaration de conformité pas à pas
Demander un devis

Complete

€6900 hors TVA

L'atelier plus un accompagnement de suivi pour entretenir la dynamique après la journée de formation.

  • Formation Essentials, plus :
  • 2 entretiens de suivi sur l'analyse d'écarts CRA (1 heure chacun)
  • 1 revue de maturité CRA de votre documentation produit (2 heures)
Demander un devis

Sur mesure

Parlons-en

Certaines organisations ont besoin d'une formation adaptée à une classe de produits, un contexte réglementaire ou une structure d'équipe spécifiques. Contactez-nous et voyons ensemble ce qui a du sens.

Planifier un entretien

Programme

Programme

Le EU Cyber Resilience Act en un coup d'œil

  • Qu'est-ce que le CRA ?
  • Calendrier et phases de mise en œuvre
  • Qui est concerné : classification des fabricants de logiciels
  • Vue d'ensemble des obligations
  • Amendes attendues et mise en application
  • Effets sur l'écosystème du logiciel open source

Obligations de notification (11 septembre 2026)

  • Vue d'ensemble des obligations légales
  • Détection d'incidents : sources et déclencheurs
  • Advisories de la chaîne d'approvisionnement en amont
  • Activités internes de cybersécurité (tests d'intrusion, bug bounty, threat modeling, revues d'architecture sécurisée)
  • Bases de données publiques de vulnérabilités
  • Fondamentaux de la réponse aux incidents

Bill of Materials et gestion des vulnérabilités

  • Software Bill of Materials (SBOM)
  • Hardware Bill of Materials (HBOM)
  • Panorama des gestionnaires de paquets
  • Trier les advisories entrantes
  • Priorisation
  • Livraison de correctifs de sécurité et de mises à jour

Communication externe et signalement

  • Diffuser des advisories aux utilisateurs
  • Notification au CERT national et à l'ENISA
  • Délais formels de signalement
  • Correctifs pour les produits physiques, logiciels et industriels

Approfondissement des exigences essentielles du CRA

  • Lecture guidée des exigences du CRA
  • Couverture des exigences par principe de sécurité
  • Procédure de contrôle interne du CRA (module A)

Secure Product Development Lifecycle (11 décembre 2027)

  • Exploration de l'architecture et profilage des risques
  • Threat modeling dans le contexte du CRA
  • Exigences de sécurité : produit et processus
  • Évaluation de référence avec OWASP SAMM
  • Principes secure-by-design (playbook ENISA) : trust boundaries et moindre privilège, architecture solide d'identité et d'authentification, minimisation de la surface d'attaque, défense en profondeur, open design, journalisation, supervision et alertes, gestion des vulnérabilités et des correctifs, contrôles de la chaîne d'approvisionnement
  • Principes secure-by-default : durcissement par défaut, minimisation des services par défaut, accès initial restrictif, communication sécurisée par défaut, identité d'appareil et secrets uniques par défaut

Conformité, documentation et post-release

  • Déclaration de conformité : comment la rédiger et la fournir
  • Exigences de documentation technique (obligation de 10 ans)
  • Exigences de documentation utilisateur
  • Rester en contact avec vos utilisateurs : canaux de communication, langues et délais
  • Obligation de 5 ans de correctifs de sécurité et de hotfixes

Et ensuite ?

  • Compétences et rôles nécessaires dans l'équipe pour la conformité au CRA
  • Plan d'action : les prochaines étapes de votre organisation
  • Cours d'approfondissement disponibles : Threat Modeling Practitioner, Security Architecture, OWASP SAMM Practitioner, Secure Coding / OWASP Top 10, DevSecOps & CI/CD Pipeline Security, SBOM & Supply Chain Security

Sessions publiques

Pour les particuliers

17 juillet 2026

09:00 - 17:00 CET

CRA Practitioner Workshop en présentiel

🎫 €1000 (par personne, hors TVA)

Un atelier d'une journée complète sur site. Vous repartez en sachant exactement ce que le EU Cyber Resilience Act exige, ce qui doit être mis en place et qui est responsable de quoi.

KASerne, Willemspoort 1, 5223WV, 's-Hertogenbosch, Pays-Bas

Réserver une place

21 août 2026

09:00 - 17:00 CET

CRA Practitioner Workshop à distance

🎫 €800 (par personne, hors TVA)

Un atelier d'une journée complète à distance. Vous repartez en sachant exactement ce que le EU Cyber Resilience Act exige, ce qui doit être mis en place et qui est responsable de quoi.

Téléconférence en ligne

Réserver une place

Détails

Formateurs

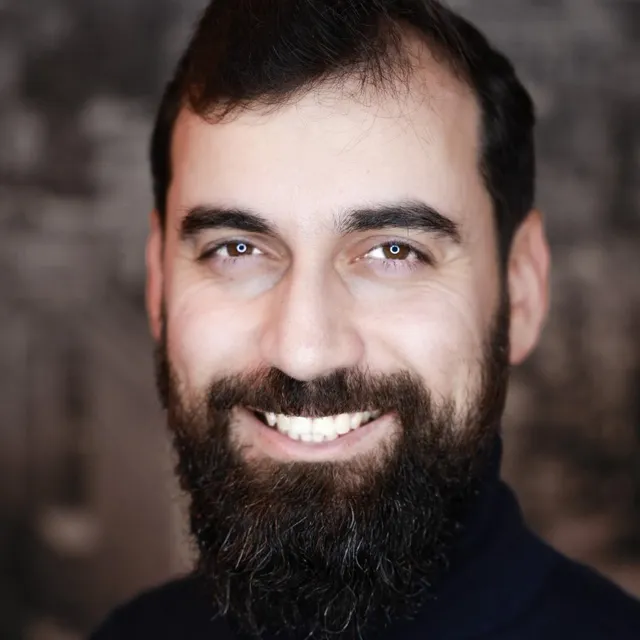
Nariman Aga-Tagiyev

Nariman Aga-Tagiyev

Architecte en sécurité produit

Nariman Aga-Tagiyev est un Application Security Architect avec plus de 20 ans d'expérience en développement logiciel. Il a travaillé comme développeur d'applications web full-stack, développeur backend, ingénieur DevOps et développeur cloud. Depuis 2016, il se consacre entièrement à la sécurité applicative.

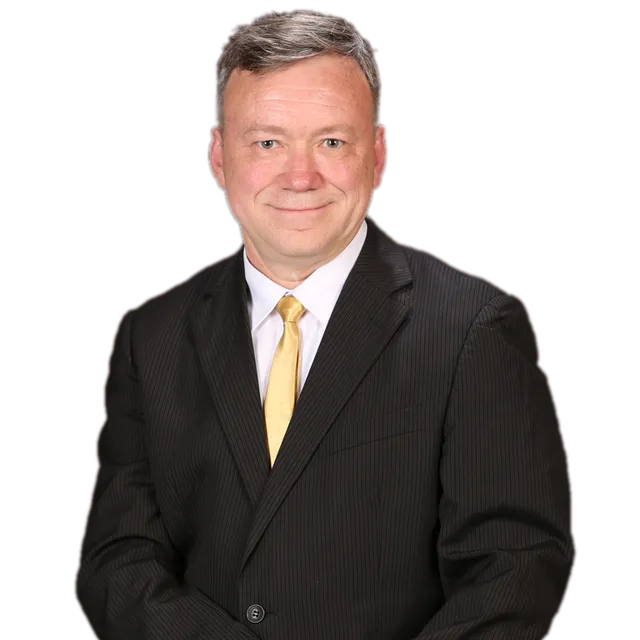
Luc Poulin

Luc Poulin

CEO, conseiller senior en sécurité de l'information, sécurité applicative et fiabilité chez Cogentas inc.

Luc Poulin est un expert chevronné en sécurité applicative, titulaire d'un doctorat en génie logiciel et fort de plus de quarante ans d'expérience en informatique. Il est spécialisé dans l'intégration et l'audit de la sécurité tout au long du cycle de vie des applications et contribue à l'international aux normes ISO/IEC, notamment comme éditeur principal de l'ISO/IEC 27034.

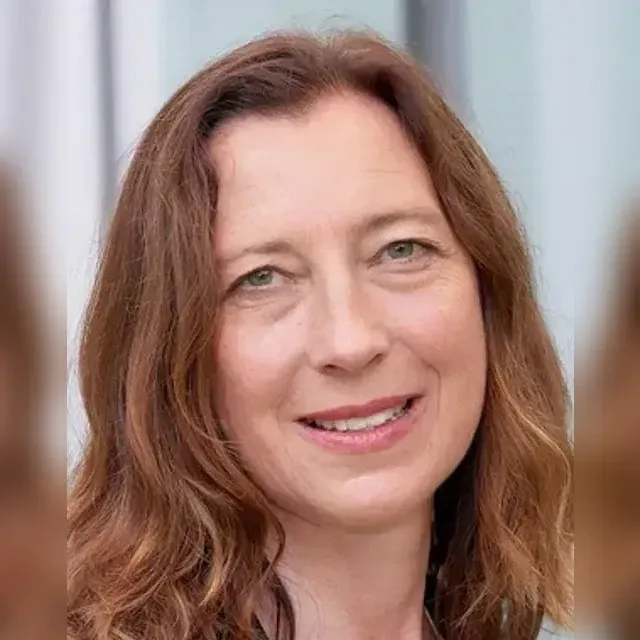
Dagmar Moser

Dagmar Moser

Consultante, auditrice et enseignante

Dagmar Stefanie Moser est une experte confirmée en sécurité informatique et fondatrice de blueheads GmbH, avec plus de 25 ans d'expérience en architecture informatique, secure software engineering et sécurité de l'information. Elle est certifiée Lead Auditor ISO/IEC 27001 et chargée de cours invitée à la Hochschule der Bayerischen Wirtschaft (HDBW).

Details

FAQ

1. Pourquoi mon équipe a-t-elle besoin d'une formation CRA maintenant ?
Le CRA est déployé par phases, et la première véritable échéance - les obligations de notification pour les vulnérabilités activement exploitées et les incidents graves - tombe le 11 septembre 2026. Les exigences relatives au Secure Product Development Lifecycle suivent le 11 décembre 2027. Aucun de ces calendriers ne laisse beaucoup de marge pour construire des processus à partir de zéro. Les équipes les mieux placées seront celles qui ont commencé à se préparer 12 à 18 mois avant les échéances, pas au dernier trimestre.
2. À qui s'adresse cette formation ?

Elle fonctionne le mieux comme session transversale. Le contenu est pertinent pour toute personne qui travaille sur un produit relevant du CRA - pas seulement l'équipe sécurité.

  • Les CISO et responsables de la sécurité de l'information obtiennent une vision claire de leurs obligations légales et de ce à quoi un programme de conformité doit ressembler.
  • Les responsables conformité, juridiques et risk managers repartent avec une solide maîtrise du cadre réglementaire, des délais et de la documentation qui doit exister.
  • Les architectes logiciels et tech leads apprennent comment les principes secure-by-design et secure-by-default se traduisent en vraies décisions d'architecture.
  • Les chefs de produit et responsables applicatifs comprennent où les obligations du CRA croisent les feuilles de route produit, les cycles de release et le support post-release.
  • Les développeurs et ingénieurs DevOps voient clairement ce qui change au quotidien : génération de SBOM, triage des vulnérabilités et délais de livraison des correctifs.
  • Les testeurs logiciels comprennent à quoi ressemble en pratique la vérification de sécurité pertinente pour le CRA.

Aucune connaissance préalable du CRA n'est requise.

3. Quelle est l'approche du cours ?
Un mélange de présentation, de discussion et d'exercices appliqués. Les participants travaillent sur de vraies exigences du CRA et les rapportent à des scénarios pertinents pour leurs propres produits. La journée se termine par une session structurée de planification d'actions - l'équipe repart ainsi avec du concret, pas seulement des notes.
4. Notre produit relève-t-il du CRA ?
Le CRA couvre tous les produits comportant des éléments numériques mis sur le marché de l'UE dont un usage par des consommateurs ou des entreprises est raisonnablement prévisible - ce qui inclut la plupart des produits logiciels. Les principales exclusions sont les produits déjà régis par une législation sectorielle (comme le règlement sur les dispositifs médicaux) et certaines catégories de logiciels open source. La formation comprend un module de classification des produits, afin que votre équipe détermine exactement quelles obligations s'appliquent à ce que vous livrez.
5. Quelles installations sont nécessaires pour une formation sur site ?
  1. Un vidéoprojecteur et une prise électrique pour le formateur
  2. Suffisamment d'espace pour faire travailler les participants en petits groupes de 3 à 5 personnes
  3. Un tableau blanc ou un paperboard par groupe

Les participants n'ont pas besoin d'apporter d'ordinateur portable. Tous les exercices utilisent des supports imprimés.

6. La formation peut-elle être dispensée à distance ?
Oui, jusqu'à 25 participants. Les groupes travaillent dans des salles virtuelles en sous-groupes avec l'appui du formateur, et se retrouvent pour discuter après chaque bloc d'exercices.

Regarder en ligne

Le EU Cyber Resilience Act en pratique

Passez à l’action

Demander un devis

Nous préparons un document de devis pour votre service achats sous 24 heures. Aucun spam ensuite (vraiment).

Vous préférez l’e-mail ? Écrivez-nous et nous vous répondrons sous un jour ouvré.

Écrire à [email protected]