Training

EU CRA Practitioner Training

Die erste CRA-Frist ist der 11. September 2026. Ist Ihr Team bereit?
Intensiver 1-Tages-Workshop für bis zu 25 Personen - vor Ort und remote verfügbar. Vermitteln Sie Ihrem Team das praktische Wissen, um die Anforderungen des EU Cyber Resilience Act über Ihr gesamtes Produktportfolio hinweg umzusetzen und dauerhaft zu erfüllen.

Warum

Vorteile

Der EU Cyber Resilience Act kommt. Sorgen Sie dafür, dass Ihr Team vorbereitet ist, bevor die Frist abläuft.

Ihre Pflichten verstehen

Der CRA bringt weitreichende gesetzliche Anforderungen für Software- und Hardwarehersteller mit sich. Dieses Training vermittelt Ihrem Team ein klares, praxisnahes Verständnis dessen, was für Sie gilt - von Meldefristen bis zur Konformitätsbewertung - ganz ohne Juristendeutsch.

Bereit sein für die Frist im September 2026

Die Meldepflichten des CRA gelten ab dem 11. September 2026. Ihre Prozesse für Schwachstellenmanagement, Vorfallerkennung und Berichterstattung müssen vor diesem Datum stehen. Dieses Training zeigt Ihnen genau, was aufzubauen ist und wie.

Secure-by-Design von Anfang an umsetzen

Der CRA schreibt Secure-by-Design und Secure-by-Default für alle Produkte mit digitalen Elementen vor. Ihr Team lernt die von der ENISA empfohlenen Prinzipien und deren Anwendung auf Ihre bestehende Architektur und Ihre Entwicklungsprozesse.

Die Konformitätsbewertung selbst durchführen

Nicht jedes Produkt erfordert eine Konformitätsbewertung durch Dritte. Dieses Training führt Ihr Team durch das CRA-Verfahren der internen Kontrolle (Modul A), einschließlich der Frage, wie eine gültige Konformitätserklärung verfasst wird und welche technische Dokumentation Sie vorhalten müssen.

Rechtliche und finanzielle Risiken senken

Verstöße können Bußgelder von bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes nach sich ziehen. Über Bußgelder hinaus kann ein schlecht gehandhabter Vorfall oder fehlende Dokumentation zur Rücknahme des Produkts vom EU-Markt führen. Bauen Sie jetzt die Routinen auf, die Sie schützen.

Produkt, Recht und Engineering zusammenbringen

CRA-Compliance ist kein Problem des Security-Teams, sondern eine unternehmensweite Aufgabe. Dieses Training schafft eine gemeinsame Sprache und ein gemeinsames Verständnis für Produktmanager, Entwickler, Architekten, Compliance-Verantwortliche und Rechtsteams.

Preis

In-Company-Praxistraining

Ganztägiger Workshop für bis zu 25 Teilnehmende.

Essentials

€5700 zzgl. MwSt.

Ganztägiger CRA-Practitioner-Workshop zu allen Pflichten, Secure-by-Design-Prinzipien und dem Verfahren der internen Kontrolle.

  • Vor Ort / remote möglich
  • Gedruckte Materialien
  • CRA-Pflichten im Detail
  • Meldepflichten und Umgang mit Vorfällen
  • Secure-by-Design und Secure-by-Default
  • SBOM- und Lieferkettenpflichten
  • CRA-Verfahren der internen Kontrolle (Modul A)
  • Konformitätserklärung Schritt für Schritt
Angebot anfordern

Komplett

€6900 zzgl. MwSt.

Workshop plus Follow-up-Begleitung, damit der Schwung nach dem Trainingstag erhalten bleibt.

  • Essentials-Training, plus:
  • 2 Follow-up-Gespräche zur CRA-Gap-Analyse (je 1 Stunde)
  • 1 CRA-Readiness-Review Ihrer Produktdokumentation (2 Stunden)
Angebot anfordern

Individuell

Sprechen Sie uns an

Manche Organisationen benötigen ein Training, das auf eine bestimmte Produktklasse, einen regulatorischen Kontext oder eine Teamstruktur zugeschnitten ist. Sprechen Sie uns an, gemeinsam finden wir den passenden Zuschnitt.

Gespräch vereinbaren

Agenda

Themenübersicht

Der EU Cyber Resilience Act im Überblick

  • Was ist der CRA?
  • Zeitplan und Umsetzungsphasen
  • Wer ist betroffen: Klassifizierung von Softwareherstellern
  • Überblick über die wichtigsten Pflichten
  • Zu erwartende Bußgelder und Durchsetzung
  • Auswirkungen auf das Open-Source-Ökosystem

Meldepflichten (11. September 2026)

  • Überblick über die gesetzlichen Pflichten
  • Vorfallerkennung: Quellen und Auslöser
  • Advisories aus der vorgelagerten Lieferkette
  • Interne Cybersecurity-Aktivitäten (Penetrationstests, Bug Bounty, Threat Modeling, Reviews der Sicherheitsarchitektur)
  • Öffentliche Schwachstellendatenbanken
  • Grundlagen der Incident Response

Bill of Materials und Schwachstellenmanagement

  • Software Bill of Materials (SBOM)
  • Hardware Bill of Materials (HBOM)
  • Überblick über Paketmanager
  • Triage eingehender Advisories
  • Priorisierung
  • Auslieferung von Security-Hotfixes und Updates

Externe Kommunikation und Berichterstattung

  • Advisories an Nutzer ausliefern
  • Meldung an das nationale CERT und die ENISA
  • Formale Meldefristen
  • Hotfixes für physische, Software- und Industrieprodukte

Die grundlegenden CRA-Anforderungen im Detail

  • Durchsicht der CRA-Anforderungen
  • Anforderungsabdeckung je Sicherheitsprinzip
  • CRA-Verfahren der internen Kontrolle (Modul A)

Sicherer Produktentwicklungslebenszyklus (11. Dezember 2027)

  • Architekturanalyse und Risikoprofilierung
  • Threat Modeling im CRA-Kontext
  • Sicherheitsanforderungen: Produkt und Prozess
  • Baseline-Assessment mit OWASP SAMM
  • Secure-by-Design-Prinzipien (ENISA-Playbook): Trust Boundaries und Least Privilege, starke Identitäts- und Authentifizierungsarchitektur, Minimierung der Angriffsfläche, Defense in Depth, offenes Design, Logging, Monitoring und Alerting, Schwachstellen- und Patch-Management, Lieferkettenkontrollen
  • Secure-by-Default-Prinzipien: Härtung ab Werk, Minimierung von Standarddiensten, restriktiver Erstzugriff, sichere Kommunikation als Standard, eindeutige Geräteidentität und Secrets ab Werk

Konformität, Dokumentation und Post-Release

  • Konformitätserklärung: verfassen und bereitstellen
  • Anforderungen an die technische Dokumentation (10-jährige Aufbewahrungspflicht)
  • Anforderungen an die Nutzerdokumentation
  • Mit Ihren Nutzern in Kontakt bleiben: Kommunikationskanäle, Sprachen und Fristen
  • 5-jährige Pflicht zu Sicherheitskorrekturen und Hotfixes

Wie geht es weiter?

  • Erforderliche Kompetenzen und Rollen im Team für CRA-Compliance
  • Maßnahmenplanung: die nächsten Schritte Ihrer Organisation
  • Verfügbare vertiefende Folgekurse: Threat Modeling Practitioner, Security Architecture, OWASP SAMM Practitioner, Secure Coding / OWASP Top 10, DevSecOps und CI/CD-Pipeline-Sicherheit, SBOM und Supply Chain Security

Offene Sessions

Für Einzelpersonen

17. Juli 2026

09:00 - 17:00 CET

CRA Practitioner Workshop im Classroom-Format

🎫 €1000 (pro Person, zzgl. MwSt.)

Ein ganztägiger Workshop vor Ort. Sie gehen mit dem klaren Wissen nach Hause, was der EU Cyber Resilience Act verlangt, was aufgebaut werden muss und wer wofür verantwortlich ist.

KASerne, Willemspoort 1, 5223WV, 's-Hertogenbosch, Niederlande

Platz reservieren

21. August 2026

09:00 - 17:00 CET

CRA Practitioner Workshop remote

🎫 €800 (pro Person, zzgl. MwSt.)

Ein ganztägiger Remote-Workshop. Sie gehen mit dem klaren Wissen nach Hause, was der EU Cyber Resilience Act verlangt, was aufgebaut werden muss und wer wofür verantwortlich ist.

Online-Videokonferenz

Platz reservieren

Details

Trainer

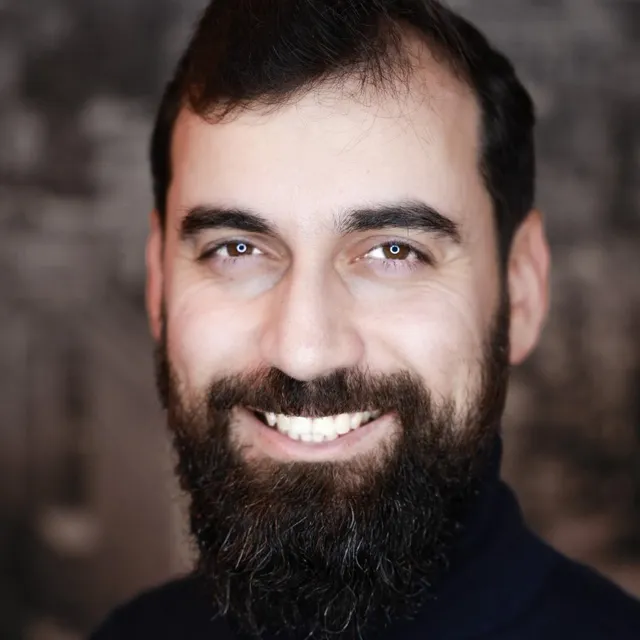
Nariman Aga-Tagiyev

Nariman Aga-Tagiyev

Architekt für Produktsicherheit

Nariman Aga-Tagiyev ist Application Security Architect mit mehr als 20 Jahren Erfahrung in der Softwareentwicklung. Er hat als Full-Stack-Webentwickler, Backend-Entwickler, DevOps-Engineer und Cloud-Entwickler gearbeitet. Seit 2016 konzentriert er sich vollständig auf Application Security.

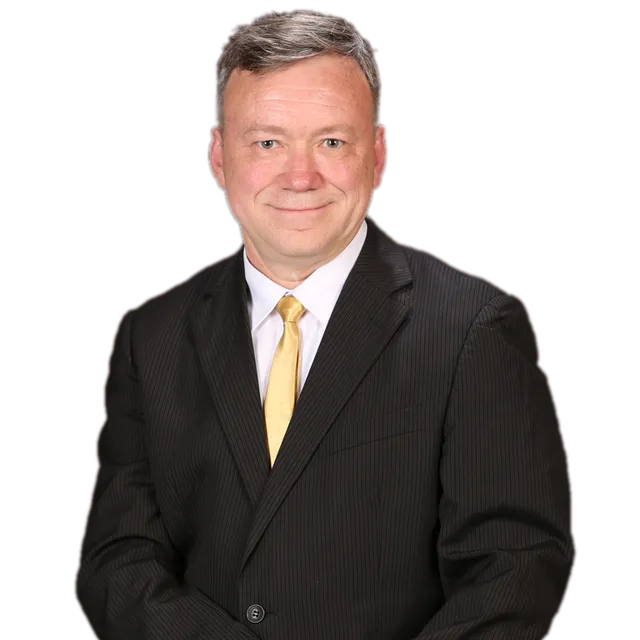
Luc Poulin

Luc Poulin

CEO, Senior-Berater für Informations- und Anwendungssicherheit sowie Vertrauenswürdigkeit bei Cogentas inc.

Luc Poulin ist ein erfahrener Application-Security-Experte mit einem Doktortitel in Software Engineering und über vier Jahrzehnten IT-Erfahrung. Er ist spezialisiert auf die Integration und Auditierung von Sicherheit über den gesamten Anwendungslebenszyklus und wirkt international an ISO/IEC-Standards mit, unter anderem als leitender Editor der ISO/IEC 27034.

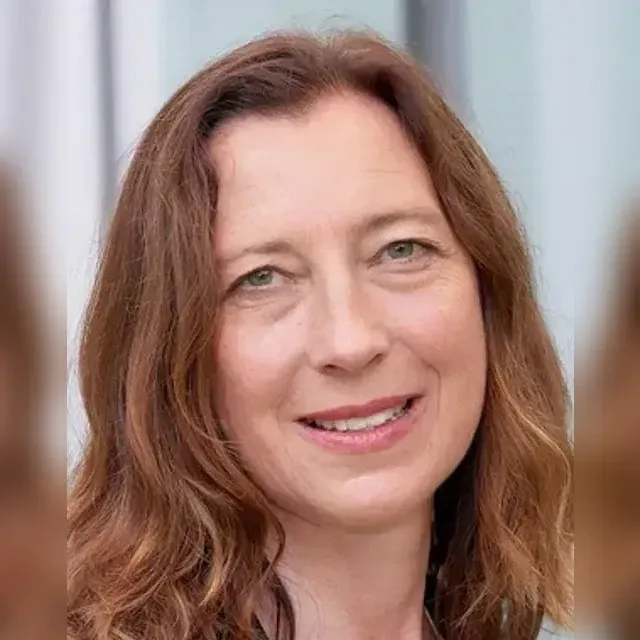
Dagmar Moser

Dagmar Moser

Beraterin, Auditorin und Dozentin

Dagmar Stefanie Moser ist eine erfahrene IT-Sicherheitsexpertin und Gründerin der blueheads GmbH mit über 25 Jahren Erfahrung in IT-Architektur, Secure Software Engineering und Informationssicherheit. Sie ist zertifizierte ISO/IEC 27001 Lead Auditorin und Gastdozentin an der Hochschule der Bayerischen Wirtschaft (HDBW).

Details

FAQ

1. Warum braucht mein Team jetzt ein CRA-Training?
Der CRA wird stufenweise wirksam, und die erste echte Frist - die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle - fällt auf den 11. September 2026. Die Anforderungen an den sicheren Produktentwicklungslebenszyklus folgen am 11. Dezember 2027. Keiner dieser Zeitpläne lässt viel Raum, um Prozesse von Grund auf neu aufzubauen. Am besten aufgestellt sind die Teams, die 12 bis 18 Monate vor den Fristen mit der Vorbereitung beginnen, nicht erst im letzten Quartal.
2. An wen richtet sich das Training?

Das Training funktioniert am besten als teamübergreifende Session. Die Inhalte sind für alle relevant, die an einem Produkt mitwirken, das unter den CRA fällt - nicht nur für das Security-Team.

  • CISOs und Informationssicherheitsbeauftragte erhalten ein klares Bild ihrer gesetzlichen Pflichten und dessen, was ein Compliance-Programm leisten muss.
  • Compliance-Verantwortliche, Rechtsabteilung und Risikomanager gewinnen ein solides Verständnis des regulatorischen Rahmens, der Fristen und der erforderlichen Dokumentation.
  • Softwarearchitekten und Tech Leads lernen, wie sich Secure-by-Design- und Secure-by-Default-Prinzipien in konkrete Architekturentscheidungen übersetzen.
  • Produkt- und Anwendungsmanager verstehen, wo CRA-Pflichten auf Produkt-Roadmaps, Release-Zyklen und Post-Release-Support treffen.
  • Entwickler und DevOps-Engineers erfahren, was sich im Alltag ändert: SBOM-Erzeugung, Schwachstellen-Triage und Fristen für die Auslieferung von Patches.
  • Softwaretester verstehen, wie CRA-relevante Sicherheitsverifikation in der Praxis aussieht.

CRA-Vorkenntnisse sind nicht erforderlich.

3. Wie ist der Kurs aufgebaut?
Eine Mischung aus Präsentation, Diskussion und angewandten Übungen. Die Teilnehmenden arbeiten echte CRA-Anforderungen durch und übertragen sie auf Szenarien, die für ihre eigenen Produkte relevant sind. Der Tag endet mit einer strukturierten Maßnahmenplanung - das Team geht mit etwas Konkretem nach Hause, nicht nur mit Notizen.
4. Fällt unser Produkt unter den CRA?
Der CRA erfasst alle Produkte mit digitalen Elementen, die auf dem EU-Markt bereitgestellt werden und deren Nutzung durch Verbraucher oder Unternehmen vernünftigerweise vorhersehbar ist - das schließt die meisten Softwareprodukte ein. Die wichtigsten Ausnahmen sind Produkte, die bereits durch sektorspezifische Regulierung erfasst sind (etwa die Medizinprodukteverordnung), sowie bestimmte Kategorien von Open-Source-Software. Das Training enthält ein Modul zur Produktklassifizierung, mit dem Ihr Team genau bestimmen kann, welche Pflichten für Ihre Produkte gelten.
5. Welche Ausstattung benötigen Sie für die Durchführung vor Ort?
  1. Ein Beamer und eine Steckdose für den Trainer
  2. Ausreichend Platz für die Arbeit in Kleingruppen von 3 bis 5 Personen
  3. Ein Whiteboard oder Flipchart pro Gruppe

Die Teilnehmenden benötigen keine Laptops. Alle Übungen arbeiten mit gedruckten Materialien.

6. Kann das Training remote durchgeführt werden?
Ja, für bis zu 25 Teilnehmende. Die Gruppen arbeiten in virtuellen Breakout-Räumen mit Unterstützung durch den Trainer und kommen nach jedem Übungsblock zur Diskussion wieder zusammen.

Online ansehen

Der EU Cyber Resilience Act in der Praxis

Jetzt loslegen

Angebot anfordern

Wir erstellen innerhalb von 24 Stunden ein Angebotsdokument für Ihren Einkauf. Danach kein Spam (wirklich).

Lieber per E-Mail? Schreiben Sie uns, wir melden uns innerhalb eines Werktags.

E-Mail an [email protected]