Schwachstellen früh erkennen
Sicherheitsprobleme bereits in der Designphase zu finden spart Zeit und Ressourcen im Vergleich zur Entdeckung in späteren Phasen wie Test oder Betrieb, wo Korrekturen deutlich teurer sind.


Kompetenzen aufbauen
Praxisnaher Hands-on-Workshop für bis zu 25 Personen, für Unternehmen vor Ort und remote verfügbar. Für einzelne Teilnehmende bieten wir offene Classroom-Sessions an.
Warum
Die Aktivität mit dem besten Return on Investment für Entwicklungsteams!
Sicherheitsprobleme bereits in der Designphase zu finden spart Zeit und Ressourcen im Vergleich zur Entdeckung in späteren Phasen wie Test oder Betrieb, wo Korrekturen deutlich teurer sind.
Wer potenzielle Sicherheitsmängel vor Beginn der Implementierung adressiert, vermeidet aufwendige Umbauten und Nachbesserungen und senkt so Entwicklungs- und Wartungskosten.
Frühes Threat Modeling hilft Teammitgliedern (Entwicklern, Architekten, Produktmanagern), eine Security-First-Denkweise zu entwickeln und sichere Praktiken über den gesamten SDLC hinweg zu verankern.
Teams treffen fundierte Designentscheidungen, die Funktionalität und Sicherheit gleichermaßen berücksichtigen. So passen Sicherheitsmaßnahmen zu den Geschäftszielen, ohne die Benutzerfreundlichkeit zu beeinträchtigen.
Frühe Erkennung und Behandlung von Bedrohungen reduziert das Risiko künftiger Sicherheitsvorfälle. Das schützt sensible Daten, verhindert Ausfallzeiten und erhält das Vertrauen Ihrer Kunden.
Viele regulatorische Rahmenwerke (etwa EU CRA, DSGVO, HIPAA, NIST CSF) fordern Secure-Design-Prinzipien; frühes Threat Modeling hilft, Compliance-Anforderungen effizienter zu erfüllen.
Preis
Ganztägiges Hands-on-Live-Training für bis zu 25 Teilnehmende.
€5700 zzgl. MwSt.
Praktischer Threat-Modeling-Workshop für Threat-Modeling-Praktiker
€6900 zzgl. MwSt.
Nach dem Training begleitet unser Spezialist Ihr Threat-Modeling-Programm
Sprechen Sie uns an
Vollständig anpassbares, maßgeschneidertes Training für Ihre individuellen Anforderungen
Gespräch vereinbarenAgenda
Details
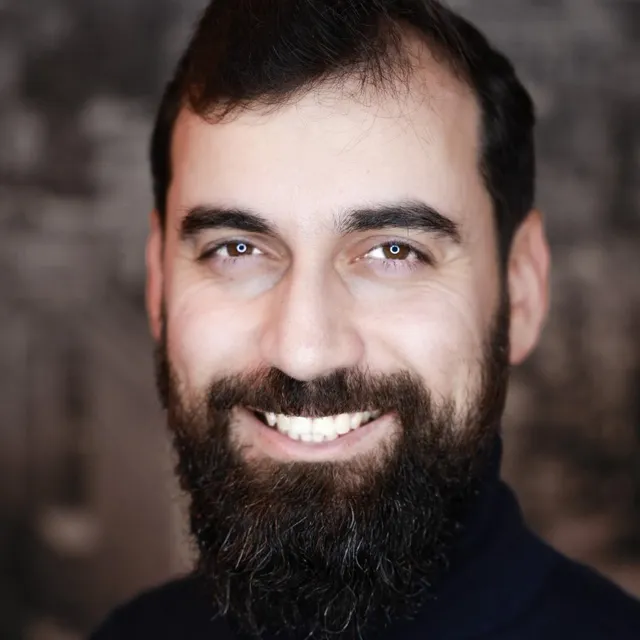
Architekt für Produktsicherheit
Nariman Aga-Tagiyev ist Application Security Architect mit mehr als 20 Jahren Erfahrung in der Softwareentwicklung. Er hat als Full-Stack-Webentwickler, Backend-Entwickler, DevOps-Engineer und Cloud-Entwickler gearbeitet. Seit 2016 konzentriert er sich vollständig auf Application Security.
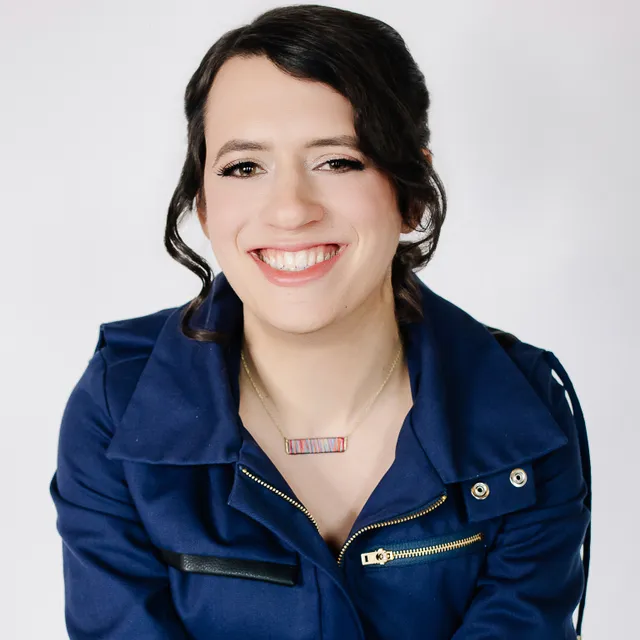
Architektin für Anwendungssicherheit
Eden Yardeni hat Application-Security-Programme in mehreren Großunternehmen aufgebaut. Ursprünglich Softwareentwicklerin, trat sie 2024 der OWASP-ASVS-Arbeitsgruppe bei und ist spezialisiert auf Security-Champions-Programme, Threat Modeling und sichere Softwareentwicklungszyklen (SSDLCs).
Details
Dieser Workshop richtet sich an Fachleute, die an einer beliebigen Phase des Softwareentwicklungslebenszyklus beteiligt sind. Cybersecurity-Vorkenntnisse sind für die Teilnahme nicht erforderlich.
In diesem Workshop arbeiten die Teilnehmenden in Teams von 3 bis 4 Personen und durchlaufen aktiv jeden Schritt des Threat-Modeling-Prozesses, anhand eines realistischen Szenarios: einer cloudbasierten Anwendung mit Backend, Frontend, Mobile-Client und IoT-Komponenten. Angeleitet von erfahrenen Coaches erstellen die Teams Datenflussdiagramme, identifizieren potenzielle Bedrohungen, schlagen Gegenmaßnahmen vor und definieren konkrete nächste Schritte.
Darüber hinaus behandeln wir den sicheren Entwicklungslebenszyklus für KI und zeigen, wie Threat Modeling beim Entwurf eigener KI-Modelle und -Anwendungen eingesetzt wird.
Am Ende des Trainings sind auch Teilnehmende ohne Cybersecurity-Vorkenntnisse in der Lage, mit strukturierten und zugleich einfachen Techniken Bedrohungen zu identifizieren und Gegenmaßnahmen vorzuschlagen.
Über
Threat Modeling ist ein Prozess in der Softwareentwicklung, bei dem potenzielle Sicherheitsbedrohungen identifiziert, bewertet und adressiert werden, um das System vor Schwachstellen zu schützen. Dies früh im Entwicklungslebenszyklus zu tun ist wichtig, weil Teams so Sicherheitsmaßnahmen von Anfang an in das Design integrieren können. Das reduziert das Risiko teurer Nachbesserungen und stellt sicher, dass die Software auf einem soliden Sicherheitsfundament aufbaut. Dieser proaktive Ansatz hilft, Sicherheitsverletzungen zu verhindern, und führt zu sichereren, zuverlässigeren Anwendungen.
Jetzt loslegen
Wir erstellen innerhalb von 24 Stunden ein Angebotsdokument für Ihren Einkauf. Danach kein Spam (wirklich).
Lieber per E-Mail? Schreiben Sie uns, wir melden uns innerhalb eines Werktags.
E-Mail an [email protected]