Schwachstellenmeldung
Melden Sie der ENISA unverzüglich, wenn eine aktiv ausgenutzte Schwachstelle festgestellt wird.


Kostenlos
Validieren Sie Ihre Produktsicherheitsstrategie und prüfen Sie Ihre Bereitschaft für den Cyber Resilience Act.
Was
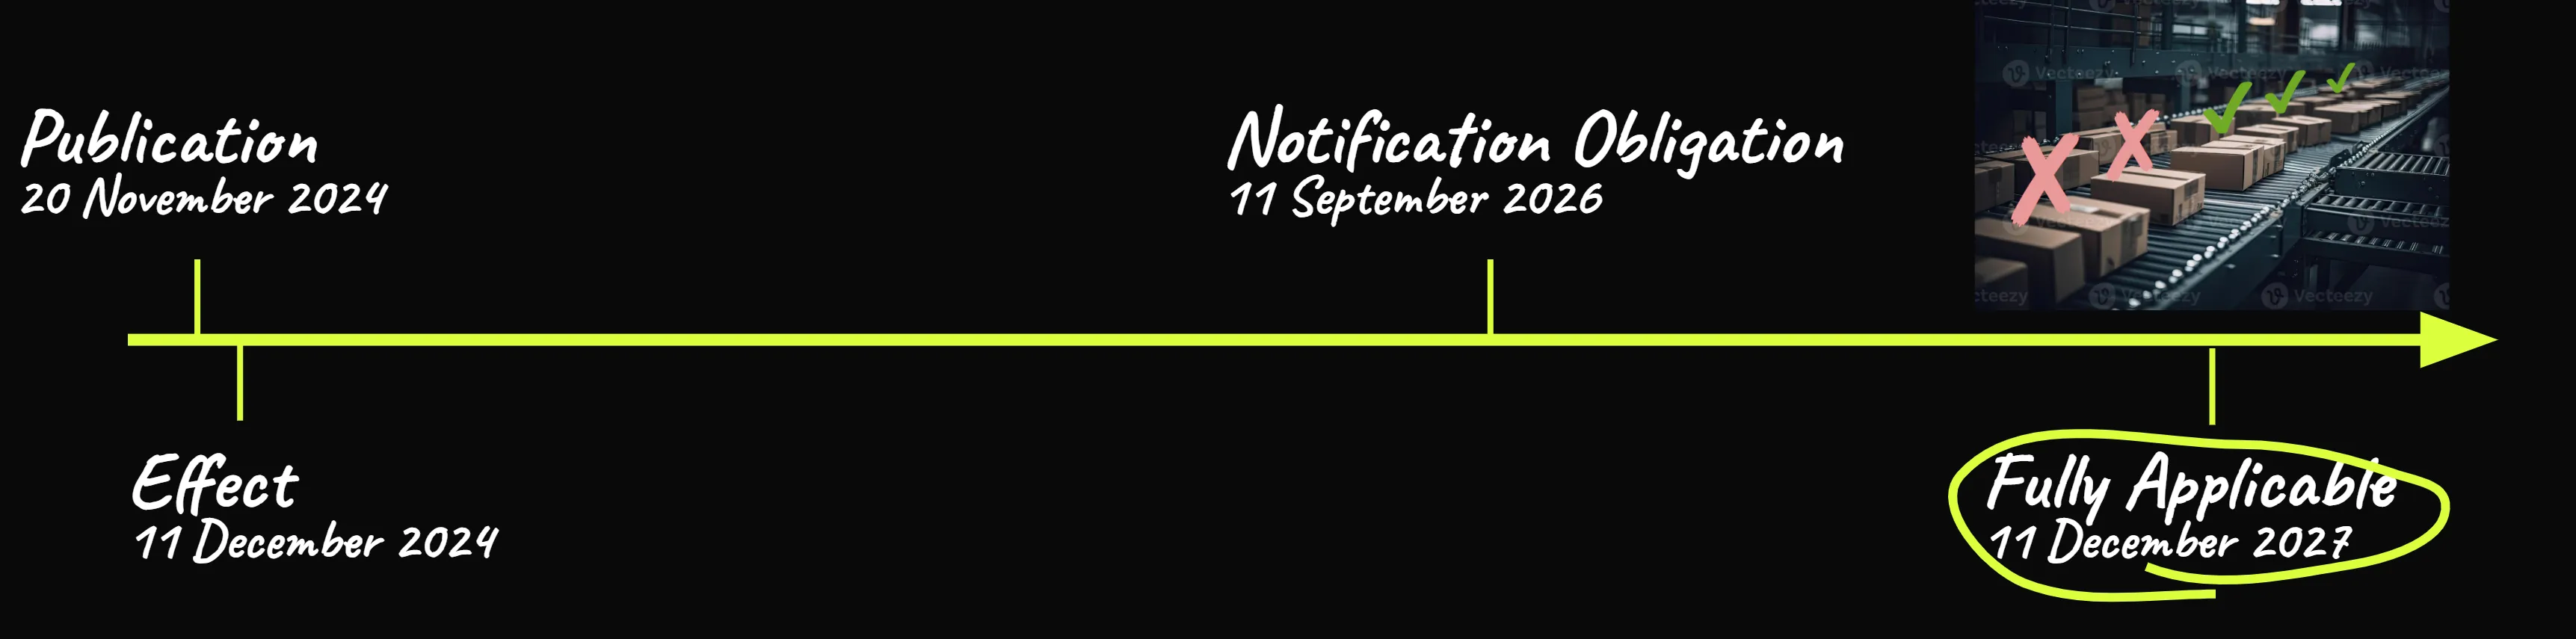
Meldepflicht
11. September 2026
Melden Sie der ENISA unverzüglich, wenn eine aktiv ausgenutzte Schwachstelle festgestellt wird.
Melden Sie schwerwiegende Sicherheitsvorfälle, die die Produktsicherheit erheblich beeinträchtigen.
Übermitteln Sie eine erste Vorfallsmeldung innerhalb von 24 Stunden nach Kenntnisnahme.
Liefern Sie einen detaillierten Folgebericht einschließlich der ergriffenen Gegenmaßnahmen.
Informieren Sie betroffene Nutzer und Kunden, wenn Maßnahmen oder Abhilfen erforderlich sind.
Führen Sie dokumentierte Aufzeichnungen über alle Vorfälle, Schwachstellen und Meldungen.
Vollständige Konformität
11. Dezember 2027
Erklären Sie förmlich, dass das Produkt alle anwendbaren CRA-Anforderungen erfüllt, bevor Sie es in Verkehr bringen.
Pflegen Sie eine umfassende technische Dokumentation, die die Konformität über den gesamten Produktlebenszyklus nachweist.
Stellen Sie sicher, dass Sicherheit von den frühesten Entwurfsphasen an in der Produktarchitektur verankert ist.
Liefern Sie Produkte mit standardmäßig aktivierten sicheren Konfigurationen aus, die möglichst wenig Nutzeraktion erfordern.
Etablieren Sie fortlaufende Prozesse, um Schwachstellen zu identifizieren, zu bewerten, zu beheben und offenzulegen.
Teams, mit denen wir gearbeitet haben

Termin wählen
Unsere CRA-Spezialisten bieten ein kostenloses, einstündiges Gespräch zur Prüfung Ihrer EU-CRA-Compliance-Strategie an. Ohne Verpflichtungen und ohne Haken.
Nichts ist umsonst!
Na ja, manchmal doch. Alle Teammitglieder von SecureHabits engagieren sich auch ehrenamtlich in verschiedenen Non-Profit-Initiativen wie OWASP und ISO. Wir erwarten nach diesem Gespräch keine Aufträge von Ihnen.
Wir knüpfen gerne neue Kontakte und helfen der Branche, widerstandsfähiger zu werden.
Aber natürlich: Wenn sich eine Gelegenheit für eine Zusammenarbeit ergibt, von der beide Seiten profitieren, sind wir dafür absolut offen.
Dieses Gespräch richtet sich an Hersteller von Produkten mit digitalen Komponenten oder On-Premise-Software, die ihre Lösungen auf dem europäischen Markt anbieten wollen.
Auch wenn Sie bereits mit internen Teams oder externen Beratern an der CRA-Compliance arbeiten, helfen wir Ihnen zu prüfen, ob Ihre aktuelle Strategie tragfähig ist und in die richtige Richtung führt.
Der EU Cyber Resilience Act konzentriert sich auf die Sicherheit der Produkte, die Sie auf dem europäischen Markt in Verkehr bringen. Im Mittelpunkt stehen die Risiken für Ihre Endnutzer, nicht die Hersteller selbst.
Ideale Teilnehmer für dieses Gespräch sind Product Owner, Entwicklungsleiter und Mitglieder von Application-Security-Teams.
Nach dem Gespräch liefert unser Team einen maßgeschneiderten Bericht über den aktuellen Stand Ihres sicheren Softwareentwicklungszyklus. Wir zeigen Lücken auf, die zu inakzeptablen Risiken führen können.
Außerdem erhalten Sie eine Liste der fehlenden Kontrollen für eine grundlegende CRA-Compliance sowie eine Aufwandsschätzung für die dafür nötigen Investitionen.
Nachdem Sie Ihren maßgeschneiderten Bericht mit unseren Empfehlungen für Ihre CRA-Readiness-Strategie erhalten haben, gibt es von uns weder Spam noch aufdringliche Verkaufsnachrichten.
Wenn Sie eine Zusammenarbeit ausloten möchten, von der beide Seiten profitieren, melden wir uns gerne: in Ihrem Tempo und nur so lange, wie es für Sie wertvoll ist.