Développez vos compétences

Threat modeling training

Atelier pratique hands-on pour 25 personnes maximum, disponible pour les entreprises sur site et à distance. Pour les professionnels individuels, des sessions partagées en présentiel sont disponibles.

Pourquoi

Avantages

L'activité au meilleur retour sur investissement pour les équipes de développement !

Identifiez les vulnérabilités tôt

Trouver les problèmes de sécurité dès la phase de conception économise du temps et des ressources par rapport à leur découverte à des stades plus tardifs, comme les tests ou l'après-déploiement, où les corrections coûtent plus cher.

Réduisez les coûts de développement

En traitant les failles de sécurité potentielles avant le début du codage, vous évitez de lourdes réécritures ou adaptations a posteriori, ce qui réduit les coûts de développement et de maintenance.

Renforcez la sensibilisation à la sécurité

Un threat modeling précoce aide les membres de l'équipe (développeurs, architectes, chefs de produit) à adopter un état d'esprit security-first et les encourage à intégrer des pratiques sécurisées tout au long du SDLC.

Améliorez les décisions de conception

Il permet aux équipes de faire des choix de conception éclairés qui prennent en compte à la fois la fonctionnalité et la sécurité, en veillant à ce que les mesures de sécurité servent les objectifs métier sans sacrifier l'ergonomie.

Minimisez les risques

La détection et l'atténuation précoces des menaces réduisent le risque d'incidents de sécurité futurs, ce qui protège les données sensibles, évite les interruptions de service et préserve la confiance des clients.

Soutenez la conformité

De nombreux cadres réglementaires (comme le EU CRA, le RGPD, HIPAA, le NIST CSF) exigent des principes de conception sécurisée ; un threat modeling précoce aide à satisfaire les exigences de conformité plus efficacement.

Prix

Formation pratique en intra-entreprise

Formation hands-on en direct d'une journée complète pour 25 participants maximum.

Hands-on

€5700 hors TVA

Atelier pratique de threat modeling pour praticiens du threat modeling

  • Sur site ou à distance
  • Supports imprimés
  • STRIDE
  • Attack Kill Chains
  • MITRE ATT&CK
  • Sécurité AI/ML
  • Stratégie de déploiement du threat modeling
  • Métriques de succès
Demander un devis

Complete

€6900 hors TVA

Après la formation, notre spécialiste accompagne votre programme de threat modeling

  • Formation hands-on, plus :
  • 2 entretiens de suivi sur la stratégie de déploiement (1 heure chacun)
  • 3 sessions de threat modeling avec vos équipes sur vos produits (1 heure chacune)
Demander un devis

Sur mesure

Parlons-en

Formation entièrement personnalisable, conçue pour répondre à vos besoins spécifiques

Planifier un entretien

Programme

Programme

Introduction au threat modeling

  • Qu'est-ce que le threat modeling ?
  • Pourquoi faire du threat modeling ?
  • Quand et à quelle fréquence ?
  • Qui devrait faire du threat modeling ?

Sur quoi travaillons-nous ?

  • Définir le bon périmètre
  • Diagrammes de flux de données (DFD)
  • Exercice hands-on : « Dessinez ce sur quoi nous travaillons avec un DFD »
  • Les trust boundaries expliquées par des exemples
  • Exercice hands-on : « Trust boundaries »
  • Revue en groupe du diagramme de chaque équipe

Qu'est-ce qui peut mal tourner ?

  • Introduction à STRIDE
  • Exercice hands-on : « Identifiez les menaces »
  • Revue des résultats et discussions

Qu'allons-nous faire à ce sujet ?

  • Stratégies pour traiter les menaces
  • Exercice hands-on : « Traitez les menaces découvertes »
  • Gestion du risque et priorisation
  • Discussion : suivi des menaces, des hypothèses et des mesures d'atténuation

Attack Kill Chains

  • La Lockheed Martin Kill Chain
  • Exercice hands-on : « Listez les menaces par étape de la kill chain »
  • Revue des résultats et discussions
  • STRIDE vs kill chains
  • MITRE ATT&CK®

Avons-nous fait du bon travail ?

  • Comment évaluer les sessions de threat modeling

Développement de l'IA

  • Menaces au moment du développement
  • Menaces liées à l'utilisation
  • Menaces de sécurité à l'exécution

Déployer un programme de threat modeling

  • Capacités de threat modeling
  • Convaincre les parties prenantes
  • Stratégies de déploiement
  • Adopter le SSDLC
  • Programme Security Champions
  • Soft skills pour des sessions de threat modeling réussies
  • Outillage et processus
  • Mesurer le succès du programme de threat modeling

Détails

Formateurs

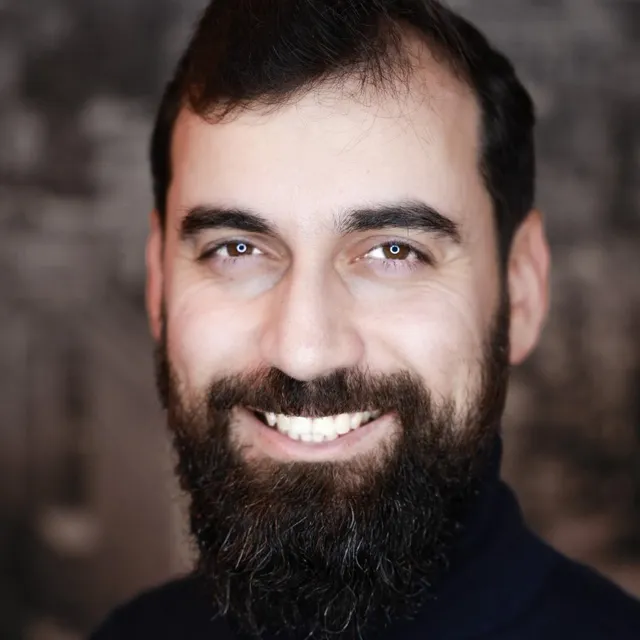
Nariman Aga-Tagiyev

Nariman Aga-Tagiyev

Architecte en sécurité produit

Nariman Aga-Tagiyev est un Application Security Architect avec plus de 20 ans d'expérience en développement logiciel. Il a travaillé comme développeur d'applications web full-stack, développeur backend, ingénieur DevOps et développeur cloud. Depuis 2016, il se consacre entièrement à la sécurité applicative.

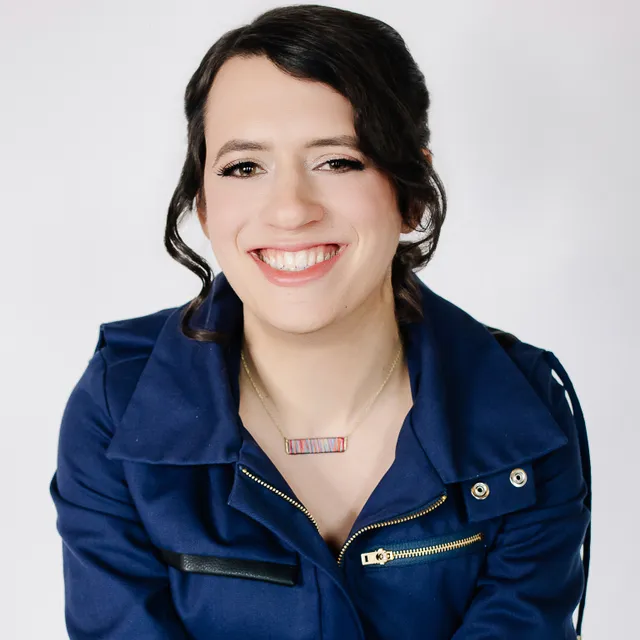
Eden Yardeni

Eden Yardeni

Architecte en sécurité applicative

Eden Yardeni a mis en place des programmes de sécurité applicative dans plusieurs grandes entreprises. Ingénieure logicielle de formation, elle a rejoint le groupe de travail OWASP ASVS en 2024 et est spécialisée dans les programmes de security champions, le threat modeling et les cycles de développement logiciel sécurisés (SSDLC).

Details

FAQ

1. Pourquoi adopter le threat modeling maintenant ?
Intégrer le threat modeling dans le Secure Software Development Life Cycle (SDLC) n'a jamais été aussi crucial pour les entreprises de logiciels. Neuf des dix attaques les plus courantes de l'OWASP Top 10 ne peuvent pas être efficacement atténuées par les seuls scanners de sécurité automatisés ; elles exigent la vision d'ensemble qu'apporte le threat modeling. De plus, le futur EU Cyber Resilience Act rendra le threat modeling obligatoire pour tous les fabricants de logiciels, en faisant une nécessité légale. Au-delà de la conformité, le threat modeling favorise une culture de sensibilisation à la cybersécurité, en encourageant les équipes à réfléchir de manière proactive aux risques potentiels, ce qui renforce la posture de sécurité globale de l'organisation.
2. Quel est le public cible ?

Cet atelier est conçu pour les professionnels impliqués dans n'importe quelle étape du cycle de développement logiciel. Aucune expertise préalable en cybersécurité n'est requise pour participer.

  • Les responsables cybersécurité, architectes logiciels et développeurs logiciels acquerront les compétences pour animer et faciliter efficacement des sessions de threat modeling.
  • Les ingénieurs qualité apprendront à aborder de manière systématique la définition et la vérification des exigences de sécurité, tout en explorant les concepts fondamentaux du hacking éthique.
  • Les responsables du développement et chefs de projet comprendront comment collaborer avec les parties prenantes et obtiendront un éclairage sur le retour sur investissement (ROI) des pratiques de threat modeling.
  • Les designers UX et business analysts développeront la capacité de définir et de prototyper des systèmes avec un état d'esprit « secure by design ».
3. Quelle est l'approche du cours ?

Dans cet atelier, les participants sont répartis en équipes de 3 à 4 personnes et prennent part activement à chaque étape du processus de threat modeling, sur la base d'un scénario réaliste : une application hébergée dans le cloud avec des composants backend, frontend, client mobile et objet IoT. Guidées par des coachs expérimentés, les équipes créent des diagrammes de flux de données, identifient les menaces potentielles, proposent des mesures d'atténuation et définissent des étapes de suivi concrètes.

Nous couvrons également le cycle de développement sécurisé pour l'IA et montrons comment appliquer le threat modeling lors de la conception de modèles et d'applications d'IA sur mesure.

À la fin de la formation, même les participants sans connaissances préalables en cybersécurité seront en mesure d'identifier des menaces et de proposer des mesures d'atténuation à l'aide de techniques structurées mais accessibles.

4. Quels sujets sont couverts par la formation ?
Vous trouverez le programme détaillé dans l'agenda ci-dessus.
5. Quelles installations sont nécessaires sur le lieu de formation ?
  1. Un vidéoprojecteur et une prise électrique pour le formateur
  2. Suffisamment d'espace pour permettre aux participants de former des groupes de travail de 3 à 4 personnes pour des exercices hands-on en autonomie
  3. Des surfaces planes où des tableaux blancs électrostatiques (70 cm x 100 cm) peuvent être fixés pour chaque équipe en sous-groupe

À propos

Qu’est-ce que le threat modeling

Le threat modeling est un processus du développement logiciel qui consiste à identifier, évaluer et traiter les menaces de sécurité potentielles afin de protéger le système contre les vulnérabilités. Le faire tôt dans le cycle de développement est important, car cela permet aux équipes d’intégrer les mesures de sécurité dans la conception dès le départ, réduisant ainsi le risque de corrections coûteuses par la suite et garantissant que le logiciel repose sur des fondations de sécurité solides. Cette approche proactive aide à prévenir les compromissions et produit des applications plus sûres et plus fiables.

Passez à l’action

Demander un devis

Nous préparons un document de devis pour votre service achats sous 24 heures. Aucun spam ensuite (vraiment).

Vous préférez l’e-mail ? Écrivez-nous et nous vous répondrons sous un jour ouvré.

Écrire à [email protected]