Training

EU CRA Practitioner Training

De eerste CRA-deadline is 11 september 2026. Is uw team er klaar voor?
Intensieve 1-daagse workshop voor maximaal 25 personen - beschikbaar op locatie en op afstand. Geef uw team de praktische kennis om compliance met de EU Cyber Resilience Act in uw hele productportfolio te implementeren en te onderhouden.

Waarom

Voordelen

De EU Cyber Resilience Act komt eraan. Zorg dat uw team er klaar voor is voordat de deadline verstrijkt.

Ken uw verplichtingen

De CRA introduceert verstrekkende wettelijke eisen voor software- en hardwarefabrikanten. Deze training geeft uw team een helder, praktisch beeld van wat voor u geldt - van meldtermijnen tot conformiteitsbeoordeling - zonder juridisch jargon.

Wees klaar voor de deadline van september 2026

De meldplichten onder de CRA gaan in op 11 september 2026. Uw processen voor het afhandelen van kwetsbaarheden, incidentdetectie en rapportageworkflows moeten voor die datum staan. Deze training laat precies zien wat u moet opbouwen en hoe.

Implementeer secure-by-design vanaf dag één

De CRA verplicht secure-by-design en secure-by-default voor alle producten met digitale elementen. Uw team leert de door ENISA onderschreven principes en hoe u die toepast op uw bestaande architectuur en ontwikkelprocessen.

Voer de conformiteitsbeoordeling zelf uit

Niet elk product vereist een conformiteitsbeoordeling door een externe partij. Deze training leidt uw team door de CRA-procedure op basis van interne controle (module A), inclusief het opstellen van een geldige conformiteitsverklaring en de technische documentatie die u moet bijhouden.

Beperk juridische en financiële risico's

Niet-naleving kan leiden tot boetes tot €15 miljoen of 2,5% van de wereldwijde jaaromzet. Los van boetes kan een slecht afgehandeld incident of ontbrekende documentatie leiden tot het terugtrekken van uw product van de EU-markt. Bouw nu de gewoonten op die u beschermen.

Breng product, legal en engineering op één lijn

CRA-compliance is geen probleem van het securityteam alleen - het is een verantwoordelijkheid van het hele bedrijf. Deze training creëert een gedeelde taal en gedeeld begrip bij productmanagers, ontwikkelaars, architecten, compliance officers en juridische teams.

Prijs

In-company praktijktraining

Workshop van een volledige dag voor maximaal 25 deelnemers.

Essentials

€5700 excl. btw

CRA Practitioner workshop van een volledige dag over alle verplichtingen, secure-by-design principes en de procedure op basis van interne controle.

  • Op locatie of op afstand
  • Gedrukt materiaal
  • Verdieping in de CRA-verplichtingen
  • Meldplichten en incidentafhandeling
  • Secure-by-design en secure-by-default
  • SBOM- en supply-chainverplichtingen
  • CRA-procedure interne controle (module A)
  • Stap voor stap door de conformiteitsverklaring
Offerte aanvragen

Complete

€6900 excl. btw

Workshop plus vervolgondersteuning om het momentum na de trainingsdag vast te houden.

  • Essentials-training, plus:
  • 2 vervolggesprekken over de CRA gap-analyse (elk 1 uur)
  • 1 CRA-gereedheidsreview van uw productdocumentatie (2 uur)
Offerte aanvragen

Op maat

In overleg

Sommige organisaties hebben een training nodig die is toegespitst op een specifieke productklasse, regelgevende context of teamstructuur. Neem contact op, dan bekijken we samen wat zinvol is.

Plan een gesprek

Agenda

Onderwerpen

De EU Cyber Resilience Act in vogelvlucht

  • Wat is de CRA?
  • Tijdlijn en implementatiefasen
  • Wie wordt geraakt: classificatie van softwarefabrikanten
  • Overzicht van de verplichtingen op hoofdlijnen
  • Te verwachten boetes en handhaving
  • Gevolgen voor het opensourcesoftware-ecosysteem

Meldplichten (11 september 2026)

  • Overzicht van de wettelijke verplichtingen
  • Incidentdetectie: bronnen en triggers
  • Advisories uit de upstream supply chain
  • Interne cybersecurityactiviteiten (pentesten, bug bounty, threat modeling, secure architecture reviews)
  • Openbare kwetsbaarhedendatabases
  • Grondbeginselen van incidentrespons

Bill of Materials en kwetsbaarheidsbeheer

  • Software Bill of Materials (SBOM)
  • Hardware Bill of Materials (HBOM)
  • Overzicht van packagemanagers
  • Binnenkomende advisories triëren
  • Prioritering
  • Levering van securityhotfixes en updates

Externe communicatie en rapportage

  • Advisories aan gebruikers leveren
  • Melding aan het nationale CERT en ENISA
  • Formele rapportagetermijnen
  • Hotfixes voor fysieke, software- en industriële producten

Verdieping in de essentiële CRA-eisen

  • Doornemen van de CRA-eisen
  • Dekking van de eisen per beveiligingsprincipe
  • CRA-procedure interne controle (module A)

Secure Product Development Lifecycle (11 december 2027)

  • Architectuurverkenning en risicoprofilering
  • Threat modeling in de context van de CRA
  • Beveiligingseisen: product en proces
  • Nulmeting met OWASP SAMM
  • Secure-by-design principes (ENISA Playbook): trust boundaries en least privilege, sterke identiteits- en authenticatiearchitectuur, minimalisatie van het aanvalsoppervlak, defence in depth, open design, logging, monitoring en alerting, kwetsbaarheids- en patchmanagement, supply-chainmaatregelen
  • Secure-by-default principes: standaard hardening, minimalisatie van standaarddiensten, restrictieve initiële toegang, standaard veilige communicatie, unieke apparaatidentiteit en standaard unieke secrets

Conformiteit, documentatie en post-release

  • Conformiteitsverklaring: hoe u die opstelt en aanlevert
  • Eisen aan technische documentatie (bewaarplicht van 10 jaar)
  • Eisen aan gebruikersdocumentatie
  • In contact blijven met uw gebruikers: communicatiekanalen, talen en termijnen
  • Verplichting van 5 jaar beveiligingsfixes en hotfixes

Hoe nu verder?

  • Teamvaardigheden en rollen die nodig zijn voor CRA-compliance
  • Actieplanning: de volgende stappen voor uw organisatie
  • Beschikbare verdiepingscursussen: Threat Modeling Practitioner, Security Architecture, OWASP SAMM Practitioner, Secure Coding / OWASP Top 10, DevSecOps & CI/CD Pipeline Security, SBOM & Supply Chain Security

Open sessies

Voor individuen

17 juli 2026

09:00 - 17:00 CET

Klassikale CRA Practitioner Workshop

🎫 €1000 (per persoon, excl. btw)

Een workshop van een volledige dag op locatie. U gaat naar huis met een precies beeld van wat de EU Cyber Resilience Act vereist, wat er moet worden opgebouwd en wie waarvoor verantwoordelijk is.

KASerne, Willemspoort 1, 5223WV, 's-Hertogenbosch, Nederland

Reserveer een plek

21 augustus 2026

09:00 - 17:00 CET

Remote CRA Practitioner Workshop

🎫 €800 (per persoon, excl. btw)

Een workshop van een volledige dag op afstand. U gaat naar huis met een precies beeld van wat de EU Cyber Resilience Act vereist, wat er moet worden opgebouwd en wie waarvoor verantwoordelijk is.

Online teleconferentie

Reserveer een plek

Details

Trainers

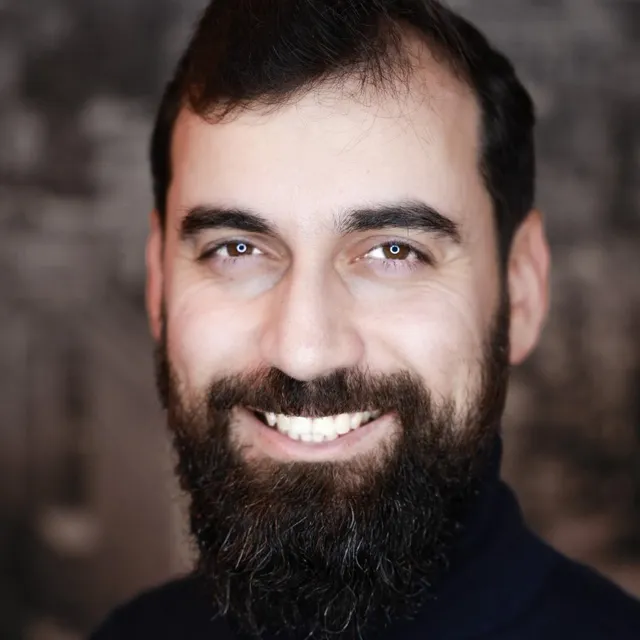
Nariman Aga-Tagiyev

Nariman Aga-Tagiyev

Productbeveiligingsarchitect

Nariman Aga-Tagiyev is een Application Security Architect met meer dan 20 jaar ervaring in softwareontwikkeling. Hij werkte als full-stack webapplicatieontwikkelaar, backendontwikkelaar, DevOps-engineer en cloudontwikkelaar. Sinds 2016 richt hij zich volledig op applicatiebeveiliging.

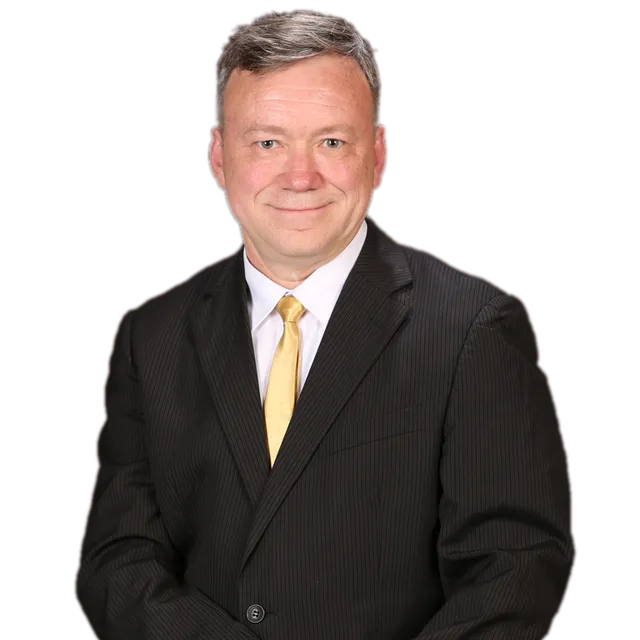
Luc Poulin

Luc Poulin

CEO, senior adviseur informatie- en applicatiebeveiliging en betrouwbaarheid bij Cogentas inc.

Luc Poulin is een zeer ervaren expert in applicatiebeveiliging met een doctoraat in software engineering en ruim veertig jaar ervaring in de IT. Hij is gespecialiseerd in het integreren en auditen van beveiliging gedurende de hele levenscyclus van applicaties en draagt internationaal bij aan ISO/IEC-standaarden, onder meer als lead editor van ISO/IEC 27034.

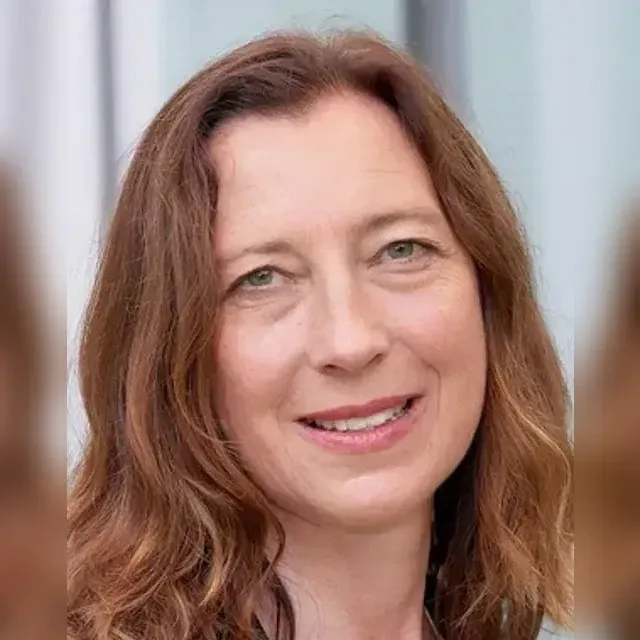
Dagmar Moser

Dagmar Moser

Consultant, auditor en docent

Dagmar Stefanie Moser is een doorgewinterde IT-securityexpert en oprichter van blueheads GmbH, met ruim 25 jaar ervaring in IT-architectuur, secure software engineering en informatiebeveiliging. Zij is gecertificeerd ISO/IEC 27001 Lead Auditor en gastdocent aan de Hochschule der Bayerischen Wirtschaft (HDBW).

Details

FAQ

1. Waarom heeft mijn team nu CRA-training nodig?
De CRA wordt gefaseerd ingevoerd, en de eerste echte deadline - de meldplicht voor actief uitgebuite kwetsbaarheden en ernstige incidenten - valt op 11 september 2026. De eisen aan de Secure Product Development Lifecycle volgen op 11 december 2027. Geen van beide termijnen laat veel ruimte om processen vanaf nul op te bouwen. De teams die er het best voor staan, zijn de teams die 12 tot 18 maanden voor de deadlines zijn begonnen, niet in het laatste kwartaal.
2. Voor wie is deze training bedoeld?

De training werkt het best als multidisciplinaire sessie. De inhoud is relevant voor iedereen die werkt aan een product dat onder de CRA valt - niet alleen het securityteam.

  • CISO's en information security officers krijgen een helder beeld van hun wettelijke verplichtingen en hoe een complianceprogramma eruit moet zien.
  • Compliance officers, legal en risk managers gaan naar huis met een stevige grip op het regelgevende kader, de termijnen en de documentatie die er moet zijn.
  • Softwarearchitecten en tech leads leren hoe secure-by-design en secure-by-default principes zich vertalen naar echte architectuurbeslissingen.
  • Product- en applicatiemanagers begrijpen waar CRA-verplichtingen raken aan productroadmaps, releasecycli en support na release.
  • Ontwikkelaars en DevOps-engineers krijgen duidelijkheid over wat er in het dagelijkse werk verandert: SBOM-generatie, het triëren van kwetsbaarheden en termijnen voor patchlevering.
  • Softwaretesters begrijpen hoe CRA-relevante beveiligingsverificatie er in de praktijk uitziet.

Voorkennis van de CRA is niet vereist.

3. Wat is de aanpak van de cursus?
Een mix van presentatie, discussie en toegepaste oefeningen. Deelnemers werken echte CRA-eisen door en vertalen die naar scenario's die relevant zijn voor hun eigen producten. De dag sluit af met een gestructureerde actieplanningssessie - zodat het team naar huis gaat met iets concreets, niet alleen aantekeningen.
4. Valt ons product onder de CRA?
De CRA geldt voor alle producten met digitale elementen die op de EU-markt worden gebracht en waarvan redelijkerwijs consumenten- of zakelijk gebruik te voorzien is - en dat omvat de meeste softwareproducten. De belangrijkste uitzonderingen zijn producten die al onder sectorspecifieke wetgeving vallen (zoals de verordening medische hulpmiddelen) en bepaalde categorieën opensourcesoftware. De training bevat een module productclassificatie, zodat uw team precies kan bepalen welke verplichtingen gelden voor wat u levert.
5. Welke faciliteiten zijn nodig voor training op locatie?
  1. Een beamer en een stopcontact voor de trainer
  2. Voldoende ruimte om deelnemers in kleine groepen van 3 tot 5 personen te laten werken
  3. Een whiteboard of flip-over per groep

Deelnemers hoeven geen laptop mee te nemen. Alle oefeningen gebruiken gedrukt materiaal.

6. Kan de training op afstand worden gegeven?
Ja, voor maximaal 25 deelnemers. Groepen werken in virtuele breakoutrooms met begeleiding van de trainer en komen na elk oefenblok samen voor discussie.

Bekijk online

De EU Cyber Resilience Act in de praktijk

Aan de slag

Offerte aanvragen

Wij stellen binnen 24 uur een offertedocument op voor uw inkoopafdeling. Daarna geen spam (echt niet).

Liever e-mail? Schrijf ons en wij reageren binnen één werkdag.

E-mail [email protected]