

Auf der RSAC Conference 2025 habe ich eine Session mit dem Titel “Software Security Maturity Models SAMM vs. BSIMM: Which is Better?” gehalten. Die Frage kommt in fast jedem Gespräch über Programme für Anwendungssicherheit auf, deshalb hier der Vergleich in Schriftform, aktualisiert mit den neuesten Daten von BSIMM und SAMM.
Zuerst ein Hinweis: Ich bin Mitglied des Kernteams von OWASP SAMM. Ich habe versucht, beiden Modellen gerecht zu werden, und sage auch, wo BSIMM die bessere Wahl ist.
Die Lücke zwischen Richtlinie und Realität
Jedes ernsthafte Softwareunternehmen hat eine Richtlinie für den Secure Software Development Lifecycle (SSDLC). Sie listet die Aktivitäten auf, die stattfinden sollten: Threat Modeling in der Designphase, SAST, SCA und Secret Scanning bei jedem Commit, DAST und Fuzzing vor dem Release, signierte Artefakte, Schwachstellenmanagement und Incident Response im Betrieb.
Prüfen Sie, wie viele dieser Aktivitäten tatsächlich stattfinden, konsequent und in allen Teams, und Sie werden fast immer enttäuscht. Die Richtlinie beschreibt eine perfekte Welt. Die Realität ist ein Flickenteppich: Manche Teams machen das meiste, manche ein wenig, und niemand hat das Gesamtbild.
Führungskräfte spüren diese Lücke, auch wenn sie sie nicht benennen können. Eine Frage, die ich CIOs an ihren CISO habe stellen hören, lautet ungefähr so: “Du hast kluge Leute, und sie sind ständig beschäftigt. Woher wissen wir, dass sie an den richtigen Dingen arbeiten? Und woran würden wir erkennen, wann sie ihre Zeit anders einsetzen sollten?”
Ein Reifegradmodell ist die Antwort auf diese Frage.
Was ein Reifegradmodell leistet
Ein Reifegradmodell für Softwaresicherheit ist ein Framework, das Ihnen hilft, Ihre Sicherheitspraktiken anhand definierter Reifegrade zu bewerten und zu verbessern. In der Praxis nutzen Sie es, um:
- eine Bestandsaufnahme der Sicherheitsaktivitäten zu machen, die Sie wirklich durchführen, statt derer, die laut Richtlinie stattfinden
- Ihren heutigen Stand mit Ihrem Ziel oder mit dem zu vergleichen, was vergleichbare Organisationen tun
- die Lücken in einen priorisierten Plan kleiner, erreichbarer Schritte zu übersetzen
- regelmäßig neu zu bewerten und den Fortschritt über die Zeit zu zeigen
Typische Gründe für den Einstieg:
- Sie fangen gerade mit Anwendungssicherheit an und wollen wissen, wo Sie beginnen sollen. Ein Modell zerlegt ein großes, vages Problem in kleine Schritte.
- Sie müssen mehr Budget begründen und wollen einen externen Bezugspunkt. Ein interner Fürsprecher kann argumentieren, politisch ist es aber oft leichter, wenn ein unabhängiger Assessor dasselbe sagt.
- Sie haben ein reifes Programm und wollen herausfinden, wo es sich noch verbessern lässt.
- Sie wollen anderen zeigen, wie ein vollständiges Programm aussieht, und es als Rahmen für eine langfristige Roadmap nutzen.
BSIMM und SAMM sind um 2008 und 2009 aus derselben Arbeit entstanden und haben noch viel gemeinsam. Sie haben sich aber in unterschiedliche Richtungen entwickelt, und diese Unterschiede entscheiden, welches zu Ihnen passt.
BSIMM: ein beschreibendes Modell
BSIMM, das Building Security In Maturity Model, ist deskriptiv. Es beobachtet, was reale Organisationen tun, und berichtet darüber, ohne zu sagen, was Sie tun sollten.
Die Daten stammen aus strukturierten Interviews in teilnehmenden Organisationen. Die Assessoren suchen nach Nachweisen, dass jede Aktivität tatsächlich durchgeführt wird, konsequent und mit ausreichender Abdeckung in der Organisation. Pläne, Absichten und einmalige Aktionen zählen nicht. Die anonymisierten Ergebnisse werden zusammengeführt und auf Trends analysiert, und das Modell wird mit jedem Jahresbericht aktualisiert. BSIMM wird heute von Black Duck betrieben, früher die Software Integrity Group von Synopsys. BSIMM16, veröffentlicht im Februar 2026, basiert auf 111 Organisationen, die zusammen etwa 91.000 Anwendungen entwickeln.
Das Modell hat vier Domänen (Governance, Intelligence, SSDL Touchpoints und Deployment) mit je drei Practices und insgesamt 128 Aktivitäten.
Die Stufen von BSIMM funktionieren anders, als die meisten erwarten. Sie beschreiben nicht, dasselbe besser zu machen. Die Stufe einer Aktivität spiegelt wider, wie häufig sie bei den Teilnehmern beobachtet wird: Die am häufigsten beobachteten Aktivitäten sind Stufe 1, seltenere Stufe 2 oder 3. Die Bewertung ist binär. Jede Aktivität zählt (1) oder nicht (0), und Ihre Scorecard zeigt pro Practice und Domäne, wie viele Sie durchführen, neben dem Durchschnitt der Community.
OWASP SAMM: ein vorschreibendes Modell
OWASP SAMM, das Software Assurance Maturity Model, ist präskriptiv. Es sagt Ihnen, wie gut aussieht und wie Sie Schritt für Schritt dorthin kommen. Es ist ein offenes Flagship-Projekt von OWASP, kostenlos nutzbar, und funktioniert für Organisationen jeder Größe und mit jeder Entwicklungsmethode.
SAMM hat fünf Geschäftsfunktionen (Governance, Design, Implementation, Verification und Operations) mit je drei Sicherheitspractices. Jede Practice hat zwei Streams mit Aktivitäten über drei Reifegrade, zusammen 90 Aktivitäten.
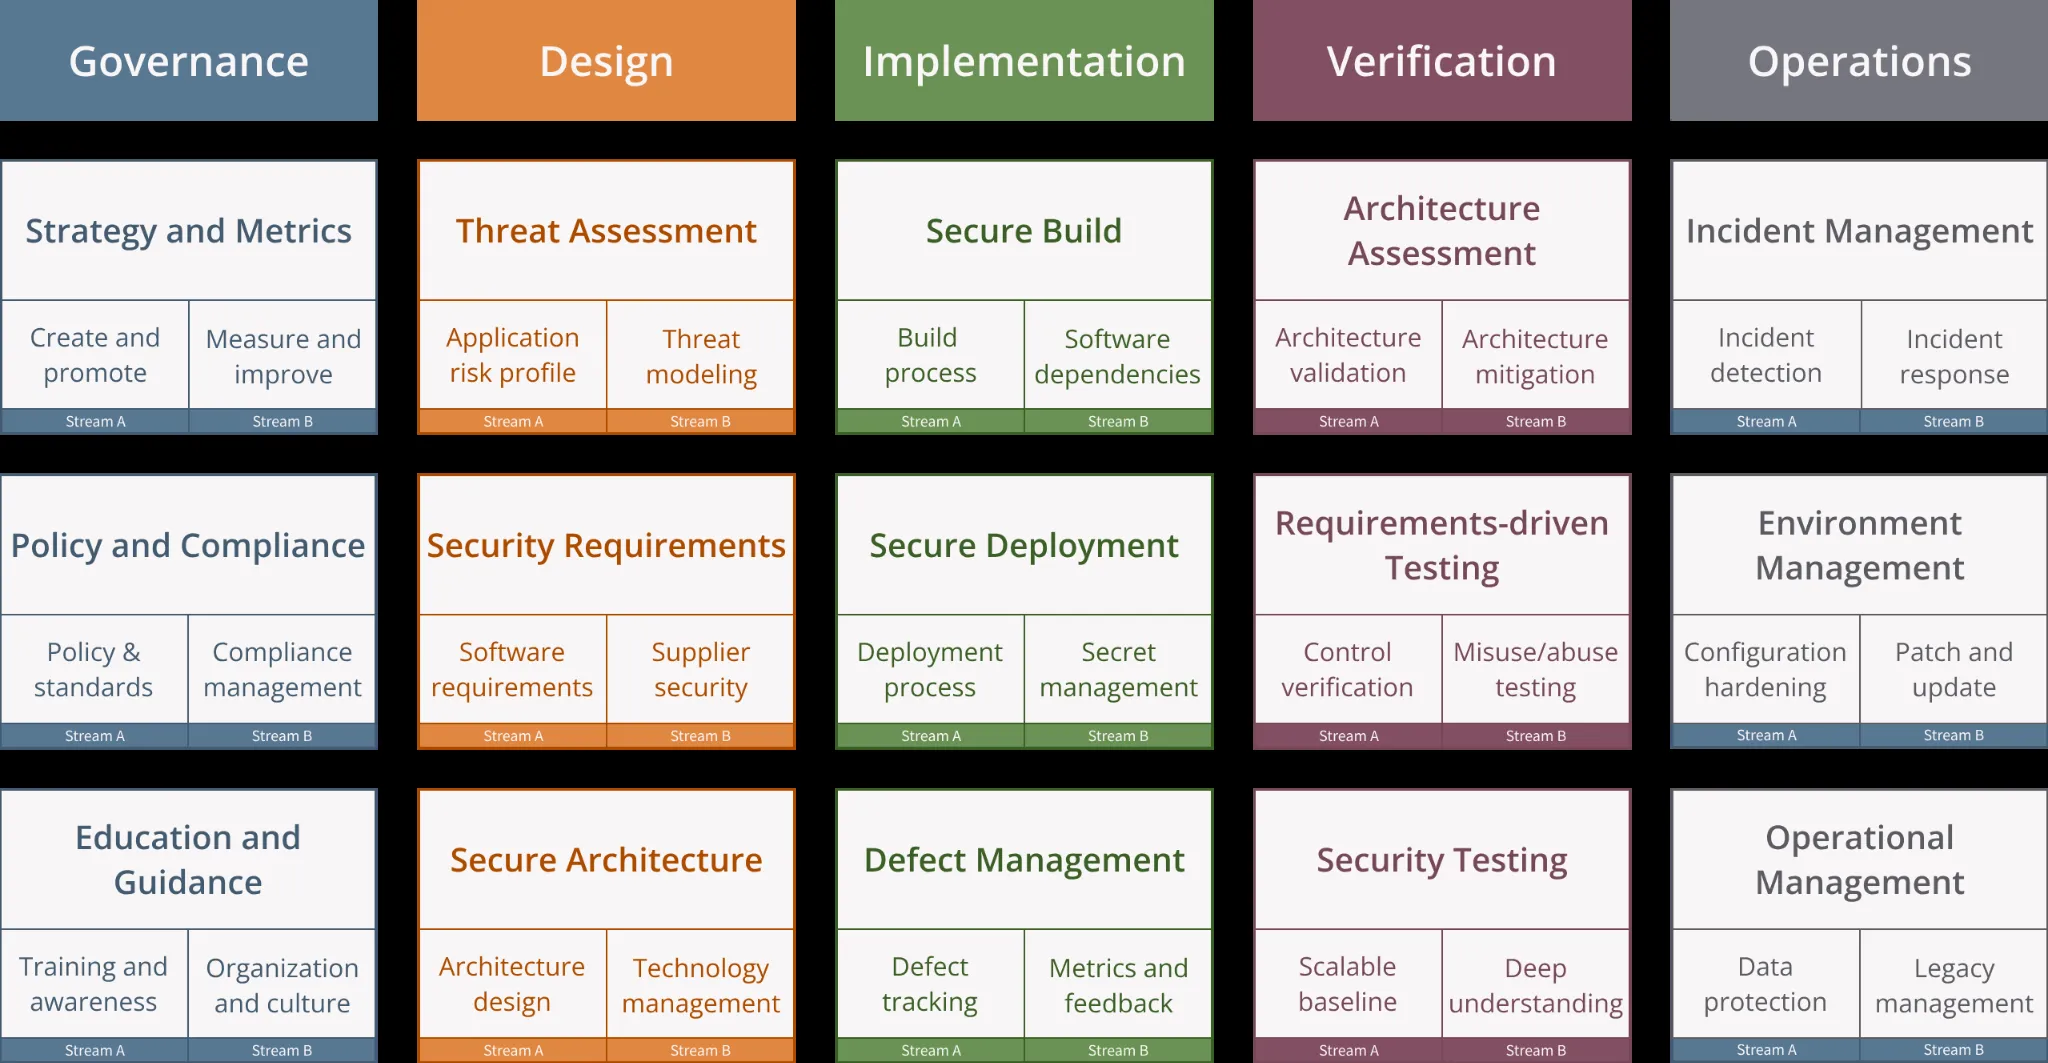
Das OWASP-SAMM-Modell. Quelle: owaspsamm.org, CC BY-SA 4.0.
Die Stufen von SAMM beschreiben eine Entwicklung innerhalb derselben Practice:
- Stufe 0: Die Practice ist nicht vorhanden.
- Stufe 1: eine Ad-hoc-Umsetzung nach bestem Bemühen.
- Stufe 2: ein konsequenter, wiederholbarer Prozess, auf den Sie sich verlassen können.
- Stufe 3: maximale Wirksamkeit durch kontinuierliche Verbesserung auf Basis zeitnaher Rückmeldungen.
Zu jeder Assessment-Frage gehören Qualitätskriterien und abgestufte Antworten zwischen 0 und 1, eine teilweise Umsetzung bringt also eine teilweise Bewertung. Eine Practice, die in einigen Teams existiert, erzielt mehr als eine, die gar nicht vorhanden ist. Das bildet die Realität besser ab und hält Teams motiviert.
SAMM erwartet auch nicht, dass Sie überall Stufe 3 erreichen. Sie legen das Zielniveau für jede Practice selbst fest, abhängig von Ihren Risiken und Zielen.
Im direkten Vergleich
Die Strukturen sehen unterschiedlich aus, decken aber weitgehend dasselbe Gebiet ab. Die Tabelle unten ist ein vereinfachter Vergleich auf Domänenebene; das SAMM-Projekt veröffentlicht ein detailliertes Mapping von BSIMM-Aktivitäten auf SAMM-Streams.
| BSIMM-Domäne | BSIMM-Practices | Nächste SAMM-Geschäftsfunktion und Practices |
|---|---|---|
| Governance | Strategy & Metrics; Compliance & Policy; Training | Governance: Strategy & Metrics; Policy & Compliance; Education & Guidance |
| Intelligence | Attack Models; Security Features & Design; Standards & Requirements | Design: Threat Assessment; Secure Architecture; Security Requirements |
| SSDL Touchpoints | Architecture Analysis; Code Review; Security Testing | Verification: Architecture Assessment; Requirements-driven Testing; Security Testing |
| Deployment | Penetration Testing; Software Environment; Configuration Management & Vulnerability Management | Operations: Incident Management; Environment Management; Operational Management |
| (auf mehrere Practices verteilt) | – | Implementation: Secure Build; Secure Deployment; Defect Management |
Der sichtbarste Unterschied ist die Funktion Implementation von SAMM. Sichere Build-Pipelines, sichere Bereitstellung und Fehlermanagement haben in SAMM eigene Practices, während BSIMM verwandte Aktivitäten auf andere Practices verteilt. Wenn Ihr Risiko in der Software-Lieferkette und Ihrer CI/CD-Pipeline liegt, ist das gut zu wissen.
Und die wichtigsten Faktoren jenseits der Struktur:
| BSIMM | OWASP SAMM | |
|---|---|---|
| Zweck | Deskriptiv: beobachtet und berichtet, was Organisationen tun | Präskriptiv: zeigt Ihnen den nächsten Schritt |
| Eigentümer | Betrieben von einem Anbieter, Black Duck | Open-Source-Flagship-Projekt von OWASP, getragen von einer ehrenamtlichen Community |
| Assessment | Durch die Assessoren des Anbieters | Durch Ihr eigenes Team oder mit einem externen Praktiker Ihrer Wahl |
| Bewertung | Binär pro Aktivität | Abgestuft pro Aktivität, 0 bis 1, mit Qualitätskriterien |
| Stufen | Wie verbreitet eine Aktivität unter den Teilnehmern ist | Wie reif eine Practice in Ihrer Organisation ist |
| Tools | Tools des Anbieters | Kostenlose Tools wie die Tabelle SAMM Toolbox und Web-Tools wie SAMMwise |
| Benchmark | Großer, konsistenter Datensatz aus Assessments des Anbieters | Kleinerer, von der Community gespendeter Datensatz |
| Hinweise zur Verbesserung | Assessment-Bericht und Rat der Assessoren | Öffentliche Hinweise pro Aktivität plus Unterstützung der Community |
| Kosten | Kostenpflichtiges Assessment | Kostenlos; Sie zahlen nur Ihre eigene Zeit oder einen Berater |
Assessment: selbst oder mit Profis
Ein BSIMM-Assessment führen die Assessoren des Anbieters durch. Sie befragen Beteiligte in der gesamten Organisation, sammeln Nachweise für jede Aktivität und erstellen eine Scorecard mit Ihren Ergebnissen neben den Community-Daten. Das ist konsistent und unabhängig, und es hat einen Nebeneffekt: Weil die Organisation für ein externes Assessment bezahlt hat, nimmt das Management die Ergebnisse meist ernst.
Ein SAMM-Assessment kann Ihr eigenes Team durchführen, oder ein externer Praktiker. Sie legen einen oder mehrere Assessment-Scopes fest, etwa einen Geschäftsbereich oder eine Produktlinie, befragen die Beteiligten und beantworten die Fragen mit den Qualitätskriterien vor Augen. Die kostenlosen Tools berechnen die Werte und zeigen die Ergebnisse pro Practice.
Scopes sind wichtiger, als es scheint. Verschiedene Geschäftsbereiche können unterschiedliche Risiken, Technologien und Ausgangslagen haben, und mit SAMM bekommt jeder Scope eine eigene Bewertung und eine eigene Roadmap.
Ein Warnhinweis für beide Modelle: Ein Reifegrad-Assessment funktioniert am besten als ehrliches internes Werkzeug. Sobald die Werte genutzt werden, um Teams zu beurteilen, oder als Audit, beginnen Menschen für die Bewertung zu antworten, statt die Realität zu beschreiben. Halten Sie diese Trennung klar, dann sagen Ihnen die Teams, wo sie wirklich Schwierigkeiten haben.
Roadmap: kleine, erreichbare Schritte
Das Assessment ist nur der Anfang. Sein eigentlicher Wert liegt in der Roadmap, die folgt:
- Priorisieren Sie die Lücken nach Risiko und Geschäftszielen, nicht danach, welcher Wert am niedrigsten aussieht.
- Teilen Sie die Arbeit in kleine, erreichbare Schritte pro Quartal auf.
- Berichten Sie den Beteiligten jedes Mal in derselben Struktur über den Fortschritt, damit Trends sichtbar werden.
- Geben Sie jedem Scope eine passende Roadmap statt eines Plans für das ganze Unternehmen.
SAMM ist um diesen Zyklus herum gebaut: bewerten, Ziele setzen, umsetzen, neu bewerten. BSIMM liefert Ihnen den Vergleich mit anderen und überlässt die Wahl der Aktivitäten Ihnen und Ihren Assessoren.
Benchmarks
Beim Benchmarking ist BSIMM traditionell am stärksten. Seine Daten stammen aus konsistenten Assessments des Anbieters bei jährlich mehr als hundert Organisationen. Es zeigt Ihnen, welche Aktivitäten Organisationen wie Ihre durchführen, was nützlich ist, wenn Sie Führungskräften oder Kunden zeigen müssen, wo Sie stehen.
Eine Verzerrung sollten Sie im Blick behalten. Die Teilnehmer von BSIMM sind überwiegend große Organisationen mit etablierten Sicherheitsprogrammen: Die 111 Unternehmen in BSIMM16 beschäftigen zusammen etwa 223.700 Entwickler, rund 2.000 pro Unternehmen, und ihre Sicherheitsinitiativen bestehen im Schnitt seit 5,6 Jahren. Der Community-Durchschnitt ist also nicht repräsentativ für die gesamte Branche, und ein kleineres Unternehmen, das sich damit vergleicht, sieht schlechter aus, als es ist.
Auch SAMM hat inzwischen einen Benchmark. Der SAMM Benchmark sammelt anonymisierte Assessment-Daten, die Praktiker und Organisationen spenden. Der erste Bericht basiert auf 30 Assessments und kann Ergebnisse nach Unternehmensgröße aufschlüsseln; ein Vergleich nach Branche ist das Ziel, sobald genug Daten vorliegen, um die Einsendungen anonym zu halten. Der Datensatz ist viel kleiner als der von BSIMM, und weil die Daten von vielen verschiedenen Assessoren stammen, ist er weniger konsistent. Derzeit überwiegen außerdem globale Konzerne. Jeder gespendete Datensatz macht ihn besser, wenn Sie Ihre Ergebnisse also anonym teilen möchten, tun Sie es gern.
Hinweise zur Verbesserung
Bei BSIMM kommen die Hinweise zur Verbesserung aus dem Assessment-Bericht und von den Assessoren, dazu die Trends im Jahresbericht. Der Bericht BSIMM16 beschreibt zum Beispiel, wie KI-generierter Code und Regulierungen wie der EU Cyber Resilience Act verändern, was Organisationen tun: 30 % mehr Unternehmen erstellen jetzt Bills of Materials für ausgelieferte Software, und eine vereinfachte Offenlegung von Schwachstellen hat seit BSIMM15 um über 40 % zugenommen.
Bei SAMM sind die Hinweise öffentlich und von der Community getragen. Für jede Aktivität beschreibt owaspsamm.org den Nutzen, was die Aktivität umfasst, die Assessment-Frage, die Qualitätskriterien und Antworten sowie Hinweise zur Umsetzung. Hilfe gibt es über die Community-Kanäle, die Umsetzung findet aber im eigenen Haus statt, oder mit einem Berater Ihrer Wahl.
Welches Modell ist besser?
Der Statistiker George Box hat es am besten gesagt: “All models are wrong, but some are useful.” Keines der beiden Modelle beschreibt Ihre Organisation perfekt. Die richtige Frage ist, welches für Ihr Vorhaben nützlicher ist.
Wählen Sie BSIMM, wenn Sie eine große Organisation mit etabliertem Programm sind, einen unabhängigen, konsistenten Benchmark gegenüber vergleichbaren Organisationen brauchen und ein externes Assessment schätzen, das das Management ernst nimmt.
Wählen Sie SAMM, wenn Sie ein Programm auf- oder ausbauen und klare Hinweise für den nächsten Schritt wollen, wenn Sie sich selbst bewerten und das oft und günstig wiederholen möchten oder wenn Sie unterschiedliche Roadmaps für verschiedene Teile der Organisation brauchen.
Auch eine Kombination ist möglich. Manche Organisationen nutzen SAMM intern zur Steuerung und lassen alle paar Jahre ein BSIMM-Assessment für einen externen Benchmark durchführen.
Am wichtigsten ist, dass Sie eines nutzen. Jedes Unternehmen, das Software entwickelt, sollte ein Reifegradmodell nutzen, um seine Arbeit an der Anwendungssicherheit zu bewerten, zu planen und zu verfolgen. Und wenn Sie sich auf den EU Cyber Resilience Act vorbereiten, gibt Ihnen ein Reifegradmodell einen strukturierten Weg zu zeigen, dass Security by Design mehr ist als ein Richtliniendokument. Unser CRA-Leitfaden für KMU erklärt, wie SAMM dazu passt.
Was Sie als Nächstes tun sollten
In der nächsten Woche:
- Machen Sie sich mit beiden Modellen vertraut.
- Prüfen Sie, wie Ihre Organisation Softwaresicherheit heute angeht, und entscheiden Sie, ob SAMM, BSIMM oder eine Kombination passt.
- Sprechen Sie mit Ihren Kollegen aus der Softwareentwicklung und wichtigen Beteiligten darüber, wie Sicherheitsreife heute bewertet und verbessert wird, und hören Sie auf ihre ersten Reaktionen.
In den nächsten drei Monaten:
- Führen Sie ein erstes Assessment mit SAMM oder BSIMM durch.
- Legen Sie klare Reifegradziele und Prioritäten fest.
- Beginnen Sie mit kleinen, umsetzbaren Verbesserungen auf Basis der Ergebnisse.
Und denken Sie daran: Anwendungssicherheit ist ein Weg, keine Prüfung. Langfristige Trends sagen Ihnen weit mehr als die Bewertung eines einzelnen Assessments.
Wenn ein erfahrener Praktiker dieses erste Assessment mit Ihnen durchführen soll: Unser SSDLC Maturity Assessment basiert auf OWASP SAMM. Der Artikel zu Measure and Improve hilft Ihnen anschließend, die Kennzahlen zur Fortschrittsmessung zu wählen.
Quellen
- OWASP SAMM: das Modell, Hinweise, Tools und der Benchmark
- BSIMM: der neueste BSIMM-Bericht von Black Duck