

Op RSAC Conference 2025 gaf ik een sessie met de titel “Software Security Maturity Models SAMM vs. BSIMM: Which is Better?”. De vraag komt terug in bijna elk gesprek dat ik voer over programma’s voor applicatiebeveiliging, dus hier staat de vergelijking op papier, bijgewerkt met de nieuwste gegevens van BSIMM en SAMM.
Eerst een disclaimer: ik ben lid van het coreteam van OWASP SAMM. Ik heb geprobeerd beide modellen eerlijk te behandelen, en ik vertel ook waar BSIMM de betere keuze is.
De kloof tussen beleid en praktijk
Elk serieus softwarebedrijf heeft een beleid voor de secure software development lifecycle (SSDLC). Daarin staan de activiteiten die zouden moeten plaatsvinden: threat modeling in de ontwerpfase, SAST, SCA en secret scanning bij elke commit, DAST en fuzzing vóór een release, ondertekende artefacten, kwetsbaarheidsbeheer en incident response in de operatie.
Ga na hoeveel van die activiteiten echt plaatsvinden, consequent en in alle teams, en u bent bijna altijd teleurgesteld. Het beleid beschrijft een perfecte wereld. De praktijk is een lappendeken: sommige teams doen het meeste, andere een beetje, en niemand heeft het complete beeld.
Bestuurders voelen die kloof, ook als ze haar niet kunnen benoemen. Een vraag die ik CIO’s aan hun CISO heb horen stellen, gaat ongeveer zo: “Je hebt slimme mensen en ze zijn altijd druk. Hoe weten we dat ze aan de juiste dingen werken? En hoe zouden we weten wanneer ze hun tijd anders moeten besteden?”
Een volwassenheidsmodel is hoe u die vraag beantwoordt.
Wat een volwassenheidsmodel doet
Een volwassenheidsmodel voor softwaresecurity is een framework dat u helpt uw securitypraktijken te beoordelen en te verbeteren via vastgestelde volwassenheidsniveaus. In de praktijk gebruikt u het om:
- in kaart te brengen welke securityactiviteiten u echt uitvoert, in plaats van de activiteiten die volgens uw beleid plaatsvinden
- uw huidige situatie te vergelijken met waar u naartoe wilt, of met wat vergelijkbare organisaties doen
- de hiaten om te zetten in een geprioriteerd plan van kleine, haalbare stappen
- regelmatig opnieuw te beoordelen en voortgang over de tijd te laten zien
Typische redenen om te beginnen:
- U begint net met applicatiebeveiliging en wilt weten waar u moet starten. Een model deelt een groot, vaag probleem op in kleine stappen.
- U moet meer budget onderbouwen en wilt een extern referentiepunt. Een interne pleitbezorger kan dat doen, maar politiek is het vaak makkelijker als een onafhankelijke assessor hetzelfde zegt.
- U hebt een volwassen programma en wilt weten waar het nog beter kan.
- U wilt anderen laten zien hoe een compleet programma eruitziet en het gebruiken als kader voor een roadmap op lange termijn.
BSIMM en SAMM zijn rond 2008 en 2009 uit hetzelfde werk ontstaan en hebben nog veel gemeen. Maar ze hebben zich in verschillende richtingen ontwikkeld, en die verschillen bepalen welk model bij u past.
BSIMM: een beschrijvend model
BSIMM, het Building Security In Maturity Model, is beschrijvend. Het observeert wat echte organisaties doen en rapporteert dat, zonder te zeggen wat u zou moeten doen.
De gegevens komen uit gestructureerde interviews bij deelnemende organisaties. Assessors zoeken naar bewijs dat elke activiteit echt wordt uitgevoerd, consequent en met voldoende dekking in de organisatie. Plannen, voornemens en eenmalige acties tellen niet mee. De geanonimiseerde resultaten worden samengevoegd en op trends geanalyseerd, en het model wordt bij elk jaarrapport bijgewerkt. BSIMM wordt nu uitgevoerd door Black Duck, voorheen de Software Integrity Group van Synopsys. BSIMM16, gepubliceerd in februari 2026, is gebaseerd op 111 organisaties die samen ongeveer 91.000 applicaties bouwen.
Het model heeft vier domeinen (Governance, Intelligence, SSDL Touchpoints en Deployment), elk met drie practices, en in totaal 128 activiteiten.
De niveaus van BSIMM werken anders dan de meeste mensen verwachten. Ze beschrijven niet hetzelfde beter doen. Het niveau van een activiteit weerspiegelt hoe vaak ze bij deelnemers wordt waargenomen: de meest voorkomende activiteiten zijn niveau 1, zeldzamere niveau 2 of 3. De scoring is binair. Elke activiteit telt mee (1) of niet (0), en uw scorecard laat per practice en domein zien hoeveel u er uitvoert, naast het gemiddelde van de community.
OWASP SAMM: een voorschrijvend model
OWASP SAMM, het Software Assurance Maturity Model, is voorschrijvend. Het vertelt u hoe goed eruitziet en hoe u er stap voor stap komt. Het is een open flagshipproject van OWASP, gratis te gebruiken, en werkt voor organisaties van elke omvang en met elke ontwikkelmethode.
SAMM heeft vijf bedrijfsfuncties (Governance, Design, Implementation, Verification en Operations), elk met drie securitypractices. Elke practice heeft twee streams met activiteiten over drie volwassenheidsniveaus, samen 90 activiteiten.
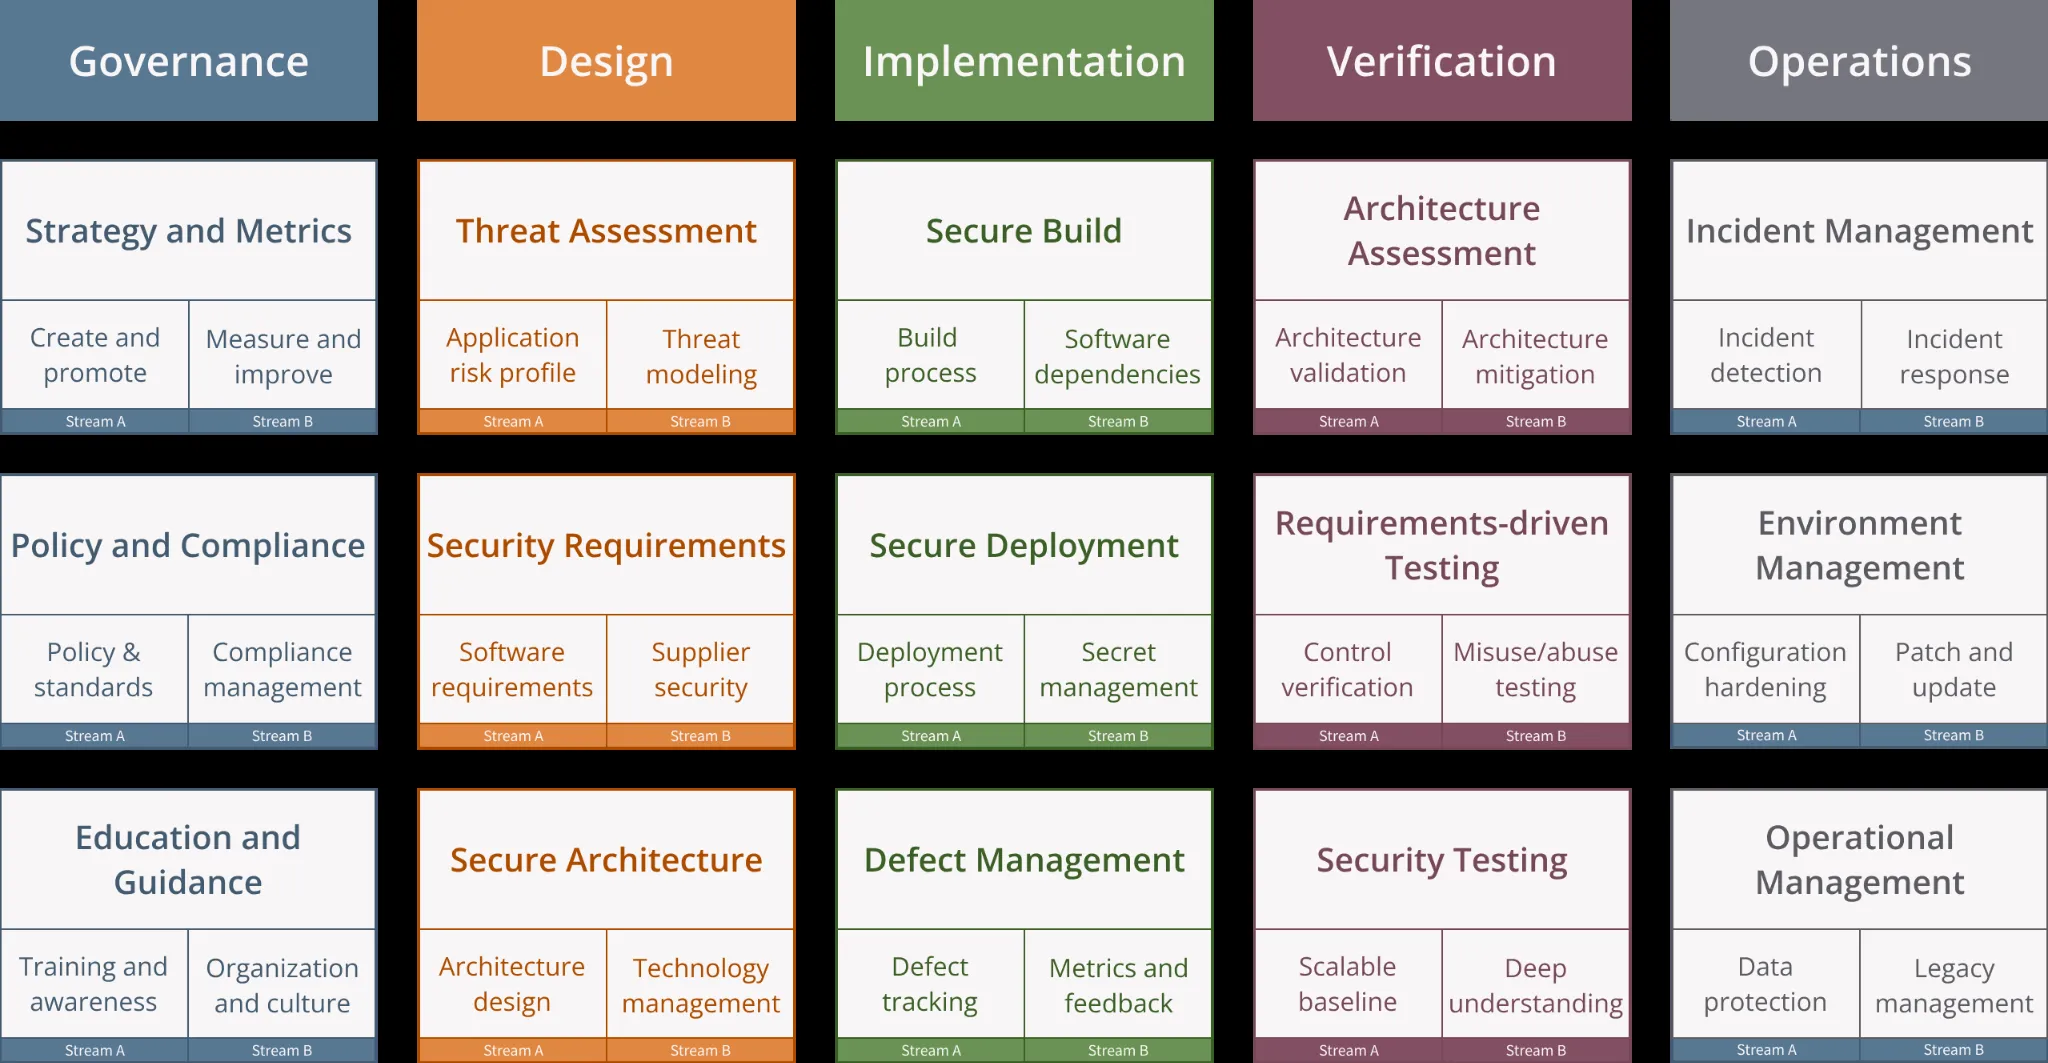
Het OWASP SAMM-model. Bron: owaspsamm.org, CC BY-SA 4.0.
De niveaus van SAMM beschrijven groei binnen dezelfde practice:
- Niveau 0: de practice is er niet.
- Niveau 1: een ad-hoc-invulling naar beste kunnen.
- Niveau 2: een consequent, herhaalbaar proces waarop u kunt vertrouwen.
- Niveau 3: maximale effectiviteit door continue verbetering, op basis van tijdige feedback.
Bij elke assessmentvraag horen kwaliteitscriteria en graduele antwoorden tussen 0 en 1, dus gedeeltelijke invoering levert een gedeeltelijke score op. Een practice die bij een deel van de teams bestaat, scoort hoger dan een practice die er helemaal niet is. Dat sluit beter aan op de werkelijkheid en houdt teams gemotiveerd.
SAMM verwacht ook niet dat u overal niveau 3 haalt. U bepaalt zelf het doelniveau per practice, op basis van uw risico’s en doelen.
Naast elkaar
De structuren zien er verschillend uit, maar ze bestrijken grotendeels hetzelfde terrein. De tabel hieronder is een vereenvoudigde vergelijking op domeinniveau; het SAMM-project publiceert een gedetailleerde mapping van BSIMM-activiteiten naar SAMM-streams.
| BSIMM-domein | BSIMM-practices | Dichtstbijzijnde SAMM-bedrijfsfunctie en practices |
|---|---|---|
| Governance | Strategy & Metrics; Compliance & Policy; Training | Governance: Strategy & Metrics; Policy & Compliance; Education & Guidance |
| Intelligence | Attack Models; Security Features & Design; Standards & Requirements | Design: Threat Assessment; Secure Architecture; Security Requirements |
| SSDL Touchpoints | Architecture Analysis; Code Review; Security Testing | Verification: Architecture Assessment; Requirements-driven Testing; Security Testing |
| Deployment | Penetration Testing; Software Environment; Configuration Management & Vulnerability Management | Operations: Incident Management; Environment Management; Operational Management |
| (verspreid over meerdere practices) | – | Implementation: Secure Build; Secure Deployment; Defect Management |
Het meest zichtbare verschil is de functie Implementation van SAMM. Veilige buildpipelines, veilige deployment en defectbeheer hebben in SAMM hun eigen practices, terwijl BSIMM verwante activiteiten over andere practices verspreidt. Zit uw risico in de software supply chain en uw CI/CD-pipeline, dan is dat goed om te weten.
En de belangrijkste factoren naast de structuur:
| BSIMM | OWASP SAMM | |
|---|---|---|
| Doel | Beschrijvend: observeert en rapporteert wat organisaties doen | Voorschrijvend: wijst u de volgende stap |
| Eigendom | Uitgevoerd door een leverancier, Black Duck | Open-source flagshipproject van OWASP, gedragen door een vrijwilligerscommunity |
| Assessment | Uitgevoerd door de assessors van de leverancier | Door uw eigen team, of met een externe practitioner naar keuze |
| Scoring | Binair per activiteit | Gradueel per activiteit, 0 tot 1, met kwaliteitscriteria |
| Niveaus | Hoe vaak een activiteit bij deelnemers voorkomt | Hoe volwassen een practice in uw organisatie is |
| Tools | Tools van de leverancier | Gratis tools, zoals de spreadsheet SAMM Toolbox en webtools zoals SAMMwise |
| Benchmark | Grote, consistente dataset uit assessments door de leverancier | Kleinere dataset, gedoneerd door de community |
| Verbeterrichtlijnen | Assessmentrapport en advies van de assessors | Openbare richtlijnen per activiteit, plus steun van de community |
| Kosten | Betaald assessment | Gratis; u betaalt alleen uw eigen tijd of een consultant |
Assessment: zelf of met professionals
Een BSIMM-assessment wordt uitgevoerd door de assessors van de leverancier. Ze interviewen belanghebbenden in de hele organisatie, verzamelen bewijs voor elke activiteit en leveren een scorecard met uw resultaten naast de gegevens van de community. Dat is consistent en onafhankelijk, en het heeft een bijeffect: omdat de organisatie voor een extern assessment heeft betaald, neemt het management de resultaten vaak serieus.
Een SAMM-assessment kan uw eigen team uitvoeren, of een externe practitioner. U bepaalt een of meer assessmentscopes, zoals een business unit of een productlijn, interviewt de betrokkenen en beantwoordt de vragen met de kwaliteitscriteria voor u. De gratis tools berekenen de scores en tonen de resultaten per practice.
Scopes doen er meer toe dan het lijkt. Verschillende business units kunnen verschillende risico’s, technologieën en uitgangsposities hebben, en met SAMM krijgt elke scope een eigen score en een eigen roadmap.
Een waarschuwing voor beide modellen: een volwassenheidsassessment werkt het best als eerlijk intern instrument. Zodra de scores worden gebruikt om teams te beoordelen, of als audit, gaan mensen antwoorden voor de score in plaats van de werkelijkheid te beschrijven. Houd die scheiding helder, en teams vertellen u waar ze echt mee worstelen.
Roadmap: kleine, haalbare stappen
Het assessment is pas het begin. De echte waarde zit in de roadmap die volgt:
- Prioriteer de hiaten op risico en bedrijfsdoelen, niet op welke score het laagst lijkt.
- Deel het werk op in kleine, haalbare stappen per kwartaal.
- Rapporteer voortgang aan belanghebbenden elke keer in dezelfde structuur, zodat trends zichtbaar worden.
- Geef elke scope een roadmap die erbij past, in plaats van één plan voor het hele bedrijf.
SAMM is gebouwd rond deze cyclus: beoordelen, doelen stellen, invoeren, opnieuw beoordelen. BSIMM geeft u de vergelijking met anderen en laat de keuze van activiteiten aan u en uw assessors.
Benchmarks
Bij benchmarking is BSIMM van oudsher het sterkst. De gegevens komen uit consistente assessments door de leverancier bij meer dan honderd organisaties per jaar. Het vertelt u welke activiteiten organisaties zoals de uwe uitvoeren, en dat is handig als u bestuurders of klanten moet laten zien waar u staat.
Houd wel rekening met een vertekening. Deelnemers aan BSIMM zijn vooral grote organisaties met gevestigde securityprogramma’s: de 111 bedrijven in BSIMM16 hebben samen ongeveer 223.700 ontwikkelaars in dienst, gemiddeld zo’n 2.000 per bedrijf, en hun securityprogramma’s bestaan gemiddeld 5,6 jaar. Het gemiddelde van de community is dus niet representatief voor de hele sector, en een kleiner bedrijf dat zich ermee vergelijkt, lijkt slechter dan het is.
SAMM heeft inmiddels ook een benchmark. De SAMM Benchmark verzamelt geanonimiseerde assessmentgegevens die practitioners en organisaties doneren. Het eerste rapport is gebaseerd op 30 assessments en kan resultaten indelen naar bedrijfsgrootte; vergelijken per sector is een doel zodra er genoeg gegevens zijn om inzendingen anoniem te houden. De dataset is veel kleiner dan die van BSIMM, en omdat de gegevens van veel verschillende assessors komen, is hij minder consistent. Voorlopig overheersen ook wereldwijde multinationals. Elke gedoneerde dataset maakt hem beter, dus als u uw resultaten anoniem wilt delen, graag.
Richtlijnen voor verbetering
Bij BSIMM komen de verbeterrichtlijnen uit het assessmentrapport en van de assessors, plus de trends in het jaarrapport. Het rapport BSIMM16 beschrijft bijvoorbeeld hoe AI-gegenereerde code en regelgeving zoals de EU Cyber Resilience Act veranderen wat organisaties doen: 30% meer bedrijven maken nu bills of materials voor gedeployde software, en gestroomlijnde vulnerability disclosure groeide sinds BSIMM15 met meer dan 40%.
Bij SAMM zijn de richtlijnen openbaar en door de community gedragen. Voor elke activiteit beschrijft owaspsamm.org het voordeel, wat de activiteit inhoudt, de assessmentvraag, de kwaliteitscriteria en antwoorden, en richtlijnen voor de invoering. U kunt hulp krijgen via de communitykanalen, maar het invoeringswerk gebeurt in huis, of met een consultant van uw keuze.
Welk model is beter?
De statisticus George Box zei het het best: “All models are wrong, but some are useful.” Geen van beide modellen beschrijft uw organisatie perfect. De juiste vraag is welk model nuttiger is voor wat u wilt bereiken.
Kies BSIMM als u een grote organisatie met een gevestigd programma bent, als u een onafhankelijke, consistente benchmark tegen vergelijkbare organisaties nodig hebt en als u waarde hecht aan een extern assessment dat het management serieus neemt.
Kies SAMM als u een programma opbouwt of uitbreidt en duidelijke richting wilt over de volgende stap, als u zichzelf wilt beoordelen en dat vaak en tegen lage kosten wilt herhalen, of als u verschillende roadmaps nodig hebt voor verschillende delen van de organisatie.
Combineren kan ook. Sommige organisaties gebruiken SAMM intern om het werk te sturen en laten om de paar jaar een BSIMM-assessment doen voor een externe benchmark.
Het belangrijkste is dat u er een gebruikt. Elk bedrijf dat software bouwt, zou een volwassenheidsmodel moeten gebruiken om zijn werk aan applicatiebeveiliging te beoordelen, te plannen en te volgen. En als u zich voorbereidt op de EU Cyber Resilience Act, geeft een volwassenheidsmodel u een gestructureerde manier om te laten zien dat security by design meer is dan een beleidsdocument. Onze CRA-gids voor het mkb legt uit hoe SAMM daarin past.
Wat u nu kunt doen
Volgende week:
- Verdiep u in beide modellen.
- Bekijk hoe uw organisatie softwaresecurity nu aanpakt, en bepaal of SAMM, BSIMM of een combinatie bij u past.
- Praat met uw collega’s in softwareontwikkeling en met belangrijke belanghebbenden over hoe securityvolwassenheid nu wordt beoordeeld en verbeterd, en luister naar hun eerste reacties.
In de komende drie maanden:
- Voer een eerste assessment uit met SAMM of BSIMM.
- Stel duidelijke volwassenheidsdoelen en prioriteiten vast.
- Begin aan kleine, concrete verbeteringen op basis van de bevindingen.
En onthoud: applicatiebeveiliging is een reis, geen examen. Trends op lange termijn vertellen u veel meer dan de score van één assessment.
Wilt u dat een ervaren practitioner dat eerste assessment met u uitvoert? Ons SSDLC Maturity Assessment is gebaseerd op OWASP SAMM. Het artikel over Measure and Improve helpt u daarna de metrics te kiezen om voortgang te volgen.
Bronnen
- OWASP SAMM: het model, de richtlijnen, tools en de benchmark
- BSIMM: het nieuwste BSIMM-rapport van Black Duck